Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für 100Base-T
Top-Angebote
Produkte zum Begriff 100Base-T:
-
DP83848IVVX - Transceiver, 100Base-TX,10Base-T, LQFP48Die Zahl der Anwendungen, die Ethernet-Konnektivität erfordern, nimmt weiter zu, so dass Ethernet-fähige Geräte in immer raueren Umgebungen eingesetzt werden. Der DP83848C/I/VYB/YB wurde entwickelt, um den Herausforderungen dieser neuen Anwendungen mit einer erweiterten Temperaturleistung zu begegnen, die über den typischen industriellen Temperaturbereich hinausgeht. Der DP83848C/I/VYB/YB ist ein äußerst zuverlässiges, funktionsreiches und robustes Gerät, das die IEEE 802.3-Standards über mehrere Temperaturbereiche von kommerziellen bis zu extremen Temperaturen erfüllt. Dieses Gerät ist ideal für raue Umgebungen geeignet. - Mehrfacher Temperaturbereich von -40°C bis 105°C - IEEE 802.3 ENDEC, 10BASE-T-Transceiver und - Low-Power 3,3-V, 0,18-ìm CMOS-Technologie-Filter - Niedriger Stromverbrauch < 270 mW typisch - IEEE 802.3 PCS, 100BASE-TX-Sender/Empfänger und - 3,3-V-MAC-Schnittstellenfilter - Auto-MDIX für 10/100 Mb/s - IEEE 1149.1 JTAG - Energie-Erkennungsmodus - Integrierter ANSI X3.263-konformer TP-PMD - Physikalische Unterschicht mit 25-MHz-Taktausgang mit adaptiver Entzerrung und Kompensation der Grundlinienwanderung - SNI-Schnittstelle (konfigurierbar) - Fehlerfreier Betrieb bis zu 150 Meter - RMII Rev. 1.2 Schnittstelle (konfigurierbar) - Programmierbare LED-Unterstützung für Link, 10/100 Mb/s - MII Serial Management Interface (MDC und MDIO) Modus, Aktivität, Duplex und Kollisionserkennung - IEEE 802.3 MII - Einzelner Registerzugriff für kompletten PHY-Status - IEEE 802.3 Auto-Negotiation und parallel - 10/100 Mb/s Packet BIST (Eingebauter Selbsttest) Erkennung4,70 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
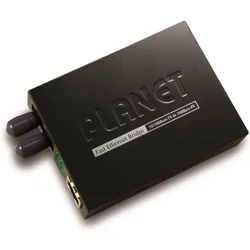
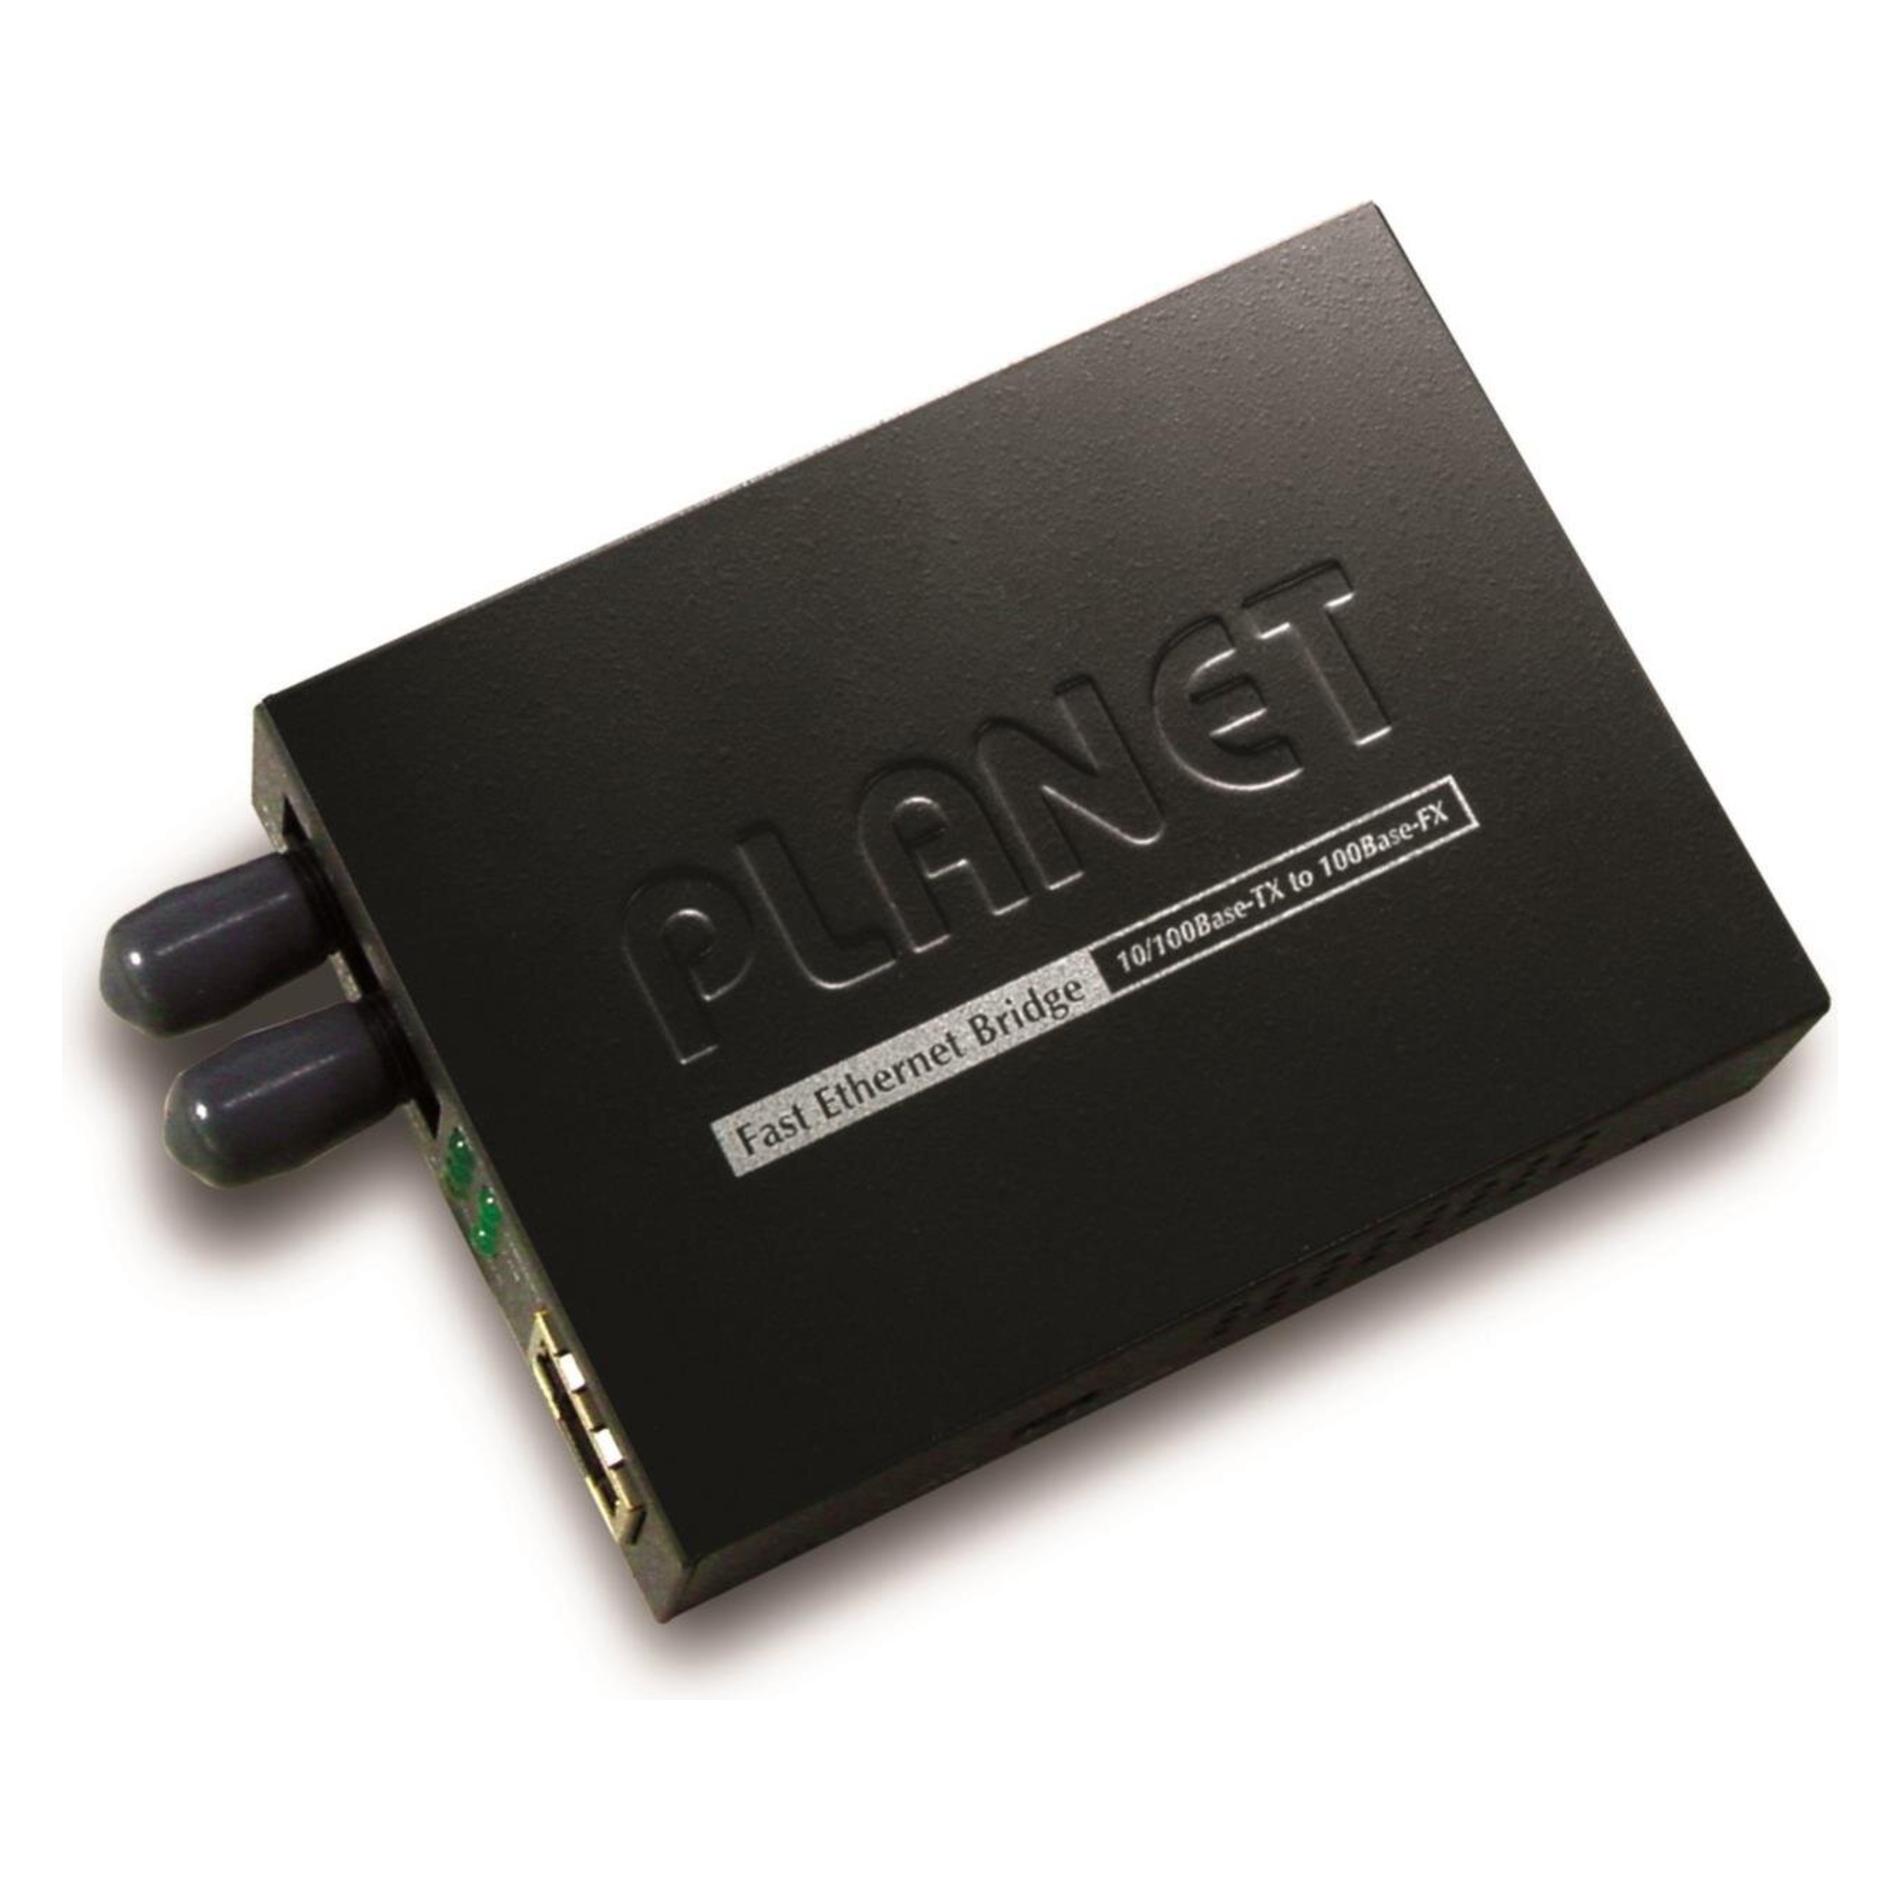
Planet Wandler 10/100Base T zu 100Base FX / SC / Multi-Mode / Max. 2 km /, Data ConverterDer Wandler 10/100Base T zu 100Base FX von Planet ist ein leistungsstarker Medienkonverter, der eine nahtlose Verbindung zwischen Twisted-Pair-Kabeln und Glasfaser-Netzwerken ermöglicht. Er erfüllt die Standards IEEE 802.3 und IEEE 802.3u und bietet eine Datenübertragungsrate von bis zu 100 Mbps über Glasfaser und 10/100 Mbps über Twisted-Pair-Kabel. Der Konverter unterstützt sowohl Halb- als auch Vollduplex-Betrieb, was eine flexible Anpassung an verschiedene Netzwerkbedingungen ermöglicht. Mit einer maximalen Reichweite von 2 km für Multimode-Glasfaser ist dieser Wandler ideal für Anwendungen, die eine zuverlässige und schnelle Datenübertragung über grössere Entfernungen erfordern. Die robuste Bauweise und die verschiedenen Anschlussmöglichkeiten machen ihn zu einer vielseitigen Lösung für moderne Netzwerkinfrastrukturen. - Unterstützt sowohl Halb- als auch Vollduplexbetrieb durch Auto-Negotiation und DIP-Schalter - LED-Anzeigen für Statusüberwachung: PWR, FX LNK/ACT, TP LNK/ACT und mehr - DIP-Schalter für die Auswahl des Duplexmodus und Link Fault Pass-through (LFP) - Kompatibel mit verschiedenen Glasfaseroptionen, einschliesslich Singlemode und Multimode - Robustes Gehäuse mit Korrosionsschutz und elektrostatischer Beschichtung.65,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 100Base-T:
-
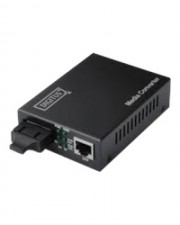
DIGITUS Medienkonverter 10Base-T 100Base-FX 100Base-TX (DN-82020-1)Produktbeschreibung: DIGITUS DN-82020-1 - Medienkonverter - 10Mb LAN, 100Mb LAN, Gerätetyp: Medienkonverter - RJ-45 / SC multi-mode, Formfaktor: Extern, Verdrahtungstyp: 10Base-T, 100Base-FX, 100Base-TX, Datenübertragungsrate: 100 Mbps, Optische Wellenlänge: 1310 nm, Data Link Protocol: 10Mb LAN, 100Mb LAN, Maximaler Übertragungsbereich: 2 km, Abmessungen (Breite x Tiefe x Höhe): 7 cm x 9,5 cm x 2,6 cm, Gewicht: 200 g37,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DP83848IVVX - Transceiver, 100Base-TX,10Base-T, LQFP48Die Zahl der Anwendungen, die Ethernet-Konnektivität erfordern, nimmt weiter zu, so dass Ethernet-fähige Geräte in immer raueren Umgebungen eingesetzt werden. Der DP83848C/I/VYB/YB wurde entwickelt, um den Herausforderungen dieser neuen Anwendungen mit einer erweiterten Temperaturleistung zu begegnen, die über den typischen industriellen Temperaturbereich hinausgeht. Der DP83848C/I/VYB/YB ist ein äußerst zuverlässiges, funktionsreiches und robustes Gerät, das die IEEE 802.3-Standards über mehrere Temperaturbereiche von kommerziellen bis zu extremen Temperaturen erfüllt. Dieses Gerät ist ideal für raue Umgebungen geeignet. - Mehrfacher Temperaturbereich von -40°C bis 105°C - IEEE 802.3 ENDEC, 10BASE-T-Transceiver und - Low-Power 3,3-V, 0,18-ìm CMOS-Technologie-Filter - Niedriger Stromverbrauch < 270 mW typisch - IEEE 802.3 PCS, 100BASE-TX-Sender/Empfänger und - 3,3-V-MAC-Schnittstellenfilter - Auto-MDIX für 10/100 Mb/s - IEEE 1149.1 JTAG - Energie-Erkennungsmodus - Integrierter ANSI X3.263-konformer TP-PMD - Physikalische Unterschicht mit 25-MHz-Taktausgang mit adaptiver Entzerrung und Kompensation der Grundlinienwanderung - SNI-Schnittstelle (konfigurierbar) - Fehlerfreier Betrieb bis zu 150 Meter - RMII Rev. 1.2 Schnittstelle (konfigurierbar) - Programmierbare LED-Unterstützung für Link, 10/100 Mb/s - MII Serial Management Interface (MDC und MDIO) Modus, Aktivität, Duplex und Kollisionserkennung - IEEE 802.3 MII - Einzelner Registerzugriff für kompletten PHY-Status - IEEE 802.3 Auto-Negotiation und parallel - 10/100 Mb/s Packet BIST (Eingebauter Selbsttest) Erkennung4,70 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 100Base-T
-
Planet Wandler 10/100Base T zu 100Base FX / SC / Multi-Mode / Max. 2 km /, Data ConverterDer Wandler 10/100Base T zu 100Base FX von Planet ist ein leistungsstarker Medienkonverter, der eine nahtlose Verbindung zwischen Twisted-Pair-Kabeln und Glasfaser-Netzwerken ermöglicht. Er erfüllt die Standards IEEE 802.3 und IEEE 802.3u und bietet eine Datenübertragungsrate von bis zu 100 Mbps über Glasfaser und 10/100 Mbps über Twisted-Pair-Kabel. Der Konverter unterstützt sowohl Halb- als auch Vollduplex-Betrieb, was eine flexible Anpassung an verschiedene Netzwerkbedingungen ermöglicht. Mit einer maximalen Reichweite von 2 km für Multimode-Glasfaser ist dieser Wandler ideal für Anwendungen, die eine zuverlässige und schnelle Datenübertragung über grössere Entfernungen erfordern. Die robuste Bauweise und die verschiedenen Anschlussmöglichkeiten machen ihn zu einer vielseitigen Lösung für moderne Netzwerkinfrastrukturen. - Unterstützt sowohl Halb- als auch Vollduplexbetrieb durch Auto-Negotiation und DIP-Schalter - LED-Anzeigen für Statusüberwachung: PWR, FX LNK/ACT, TP LNK/ACT und mehr - DIP-Schalter für die Auswahl des Duplexmodus und Link Fault Pass-through (LFP) - Kompatibel mit verschiedenen Glasfaseroptionen, einschliesslich Singlemode und Multimode - Robustes Gehäuse mit Korrosionsschutz und elektrostatischer Beschichtung.65,41 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
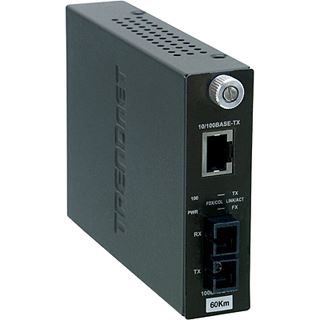
TP-LINK MC112CS 100Base-FX auf 100Base-TXProduktbeschreibung : TP-Link MC112CS - Medienkonverter - 10Mb LAN, 100Mb LANGerätetyp : Medienkonverter - RJ-45 / SC Single-ModusFormfaktor : ExternVerdrahtungstyp : 10Base-T, 100Base-FX, 100Base-TXDatenübertragungsrate : 100 MbpsOptische Wellenlänge : 1310 (TX) / 1550 (RX) nmData Link Protocol : 10Mb LAN, 100Mb LANMaximaler Übertragungsbereich : 20 kmAbmessungen (Breite x Tiefe x Höhe) : 9.5 cm x 7.3 cm x 2.7 cm28,35 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.