Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für 1942
Top-Angebote
Produkte zum Begriff 1942:
-
Historische Karte: Deutschland 1942Historische Karte: Deutschland 1942 , REPRINT. Mit Koordinaten zur Lokalisierung britischer und US-amerikanischer Luftangriffe - die Eintragungen erfolgte um 1943 oder 1944 mit Bleistift und wurde im Nachdruck belassen. Bearbeitungsstand 21.11.1942. Maßstab 1: 200 000. Eingetragungen auf der Karte: Gaugrenzen der NSDAP, Sitz des Gauleiters, Reichs- und Landeshauptstädte, Landes- und Provinzgrenzen, Bahnen mit Schnell- (Eil-) zugverkehr; Bahnen im Bau und Dampferlinien; Reichsautobahn auch im Bau bzw. zum Bau freigegeben. Die neuen Grenzen im ehemals jugoslawischen Staatsgebiet sind noch nicht überll endgültig festgelegt. Außenformat (Breite x Höhe) 98 x 68 cm Darstellungsgröße (Breite x Höhe) 88 x 67 cm. Handeintrag weiterer Koordinaten. [Die Karte wird gerollt - in einer stabilen Papphülse - geliefert bis 72 cm lang, 250 g] AUF DER KARTE WURDEN FOLGENDE GEBIETSSTRUKTUREN FARBLICH DARGESTELLT: 1. Gau Baden-Elsaß mit Verwaltungssitz Straßburg; 2. Gau Bayreuth mit Verwaltungssitz Bayreuth; 3. Gau Groß-Berlin mit Verwaltungssitz Berlin; 4. Gau Danzig-Westpreußen mit Verwaltungssitz Berlin; 5. Gau Düsseldorf mit Verwaltungssitz Düsseldorf; 6, Gau Essen mit Verwaltungssitz Essen; 7. Gau Franken mit Verwaltungssitz Nürnberg; 8. Gau Halle-Merseburg mit Verwaltungssitz Halle an der Saale; 9. Gau Hamburg mit Verwaltungssitz Hamburg; 10. Gau Hessen-Nassau mit Verwaltungssitz Frankfurt am Main; 11. Gau Kärnten mit Verwaltungssitz Klagenfurt; 12. Gau Köln-Aachen mit Verwaltungssitz Köln; 13. Gau Kurhessen mit Verwaltungssitz Kassel; 14. Gau Magdeburg-Anhalt mit Verwaltungssitz Dessau; 15. Gau Mainfranken mit Verwaltungssitz Würzburg; 16. Gau Mark Brandenburg mit Verwaltungssitz Berlin; 17. Gau Mecklenburg mit Verwaltungssitz Schwerin; 18. Gau Moselland mit Verwaltungssitz Koblenz; 19. Gau München-Oberbayern mit Verwaltungssitz München; 20. Gau Niederdonau mit Verwaltungssitz Wien; 21. Gau Niederschlesien mit Verwaltungssitz Breslau; 22. Gau Oberdonau mit Verwaltungssitz Linz; 23. Gau Oberschlesien mit Verwaltungssitz Kattowitz; 24. Gau Ost-Hannover mit Verwaltungssitz Lüneburg; 25. Gau Ostpreußen mit Verwaltungssitz Königsberg; 26. Gau Pommern mit Verwaltungssitz Stettin; 27. Gau Sachsen mit Verwaltungssitz Dresden; 28. Gau Salzburg mit Verwaltungssitz Salzburg; 29. Gau Schleswig-Holstein mit Verwaltungssitz Kiel; 30. Gau Schwaben mit Verwaltungssitz Augsburg; 31. Gau Steiermark mit Verwaltungssitz Graz; 32. Gau Sudetenland mit Verwaltungssitz Reichenberg; 33. Gau Süd-Hannover-Braunschweig mit Verwaltungssitz Hannover; 34. Gau Thüringen mit Verwaltungssitz Weimar; 35. Gau Tirol-Vorarlberg mit Verwaltungssitz Innsbruck; 36. Gau Wartheland mit Verwaltungssitz Posen; 37. Gau Weser-Ems mit Verwaltungssitz Oldenburg (Oldb); 38. Gau Westfalen-Nord mit Verwaltungssitz Münster in Westfalen; 39. Gau Westfalen-Süd mit Verwaltungssitz Bochum; 40. Gau Westmark mit Verwaltungssitz Saarbrücken; 41. Gau Wien mit Verwaltungssitz Wien; 42. Gau Württemberg-Hohenzollern mit Verwaltungssitz Stuttgart. , Lebensmittelstifte & -gele > Backen & Desserts , Auflage: 1. Reprintauflage 1942/2014, Erscheinungsjahr: 201402, Produktform: Karte, Auflage/Ausgabe: 1. Reprintauflage 1942/2014, Fachschema: Karte (Landkarte)~Landkarte~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg~Deutschland / Landkarte, Atlas~Vierziger Jahre, Fachkategorie: Nachschlagewerke~Zweiter Weltkrieg~Landkarten (fachspezifisch)~Straßenkarten und -atlanten~Landkarten~Geschichte allgemein und Weltgeschichte, Region: Deutschland, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Karten/Stadtpläne/Deutschland, Fachkategorie: Historische Karten und Atlanten, Text Sprache: ger, UNSPSC: 49059000, Warenverzeichnis für die Außenhandelsstatistik: 49059000, Verlag: Rockstuhl Verlag, Verlag: Rockstuhl Verlag, Verlag: Verlag Rockstuhl, Länge: 720, Breite: 52, Höhe: 52, Gewicht: 102, Produktform: Karte, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten, WolkenId: 147411024,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist 1942 passiert?
Was ist 1942 passiert? Im Jahr 1942 fanden während des Zweiten Weltkriegs bedeutende Schlachten statt, wie die Schlacht von Stalingrad und die Schlacht von Midway. Zudem begannen die systematischen Massenmorde an Juden im Rahmen des Holocausts, insbesondere in Konzentrationslagern wie Auschwitz. Auch wurde in diesem Jahr die Schlacht von El Alamein in Nordafrika entschieden, die einen Wendepunkt im Krieg gegen die Achsenmächte darstellte. Darüber hinaus wurde 1942 die Schlacht von Guadalcanal im Pazifikkrieg ausgetragen, die für die Alliierten von großer Bedeutung war. **
Top-Angebote
Produkte zum Begriff 1942:
-
Historische Karte: Deutschland 1942Historische Karte: Deutschland 1942 , REPRINT. Mit Koordinaten zur Lokalisierung britischer und US-amerikanischer Luftangriffe - die Eintragungen erfolgte um 1943 oder 1944 mit Bleistift und wurde im Nachdruck belassen. Bearbeitungsstand 21.11.1942. Maßstab 1: 200 000. Eingetragungen auf der Karte: Gaugrenzen der NSDAP, Sitz des Gauleiters, Reichs- und Landeshauptstädte, Landes- und Provinzgrenzen, Bahnen mit Schnell- (Eil-) zugverkehr; Bahnen im Bau und Dampferlinien; Reichsautobahn auch im Bau bzw. zum Bau freigegeben. Die neuen Grenzen im ehemals jugoslawischen Staatsgebiet sind noch nicht überll endgültig festgelegt. Außenformat (Breite x Höhe) 98 x 68 cm Darstellungsgröße (Breite x Höhe) 88 x 67 cm. Handeintrag weiterer Koordinaten. [Die Karte wird gerollt - in einer stabilen Papphülse - geliefert bis 72 cm lang, 250 g] AUF DER KARTE WURDEN FOLGENDE GEBIETSSTRUKTUREN FARBLICH DARGESTELLT: 1. Gau Baden-Elsaß mit Verwaltungssitz Straßburg; 2. Gau Bayreuth mit Verwaltungssitz Bayreuth; 3. Gau Groß-Berlin mit Verwaltungssitz Berlin; 4. Gau Danzig-Westpreußen mit Verwaltungssitz Berlin; 5. Gau Düsseldorf mit Verwaltungssitz Düsseldorf; 6, Gau Essen mit Verwaltungssitz Essen; 7. Gau Franken mit Verwaltungssitz Nürnberg; 8. Gau Halle-Merseburg mit Verwaltungssitz Halle an der Saale; 9. Gau Hamburg mit Verwaltungssitz Hamburg; 10. Gau Hessen-Nassau mit Verwaltungssitz Frankfurt am Main; 11. Gau Kärnten mit Verwaltungssitz Klagenfurt; 12. Gau Köln-Aachen mit Verwaltungssitz Köln; 13. Gau Kurhessen mit Verwaltungssitz Kassel; 14. Gau Magdeburg-Anhalt mit Verwaltungssitz Dessau; 15. Gau Mainfranken mit Verwaltungssitz Würzburg; 16. Gau Mark Brandenburg mit Verwaltungssitz Berlin; 17. Gau Mecklenburg mit Verwaltungssitz Schwerin; 18. Gau Moselland mit Verwaltungssitz Koblenz; 19. Gau München-Oberbayern mit Verwaltungssitz München; 20. Gau Niederdonau mit Verwaltungssitz Wien; 21. Gau Niederschlesien mit Verwaltungssitz Breslau; 22. Gau Oberdonau mit Verwaltungssitz Linz; 23. Gau Oberschlesien mit Verwaltungssitz Kattowitz; 24. Gau Ost-Hannover mit Verwaltungssitz Lüneburg; 25. Gau Ostpreußen mit Verwaltungssitz Königsberg; 26. Gau Pommern mit Verwaltungssitz Stettin; 27. Gau Sachsen mit Verwaltungssitz Dresden; 28. Gau Salzburg mit Verwaltungssitz Salzburg; 29. Gau Schleswig-Holstein mit Verwaltungssitz Kiel; 30. Gau Schwaben mit Verwaltungssitz Augsburg; 31. Gau Steiermark mit Verwaltungssitz Graz; 32. Gau Sudetenland mit Verwaltungssitz Reichenberg; 33. Gau Süd-Hannover-Braunschweig mit Verwaltungssitz Hannover; 34. Gau Thüringen mit Verwaltungssitz Weimar; 35. Gau Tirol-Vorarlberg mit Verwaltungssitz Innsbruck; 36. Gau Wartheland mit Verwaltungssitz Posen; 37. Gau Weser-Ems mit Verwaltungssitz Oldenburg (Oldb); 38. Gau Westfalen-Nord mit Verwaltungssitz Münster in Westfalen; 39. Gau Westfalen-Süd mit Verwaltungssitz Bochum; 40. Gau Westmark mit Verwaltungssitz Saarbrücken; 41. Gau Wien mit Verwaltungssitz Wien; 42. Gau Württemberg-Hohenzollern mit Verwaltungssitz Stuttgart. , Lebensmittelstifte & -gele > Backen & Desserts , Auflage: 1. Reprintauflage 1942/2014, Erscheinungsjahr: 201402, Produktform: Karte, Auflage/Ausgabe: 1. Reprintauflage 1942/2014, Fachschema: Karte (Landkarte)~Landkarte~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg~Deutschland / Landkarte, Atlas~Vierziger Jahre, Fachkategorie: Nachschlagewerke~Zweiter Weltkrieg~Landkarten (fachspezifisch)~Straßenkarten und -atlanten~Landkarten~Geschichte allgemein und Weltgeschichte, Region: Deutschland, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Karten/Stadtpläne/Deutschland, Fachkategorie: Historische Karten und Atlanten, Text Sprache: ger, UNSPSC: 49059000, Warenverzeichnis für die Außenhandelsstatistik: 49059000, Verlag: Rockstuhl Verlag, Verlag: Rockstuhl Verlag, Verlag: Verlag Rockstuhl, Länge: 720, Breite: 52, Höhe: 52, Gewicht: 102, Produktform: Karte, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten, WolkenId: 147411024,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 1942
-
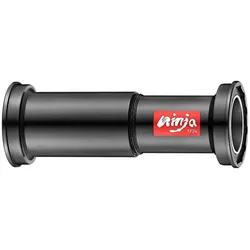
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
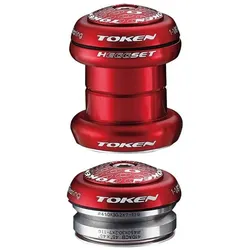
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist 1942 passiert?
Was ist 1942 passiert? Im Jahr 1942 fanden während des Zweiten Weltkriegs bedeutende Schlachten statt, wie die Schlacht von Stalingrad und die Schlacht von Midway. Zudem begannen die systematischen Massenmorde an Juden im Rahmen des Holocausts, insbesondere in Konzentrationslagern wie Auschwitz. Auch wurde in diesem Jahr die Schlacht von El Alamein in Nordafrika entschieden, die einen Wendepunkt im Krieg gegen die Achsenmächte darstellte. Darüber hinaus wurde 1942 die Schlacht von Guadalcanal im Pazifikkrieg ausgetragen, die für die Alliierten von großer Bedeutung war. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.