Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für 2017-MTEL-English-07
Top-Angebote
Produkte zum Begriff 2017-MTEL-English-07:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Welche Motorräder, Honda CB500F 2017 oder Yamaha MT-07 2017, können mit einem A2 Führerschein auf 48 PS gedrosselt werden?
Sowohl die Honda CB500F 2017 als auch die Yamaha MT-07 2017 können mit einem A2 Führerschein auf 48 PS gedrosselt werden. Beide Motorräder haben eine Leistung von über 48 PS, können jedoch durch eine Drosselung auf die gesetzlich vorgeschriebene Leistung reduziert werden. Es ist wichtig, dass die Drosselung von einem autorisierten Fachmann durchgeführt wird. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff 2017-MTEL-English-07:
-
MTEL 54 English as a Second Language, Taschenbuch von Willow L. Taylor, Fostering English Learning, 978-1-08-803697-6Mtel 54 English As A Second Language, Taschenbuch Von Willow L. Taylor, Fostering English Learning, 978-1-08-803697-6, Seitenanzahl: 10679,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
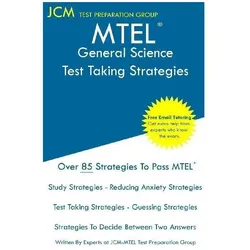
MTEL General Science - Test Taking Strategies, Fachbücher von Jcm-Mtel Test Preparation Group, Test Preparation Group, Jcm-MtelNeue Ausgabe 2020 - Die neuesten Strategien, um Ihre Prüfung zu bestehen. Kostenlose Online-E-Mail-Nachhilfe-Abonnement. Dieses Heft enthält keine Übungsfragen oder Inhalte. Es widmet sich ausschliesslich den Strategien zur Prüfungsvorbereitung, die auf die MTEL Allgemeinwissenschaftsprüfung angewendet werden können. Wenn Sie bereits viele Übungsfragen und Inhalte bearbeitet haben, bietet Ihnen dieses Heft sehr nützliche Techniken, um die MTEL Allgemeinwissenschaftsprüfung zu bestehen. Wenn Sie die Prüfung zum ersten Mal ablegen, wird Ihnen dieses Heft eine grosse Hilfe sein, um zu lernen und die Prüfung beim ersten Versuch zu bestehen. Wenn Sie Schwierigkeiten haben, zu bestehen, kann Ihnen dieses Heft erheblich dabei helfen, die MTEL Allgemeinwissenschaftsprüfung zu bestehen. Das Heft konzentriert sich darauf, Ihnen beizubringen, wie Sie die MTEL Allgemeinwissenschaftsprüfung ablegen, während es effektive Strategien bereitstellt. Das Heft behandelt Folgendes: - Lernstrategien - Strategien zur Prüfungsvorbereitung - Strategien zur Reduzierung von Angst - Strategien zum Raten - Strategien zur Entscheidung zwischen zwei Antworten - Systematischer Ansatz zur Beantwortung von Fragen - Strategien für konstruktive Antworten Zweck des Heftes ist es, Strategien zur Prüfungsvorbereitung für die MTEL Allgemeinwissenschaftsprüfung bereitzustellen. Es enthält über 85 Strategien, um eine Bestehensnote in der MTEL Allgemeinwissenschaftsprüfung zu erreichen. Alle enthaltenen Strategien gelten speziell für die MTEL Allgemeinwissenschaftsprüfung. Ausserdem erhalten Sie als Bonus ein kostenloses Online-E-Mail-Nachhilfe-Abonnement, um Sie auf Ihrem Weg zum Bestehen Ihrer Prüfung zu unterstützen.43,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 2017-MTEL-English-07
-
MTEL Sheltered English Immersion (56) Exam Flashcard Study System, Nonbook von , Mometrix Media Llc, 978-1-5167-1027-0Mtel Sheltered English Immersion (56) Exam Flashcard Study System, Nonbook Von, Mometrix Media Llc, 978-1-5167-1027-0, Seitenanzahl: 30775,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
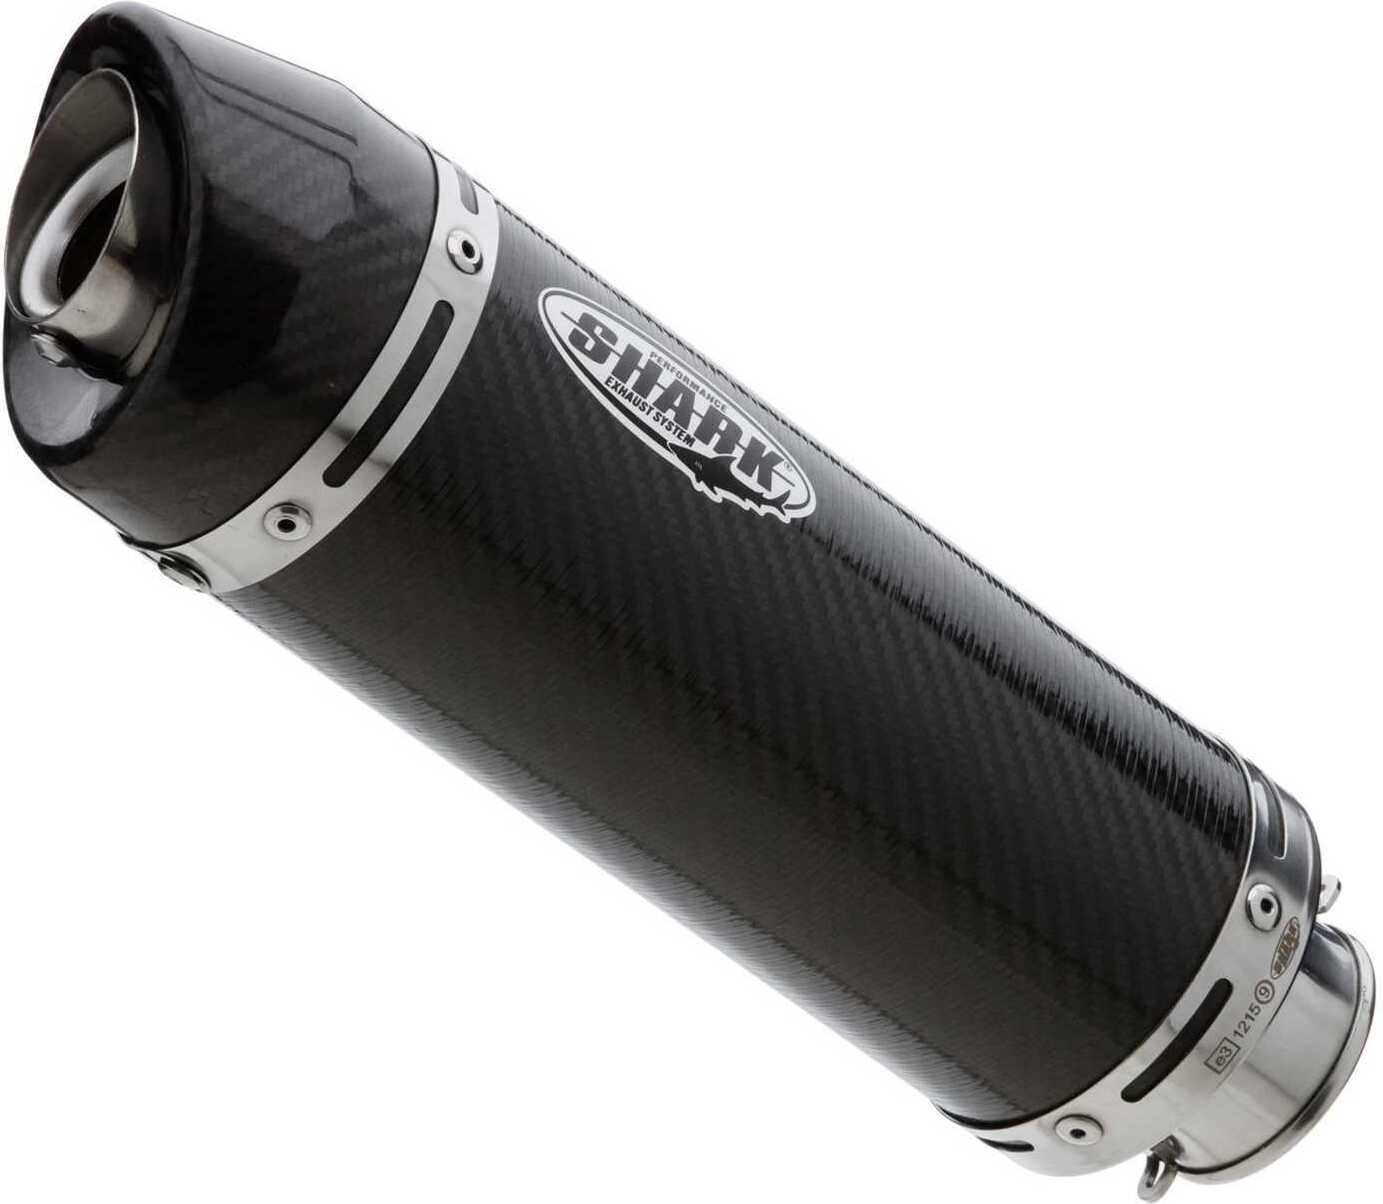
Auspuff YAMAHA MT-07 Motocage 2017-2017 RM17/RM18 SHARK Street GP Komplettanlage (2-1) SSHARK Street GP Komplettanlage (2-1) Super Short Racefeeling auf der Straße: Der runde Carbonendtopf SHARK Street GP bringt durch seine kompakt kurze Form und die aggressiv angeschrägte Endkappe Dynamik in Look und Performance. Kernig kräftiger SHARK-Sound inklusive. Befestigt wird der Endtopf mit einer hochwertigen Carbonschelle. Mit EG-BE. SHARK Street GP complete exhaust system (2-1) super short Race feeling on the road: The round carbon silencer SHARK Street GP offers dynamics in look and performance due to its short body and aggressive tapered end caps. Throaty strong SHARK sound inclusive. The silencer is installed with a high-quality carbon clamp. With EG-BE.849,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Motorräder, Honda CB500F 2017 oder Yamaha MT-07 2017, können mit einem A2 Führerschein auf 48 PS gedrosselt werden?
Sowohl die Honda CB500F 2017 als auch die Yamaha MT-07 2017 können mit einem A2 Führerschein auf 48 PS gedrosselt werden. Beide Motorräder haben eine Leistung von über 48 PS, können jedoch durch eine Drosselung auf die gesetzlich vorgeschriebene Leistung reduziert werden. Es ist wichtig, dass die Drosselung von einem autorisierten Fachmann durchgeführt wird. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.