Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 2027-Episcopal-Church-Year
Top-Angebote
Produkte zum Begriff 2027-Episcopal-Church-Year:
-
The Book of Common Prayer, and Administration of the Sacraments, Sachbücher von Episcopal Church Book of Common Prayer"The Book of Common Prayer, and Administration of the Sacraments" ist ein bedeutendes Werk, das die liturgischen Praktiken und die Verwaltung der Sakramente innerhalb der Episcopal Church dokumentiert. Dieses Taschenbuch bietet eine umfassende Sammlung von Gebeten, Riten und Anleitungen, die für die spirituelle Praxis und das Gemeindeleben von zentraler Bedeutung sind. Mit 508 Seiten ist es ein wertvolles Nachschlagewerk für alle, die sich mit der Geschichte und den Traditionen der Kirche auseinandersetzen möchten. Die englische Sprache und die klare Struktur machen es sowohl für Fachleute als auch für interessierte Laien zugänglich. Das Buch ist nicht nur ein historisches Dokument, sondern auch ein praktisches Hilfsmittel für die Durchführung von Gottesdiensten und Sakramenten. Es ist ein unverzichtbarer Begleiter für alle, die die spirituelle Tiefe und die liturgische Praxis der Episcopal Church verstehen und erleben möchten.25,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
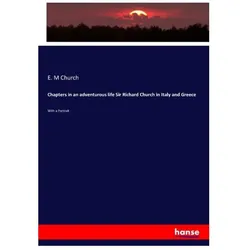
Chapters in an adventurous life Sir Richard Church in Italy and Greece, Fachbücher von E. M Church, Church, E. M, E M Church"Chapters in an adventurous life Sir Richard Church in Italy and Greece" ist eine hochwertige Neuausgabe des Originals von 1895, die sich mit den Erlebnissen von Sir Richard Church in Italien und Griechenland beschäftigt. Dieses Fachbuch bietet einen tiefen Einblick in die historischen Kontexte und Abenteuer des Autors, der als bedeutende Figur seiner Zeit gilt. Die Publikation von Hansebooks zielt darauf ab, historische Literatur zu bewahren und zugänglich zu machen, indem sie Werke, die oft nur als Antiquitäten erhältlich sind, neu herausgibt. Diese Ausgabe ist nicht nur für Geschichtsinteressierte von Bedeutung, sondern auch für alle, die sich für die Erkundung und das Verständnis vergangener Kulturen und Ereignisse interessieren. Mit einem Porträt des Autors bietet das Buch eine visuelle Verbindung zu der Person, die hinter den Erzählungen steht, und trägt zur Wertschätzung der historischen Perspektiven bei.27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Sicherheitsupdate für Windows 10 ESU Year 3 (2027 - 2028)Lizenz Sicherheitsupdate - Microsoft Windows 10 für 10 Geräte, Abonnementdauer: 12 Monate, Lizenzierungsmethode: Abonnement, Installationsmethode: Herunterladen (elektronisch), für Haushalte geeignet, für Unternehmen und Schulen, entwickelt für PC, kompatibel mit dem Windows-Betriebssystem, Original MS-Produkt (keine Zweitlizenz) Die Microsoft Sicherheitsupdate-Lizenz bietet Zugriff auf Sicherheitsreparaturen für das Betriebssystem Windows 10 Version 22H2. Dieses Programm hilft Unternehmen dabei, Desktop-Computer vor Cyberbedr316,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 2027-Episcopal-Church-Year:
-
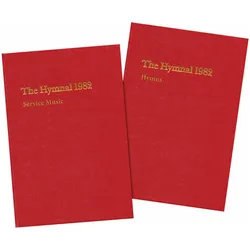
Episcopal Hymnal 1982 Accompaniment, Sachbücher von Church Publishing IncorporatedDas "Episcopal Hymnal 1982 Accompaniment" ist eine umfassende Sammlung von musikalischen Begleitungen, die speziell für die Verwendung im anglikanischen Gottesdienst konzipiert wurde. Diese zweibändige Ausgabe, veröffentlicht im Jahr 1985 von Church Publishing Incorporated, umfasst insgesamt 1770 Seiten und bietet eine Vielzahl von Hymnen und liturgischen Musikstücken, die die christliche Praxis bereichern. Der feste Einband sorgt für Langlebigkeit und eine ansprechende Präsentation, während die englische Sprache die Zugänglichkeit für eine breite Leserschaft gewährleistet. Das Werk ist nicht nur ein wertvolles Hilfsmittel für Kirchenmusiker, sondern auch eine bedeutende Ressource für alle, die sich mit der Philosophie und Religion des Christentums auseinandersetzen. Die sorgfältige Zusammenstellung der Inhalte spiegelt die Vielfalt und Tiefe der anglikanischen Musiktradition wider und lädt dazu ein, die spirituelle Erfahrung durch Musik zu vertiefen.132,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Book of Common Prayer, and Administration of the Sacraments, Sachbücher von Episcopal Church Book of Common Prayer"The Book of Common Prayer, and Administration of the Sacraments" ist ein bedeutendes Werk, das die liturgischen Praktiken und die Verwaltung der Sakramente innerhalb der Episcopal Church dokumentiert. Dieses Taschenbuch bietet eine umfassende Sammlung von Gebeten, Riten und Anleitungen, die für die spirituelle Praxis und das Gemeindeleben von zentraler Bedeutung sind. Mit 508 Seiten ist es ein wertvolles Nachschlagewerk für alle, die sich mit der Geschichte und den Traditionen der Kirche auseinandersetzen möchten. Die englische Sprache und die klare Struktur machen es sowohl für Fachleute als auch für interessierte Laien zugänglich. Das Buch ist nicht nur ein historisches Dokument, sondern auch ein praktisches Hilfsmittel für die Durchführung von Gottesdiensten und Sakramenten. Es ist ein unverzichtbarer Begleiter für alle, die die spirituelle Tiefe und die liturgische Praxis der Episcopal Church verstehen und erleben möchten.25,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 2027-Episcopal-Church-Year
-
Chapters in an adventurous life Sir Richard Church in Italy and Greece, Fachbücher von E. M Church, Church, E. M, E M Church"Chapters in an adventurous life Sir Richard Church in Italy and Greece" ist eine hochwertige Neuausgabe des Originals von 1895, die sich mit den Erlebnissen von Sir Richard Church in Italien und Griechenland beschäftigt. Dieses Fachbuch bietet einen tiefen Einblick in die historischen Kontexte und Abenteuer des Autors, der als bedeutende Figur seiner Zeit gilt. Die Publikation von Hansebooks zielt darauf ab, historische Literatur zu bewahren und zugänglich zu machen, indem sie Werke, die oft nur als Antiquitäten erhältlich sind, neu herausgibt. Diese Ausgabe ist nicht nur für Geschichtsinteressierte von Bedeutung, sondern auch für alle, die sich für die Erkundung und das Verständnis vergangener Kulturen und Ereignisse interessieren. Mit einem Porträt des Autors bietet das Buch eine visuelle Verbindung zu der Person, die hinter den Erzählungen steht, und trägt zur Wertschätzung der historischen Perspektiven bei.27,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Sicherheitsupdate für Windows 10 ESU Year 3 (2027 - 2028)Lizenz Sicherheitsupdate - Microsoft Windows 10 für 10 Geräte, Abonnementdauer: 12 Monate, Lizenzierungsmethode: Abonnement, Installationsmethode: Herunterladen (elektronisch), für Haushalte geeignet, für Unternehmen und Schulen, entwickelt für PC, kompatibel mit dem Windows-Betriebssystem, Original MS-Produkt (keine Zweitlizenz) Die Microsoft Sicherheitsupdate-Lizenz bietet Zugriff auf Sicherheitsreparaturen für das Betriebssystem Windows 10 Version 22H2. Dieses Programm hilft Unternehmen dabei, Desktop-Computer vor Cyberbedr316,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Sicherheitsupdate für Windows 10 ESU Year 2 (2026 - 2027)Lizenz Sicherheitsupdate - Microsoft Windows 10 für 10 Geräte, Abonnementdauer: 12 Monate, Lizenzierungsmethode: Abonnement, Installationsmethode: Herunterladen (elektronisch), für Haushalte geeignet, für Unternehmen und Schulen, entwickelt für PC, kompatibel mit dem Windows-Betriebssystem, Original MS-Produkt (keine Zweitlizenz) Die Microsoft Sicherheitsupdate-Lizenz bietet Zugriff auf Sicherheitsreparaturen für das Betriebssystem Windows 10 Version 22H2. Dieses Programm hilft Unternehmen, Desktop-Computer vor Cyberbedrohunge157,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Out in ChurchOut in Church , Für eine Kirche ohne Angst , Motorblöcke > Motoren & Motorteile , Erscheinungsjahr: 20220425, Produktform: Leinen, Redaktion: Ehebrecht-Zumsande, Jens~Gräwe, Veronika~Mönkebüscher, Bernd~Werner, Gunda~Brinkschröder, Michael, Seitenzahl/Blattzahl: 256, Keyword: Akzeptanz; Arbeitsvertrag; Ausgrenzung; Bi; Bibel und Homosexualität; Bisexualität; Coming Out; Diversität; Gender; Gender-Mainstreaming; Genderdysphorie; Gerechtigkeit; Glaube; Heilung; Heuchelei; Homosexualität; Homosexuell und gläubig; Identität; Identitätsfindung; Identitätskrise; Intersexualität; Katholische Kirche; Kirche und Homosexuelle; Lesbisch; Mann und Frau; Menschenrechte; Orientierung; Outing; Pride; Queer und katholisch; Regenbogen; Regenbogenfamilie; Schwul; Schwul und katholisch; Schöpfungslehre; Segnungsgottesdienst; Sexualmoral; Sexuelle Identität; Sexuelle Orientierung; Sexueller Missbrauch; Sittenlehre; Synodaler Weg; Toleranz; Trans und katholisch; Transfrau, Fachschema: Christentum / Ehe, Familie, Sexualität~Christentum / Glaube, Bekenntnis~Christentum~Weltreligionen / Christentum, Thema: Orientieren, Warengruppe: HC/Religion/Theologie/Christentum, Fachkategorie: Christentum, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Herder Verlag GmbH, Verlag: Herder Verlag GmbH, Verlag: Verlag Herder GmbH, Länge: 206, Breite: 134, Höhe: 27, Gewicht: 380, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783451827525 9783451827532, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 271202122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.