Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Ist 23:59 MEZ bei uns 05:59 Uhr?
Nein, 23:59 MEZ entspricht 23:59 Uhr. Wenn es 05:59 Uhr bei Ihnen ist, dann ist es 23:59 Uhr am Vortag in der MEZ-Zeitzone. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für 23-6-59-94cm
Top-Angebote
Produkte zum Begriff 23-6-59-94cm:
-
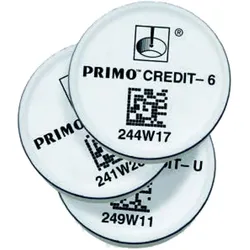
Optimum Primo Credit Token Primo CREDIT-6 - Sechs MonateJedes Primo Kit enthält den ersten 6-Monate-Guthabentoken. Der 6-Monate-Guthabentoken erlaubt den Betrieb des Primo Systems über sechs Monate. Er bietet Flexibilität hinsichtlich der Bezahlung des Guthabens, denn während ruhigerer Zeiten können Sie den Kauf eines Primo Guthabentokens hinauszögern, bis Sie Ihr Primo System wieder benötigen. Der Upgrade-Guthabentoken ? Primo CREDIT-U ? bietet eine unbefristete Verwendung des Primo Systems mit einer einmaligen Zahlung.652,18 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Beginnt der neue Tag um 00:00, 23:59:59 oder 00:00:01?
Der neue Tag beginnt um 00:00 Uhr. **
-
Wer ist im Recht, wenn eine E-Mail um 23:59:58 Uhr gesendet wurde, aber um 00:00:11 Uhr ankam und die Abgabezeit um 23:59:59 Uhr war, während in meiner E-Mail 23:59:58 Uhr
In diesem Fall kommt es darauf an, wie die genauen Bedingungen und Regeln für die Abgabezeit festgelegt wurden. Wenn die Abgabezeit als 23:59:59 Uhr definiert wurde, dann wäre die E-Mail, die um 00:00:11 Uhr ankam, möglicherweise nicht mehr rechtzeitig eingegangen. Es ist ratsam, die genauen Regeln zu überprüfen und gegebenenfalls mit den zuständigen Personen zu klären. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Warum postet jeder Rapper um 23:59 Uhr sein Lied?
Es gibt mehrere Gründe, warum Rapper oft um 23:59 Uhr ihre Lieder veröffentlichen. Erstens kann dies dazu beitragen, die Aufmerksamkeit der Fans zu erhöhen, da viele Menschen um diese Zeit online sind und auf Neuigkeiten warten. Zweitens kann es auch strategisch sein, um die Charts zu beeinflussen, da die Verkaufszahlen und Streams innerhalb eines bestimmten Zeitraums gezählt werden. Drittens kann es auch eine Tradition oder ein Trend sein, dem andere Rapper folgen, um ihre Musik in einem ähnlichen Zeitrahmen zu veröffentlichen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff 23-6-59-94cm:
-
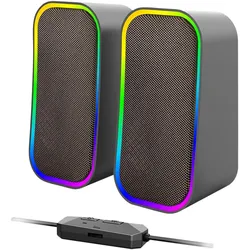
SPEEDLINK TOKEN RGB Schwarz Verkabelt & Kabellos 6 WGaming-Sound in voller Pracht – der Speedlink TOKEN RGB Gaming Stereo Speaker präsentiert eine beeindruckende Kombination aus kraftvollem Klang und stimmungsvoller RGB Beleuchtung, die das Gaming-Erlebnis auf ein neues Niveau hebt. Dank der Bluetooth® Verbindung lassen sich Smartphones, Tablets oder andere Geräte mühelos koppeln. Auf einen Blick Audio Kanäle2.0 Kanäle LautsprecherplatzierungTischplatte/Bücherregal Anzahl des Antriebs2 RMS-Leistung6 W Empfohlene NutzungPC ÜbertragungstechnikVerkabelt & Kabellos Bluetoothja Produktbeschreibung Die sechs verschiedenen Beleuchtungsmodi, inklusive einer reaktiven Musikbeleuchtung, ermöglichen eine individuelle Gestaltung der Gaming-Umgebung nach persönlichen Vorlieben. Die integrierte Kabelfernbedienung bietet eine bequeme Lautstärkesteuerung sowie einen praktischen Ein- / Ausschalter über den die Verbindung via Klinkenstecker oder Bluetooth® ausgewählt wird. Die großzügige Kabellänge von 1,2 Meter plus 1,2 Meter zwischen den Satelliten ...23,41 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Optimum Primo Credit Token Primo CREDIT-6 - Sechs MonateJedes Primo Kit enthält den ersten 6-Monate-Guthabentoken. Der 6-Monate-Guthabentoken erlaubt den Betrieb des Primo Systems über sechs Monate. Er bietet Flexibilität hinsichtlich der Bezahlung des Guthabens, denn während ruhigerer Zeiten können Sie den Kauf eines Primo Guthabentokens hinauszögern, bis Sie Ihr Primo System wieder benötigen. Der Upgrade-Guthabentoken ? Primo CREDIT-U ? bietet eine unbefristete Verwendung des Primo Systems mit einer einmaligen Zahlung.652,18 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Ist 23:59 MEZ bei uns 05:59 Uhr?
Nein, 23:59 MEZ entspricht 23:59 Uhr. Wenn es 05:59 Uhr bei Ihnen ist, dann ist es 23:59 Uhr am Vortag in der MEZ-Zeitzone. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Beginnt der neue Tag um 00:00, 23:59:59 oder 00:00:01?
Der neue Tag beginnt um 00:00 Uhr. **
Ähnliche Suchbegriffe für 23-6-59-94cm
-
Wer ist im Recht, wenn eine E-Mail um 23:59:58 Uhr gesendet wurde, aber um 00:00:11 Uhr ankam und die Abgabezeit um 23:59:59 Uhr war, während in meiner E-Mail 23:59:58 Uhr
In diesem Fall kommt es darauf an, wie die genauen Bedingungen und Regeln für die Abgabezeit festgelegt wurden. Wenn die Abgabezeit als 23:59:59 Uhr definiert wurde, dann wäre die E-Mail, die um 00:00:11 Uhr ankam, möglicherweise nicht mehr rechtzeitig eingegangen. Es ist ratsam, die genauen Regeln zu überprüfen und gegebenenfalls mit den zuständigen Personen zu klären. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Warum postet jeder Rapper um 23:59 Uhr sein Lied?
Es gibt mehrere Gründe, warum Rapper oft um 23:59 Uhr ihre Lieder veröffentlichen. Erstens kann dies dazu beitragen, die Aufmerksamkeit der Fans zu erhöhen, da viele Menschen um diese Zeit online sind und auf Neuigkeiten warten. Zweitens kann es auch strategisch sein, um die Charts zu beeinflussen, da die Verkaufszahlen und Streams innerhalb eines bestimmten Zeitraums gezählt werden. Drittens kann es auch eine Tradition oder ein Trend sein, dem andere Rapper folgen, um ihre Musik in einem ähnlichen Zeitrahmen zu veröffentlichen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.