Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 2399
Top-Angebote
Produkte zum Begriff 2399:
-
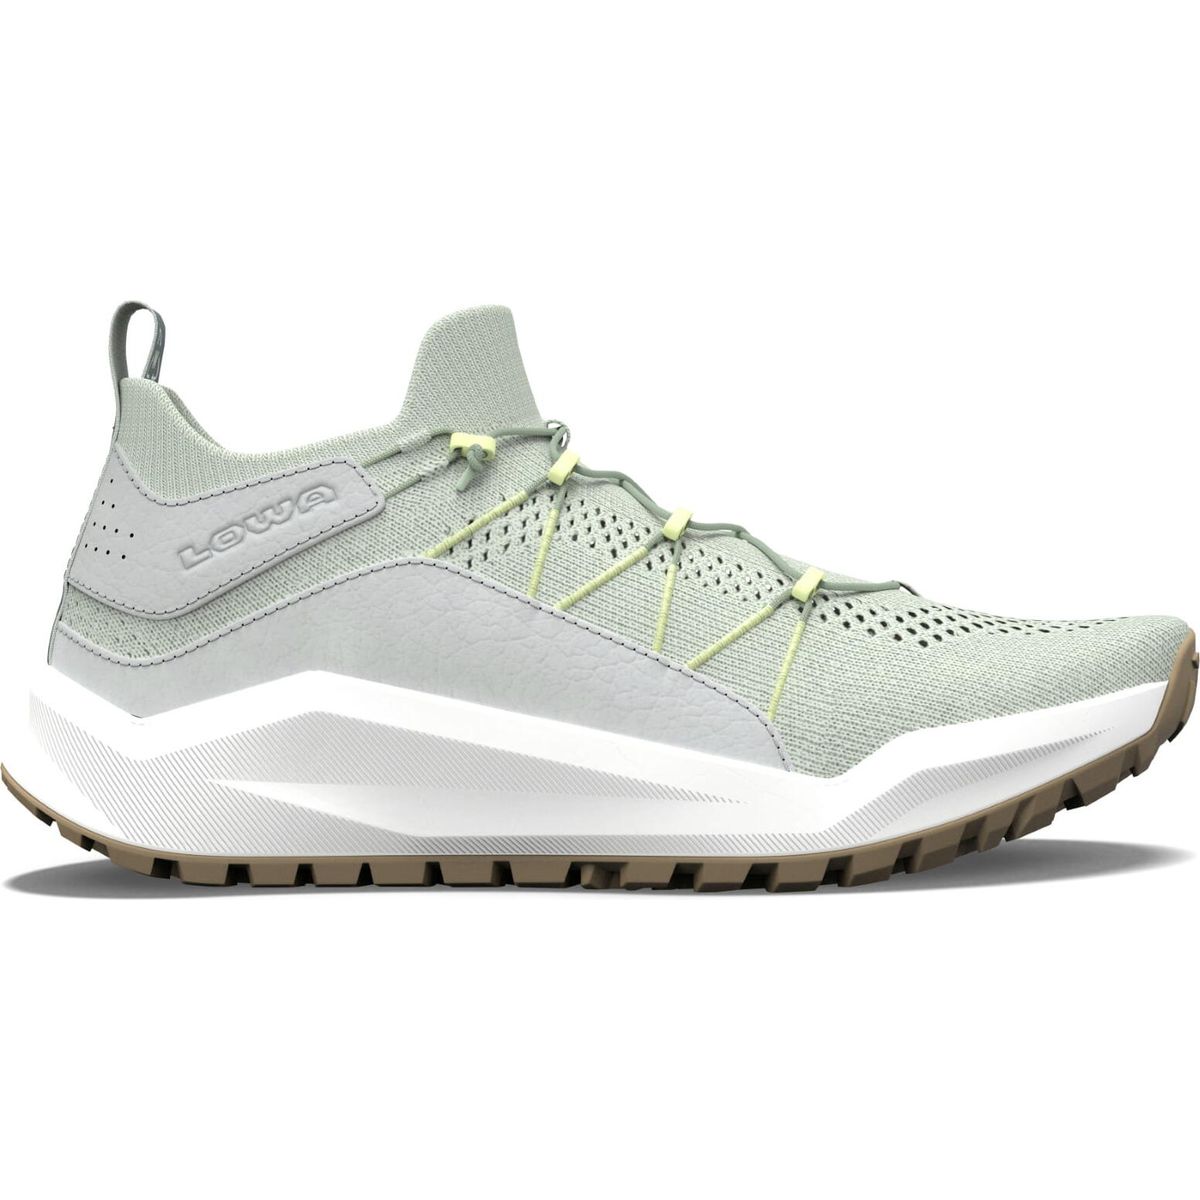
Lowa Kaloya Knit Ws black/coral (2399) 39,5 321430-2399-39,5Der KALOYA KNIT Ws von Lowa ist der ideale Begleiter für alle, die Leichtigkeit und Flexibilität schätzen. Ob beim Nordic Walking, auf Reisen oder beim Wandern – dieser Outdoor-Sneaker bietet eine hervorragende Kombination aus modernster Technik und traditionellem Handwerk. Das Obermaterial aus strapazierfähigem Textil sorgt für optimale Luftzirkulation, während die innovative Zwischensohle aus Zuckerrohr-EVA für eine erstklassige Dämpfung und ein angenehmes Abrollverhalten sorgt. Die ausgezeichnete Passform für mittelbreite Füße und das elastische Design machen den Schuh besonders komfortabel. Das ungefütterte Baumwollstrickmaterial mit Lederapplikationen bietet nicht nur hohen Tragekomfort, sondern auch eine hohe Atmungsaktivität, was ihn perfekt für heiße Sommertage und spontane Abenteuer macht. Das innovative Schnürsystem aus recyceltem PET und Polyester, inspiriert von Lowas Erfahrung im Alpinschuhbereich, garantiert einen festen Sitz und einfache Anpassung. Die profilierte Gummilaufsohle sorgt für exzellente Traktion auf verschiedensten Oberflächen, während die Möglichkeit, den Schuh kompakt zu verstauen, ihn zum praktischen Begleiter für unterwegs macht. Produktdetails Optimal für: Nordic Walking Reisen Wandern Speed Hiking Freizeit Alltag Gemacht für: Damen Verschluss: Elastische Schnürung Zwischensohle: EVA Futtermaterial: Ungefüttert Leistenweite: Standard Profiltiefe: 4 mm Sprengung: 6 mm Vorfuß-Sohlenhöhe: 17.3 mm Sohlenhöhe Ferse: 23.0 mm Fersenhöhe: 9.2 cm Schafthöhe Innen: 100 mm Schafthöhe Außen: 116 mm Schaftweite: 84 mm Schuhspitze: rund Features: Atmungsaktiv Bequem und atmungsaktiv: Textilfutter bietet maximalen Tragekomfort und sorgt für optimales Fußklima Ausgezeichnete Passform für mittelbreite Füße: Unsere Leisten sind das Geheimnis für optimalen Tragekomfort Leicht, flexibel und multifunktional: Die perfekte Kombination aus neuester Technik und traditionellem Handwerk Leicht und atmungsaktiv: Obermaterial aus strapazierfähigem Textil sorgt für optimale Luftzirkulation und Komfort Materialien: Außenmaterial primär: 74% Textil, 26% Nubukleder Außenmaterial sekundär: Textil Innen/Zwischensohle: 95% Polyurethan (PU), 5% Gummi Aussensohle: LOWA® ESSENTAIL TRAC®81,15 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
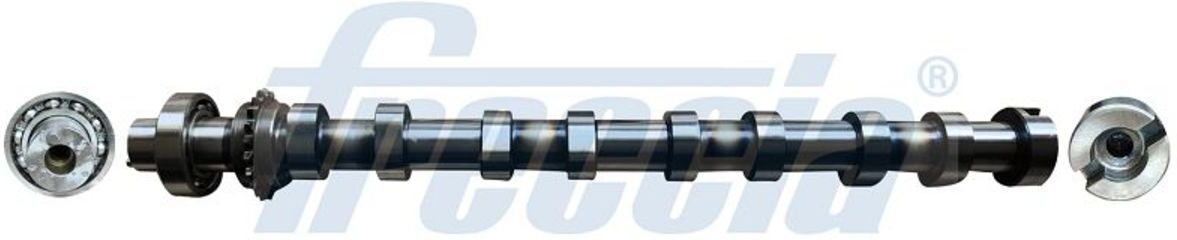
Nockenwelle FRECCIA CM05-2399Nockenwellen werden über einen Zahnriemen oder eine Steuerkette von der Kurbelwelle angetrieben. Der Austausch einer defekten Nockenwelle stellt die korrekten Ventilsteuerzeiten wieder her und sorgt für optimale Motorleistung und Effizienz.Die Nockenwelle FRECCIA CM05-2399 ist für die Einlassseite des Motors vorgesehen. Dieses Ersatzteil ist unter anderem kompatibel mit Fahrzeugen wie dem Opel CROSSLAND X / CROSSLAND, Peugeot 2008 I Van, Citroen C4 X, Citroen C4 CACTUS und Peugeot 308 III. Bestellen Sie die Nockenwelle FRECCIA CM05-2399 bei Motointegrator.130,36 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was sagt ihr dazu, 2399?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da ich nicht weiß, worauf sich "2399" bezieht. Bitte geben Sie weitere Informationen, damit ich Ihnen weiterhelfen kann. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie verläuft ein Vorstellungsgespräch im Jahr 2399?
Im Jahr 2399 könnte ein Vorstellungsgespräch möglicherweise in virtueller Realität stattfinden, bei dem Bewerber und Arbeitgeber in einer digitalen Umgebung interagieren. Es könnte auch eine Kombination aus menschlichen und künstlichen Intelligenzen geben, die den Bewerber bewerten und Fragen stellen. Darüber hinaus könnten technologische Fortschritte ermöglichen, dass Bewerber ihre Fähigkeiten und Erfahrungen direkt in das Gespräch einbringen, indem sie beispielsweise ihre Gedanken oder Erinnerungen teilen. **
Top-Angebote
Produkte zum Begriff 2399:
-
Lowa Kaloya Knit Ws black/coral (2399) 39,5 321430-2399-39,5Der KALOYA KNIT Ws von Lowa ist der ideale Begleiter für alle, die Leichtigkeit und Flexibilität schätzen. Ob beim Nordic Walking, auf Reisen oder beim Wandern – dieser Outdoor-Sneaker bietet eine hervorragende Kombination aus modernster Technik und traditionellem Handwerk. Das Obermaterial aus strapazierfähigem Textil sorgt für optimale Luftzirkulation, während die innovative Zwischensohle aus Zuckerrohr-EVA für eine erstklassige Dämpfung und ein angenehmes Abrollverhalten sorgt. Die ausgezeichnete Passform für mittelbreite Füße und das elastische Design machen den Schuh besonders komfortabel. Das ungefütterte Baumwollstrickmaterial mit Lederapplikationen bietet nicht nur hohen Tragekomfort, sondern auch eine hohe Atmungsaktivität, was ihn perfekt für heiße Sommertage und spontane Abenteuer macht. Das innovative Schnürsystem aus recyceltem PET und Polyester, inspiriert von Lowas Erfahrung im Alpinschuhbereich, garantiert einen festen Sitz und einfache Anpassung. Die profilierte Gummilaufsohle sorgt für exzellente Traktion auf verschiedensten Oberflächen, während die Möglichkeit, den Schuh kompakt zu verstauen, ihn zum praktischen Begleiter für unterwegs macht. Produktdetails Optimal für: Nordic Walking Reisen Wandern Speed Hiking Freizeit Alltag Gemacht für: Damen Verschluss: Elastische Schnürung Zwischensohle: EVA Futtermaterial: Ungefüttert Leistenweite: Standard Profiltiefe: 4 mm Sprengung: 6 mm Vorfuß-Sohlenhöhe: 17.3 mm Sohlenhöhe Ferse: 23.0 mm Fersenhöhe: 9.2 cm Schafthöhe Innen: 100 mm Schafthöhe Außen: 116 mm Schaftweite: 84 mm Schuhspitze: rund Features: Atmungsaktiv Bequem und atmungsaktiv: Textilfutter bietet maximalen Tragekomfort und sorgt für optimales Fußklima Ausgezeichnete Passform für mittelbreite Füße: Unsere Leisten sind das Geheimnis für optimalen Tragekomfort Leicht, flexibel und multifunktional: Die perfekte Kombination aus neuester Technik und traditionellem Handwerk Leicht und atmungsaktiv: Obermaterial aus strapazierfähigem Textil sorgt für optimale Luftzirkulation und Komfort Materialien: Außenmaterial primär: 74% Textil, 26% Nubukleder Außenmaterial sekundär: Textil Innen/Zwischensohle: 95% Polyurethan (PU), 5% Gummi Aussensohle: LOWA® ESSENTAIL TRAC®81,15 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 2399
-
Nockenwelle FRECCIA CM05-2399Nockenwellen werden über einen Zahnriemen oder eine Steuerkette von der Kurbelwelle angetrieben. Der Austausch einer defekten Nockenwelle stellt die korrekten Ventilsteuerzeiten wieder her und sorgt für optimale Motorleistung und Effizienz.Die Nockenwelle FRECCIA CM05-2399 ist für die Einlassseite des Motors vorgesehen. Dieses Ersatzteil ist unter anderem kompatibel mit Fahrzeugen wie dem Opel CROSSLAND X / CROSSLAND, Peugeot 2008 I Van, Citroen C4 X, Citroen C4 CACTUS und Peugeot 308 III. Bestellen Sie die Nockenwelle FRECCIA CM05-2399 bei Motointegrator.130,36 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was sagt ihr dazu, 2399?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da ich nicht weiß, worauf sich "2399" bezieht. Bitte geben Sie weitere Informationen, damit ich Ihnen weiterhelfen kann. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie verläuft ein Vorstellungsgespräch im Jahr 2399?
Im Jahr 2399 könnte ein Vorstellungsgespräch möglicherweise in virtueller Realität stattfinden, bei dem Bewerber und Arbeitgeber in einer digitalen Umgebung interagieren. Es könnte auch eine Kombination aus menschlichen und künstlichen Intelligenzen geben, die den Bewerber bewerten und Fragen stellen. Darüber hinaus könnten technologische Fortschritte ermöglichen, dass Bewerber ihre Fähigkeiten und Erfahrungen direkt in das Gespräch einbringen, indem sie beispielsweise ihre Gedanken oder Erinnerungen teilen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.