Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 27-EIZO-ColorEdge-CG2700X
Top-Angebote
Produkte zum Begriff 27-EIZO-ColorEdge-CG2700X:
-
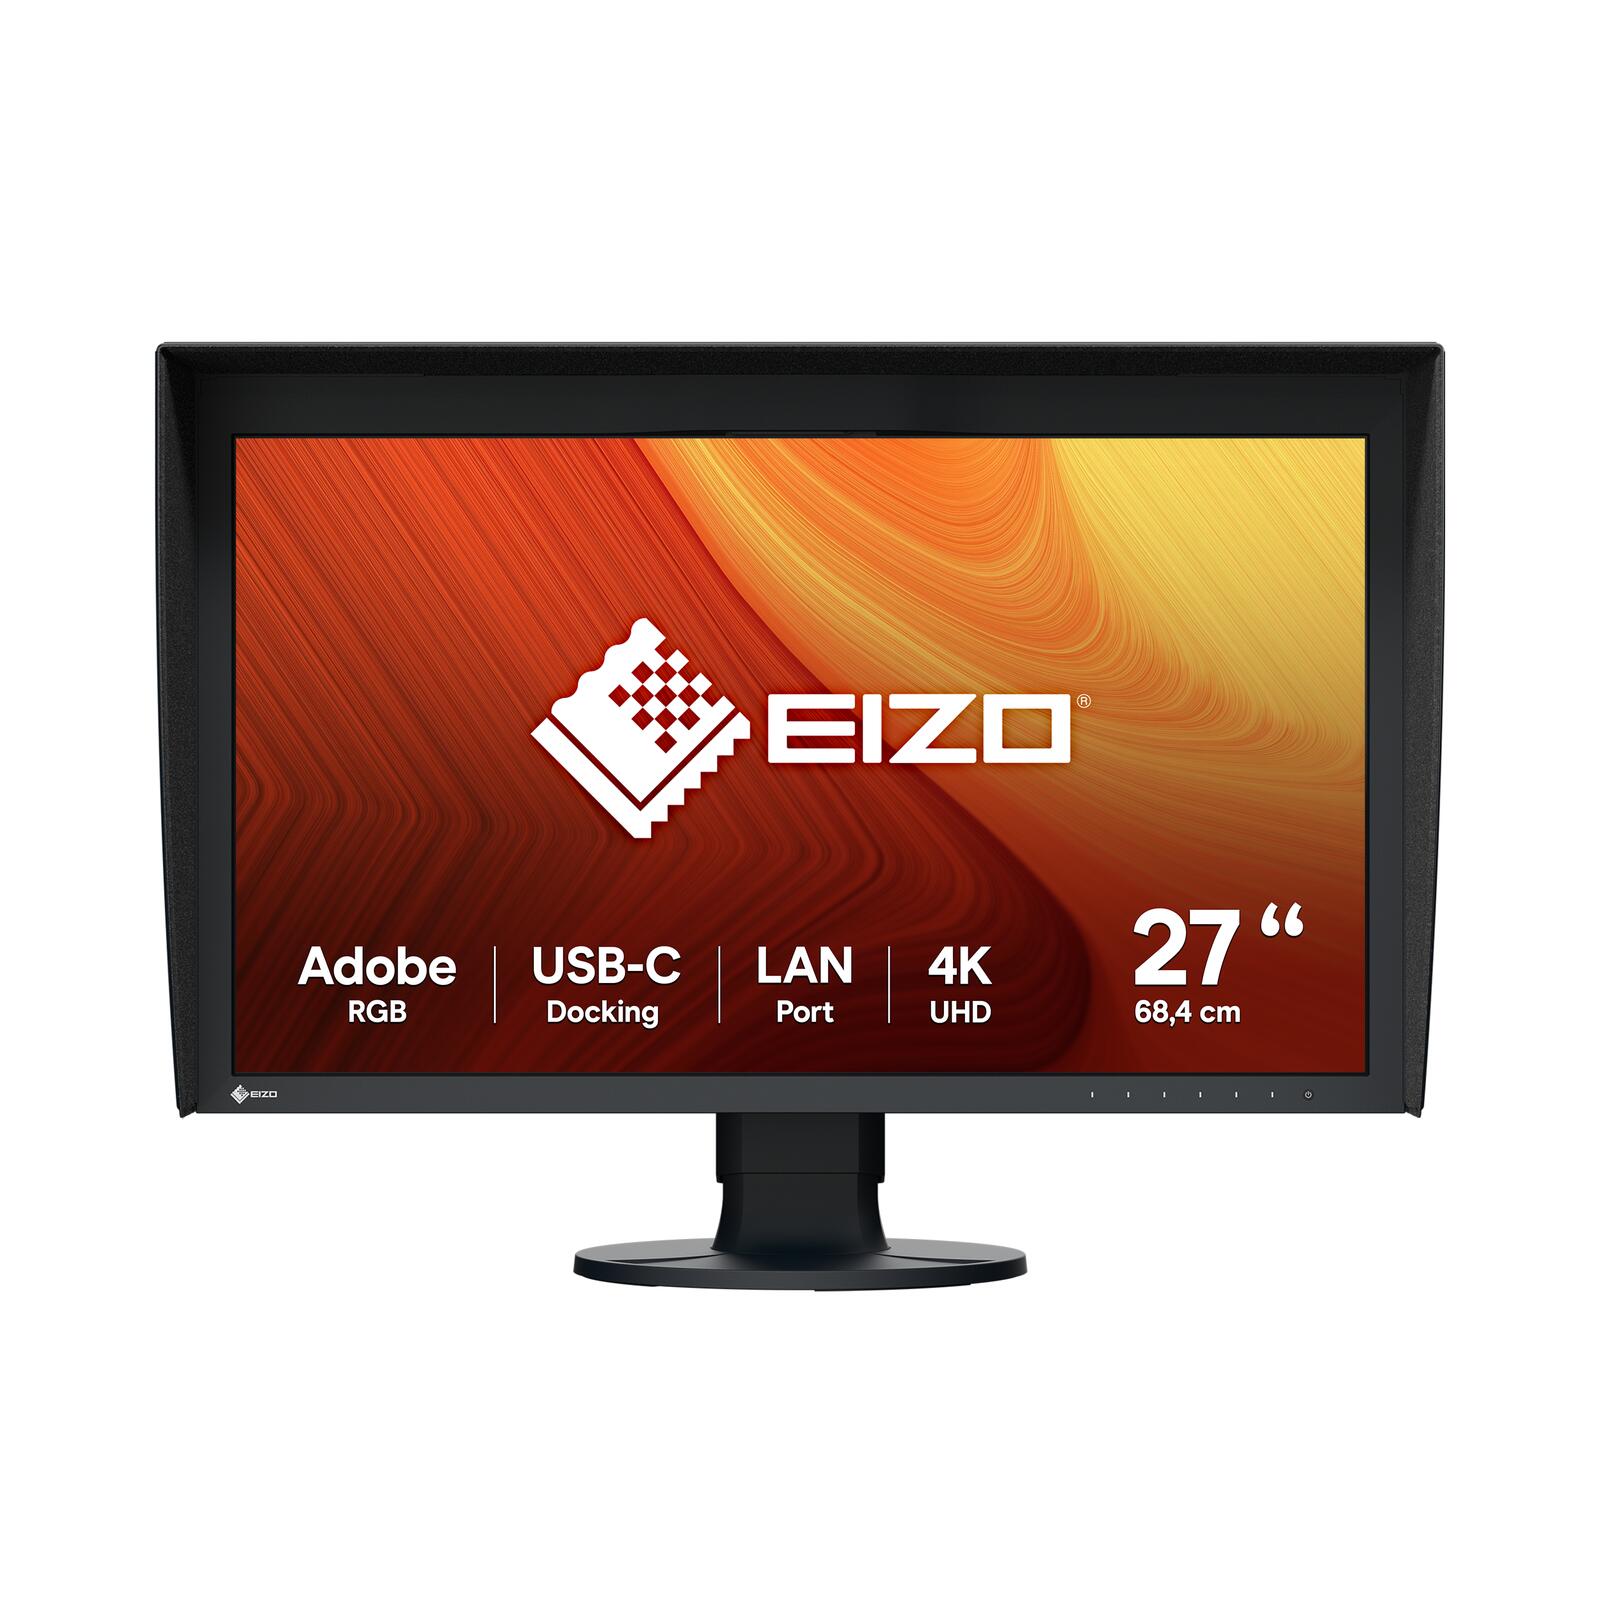
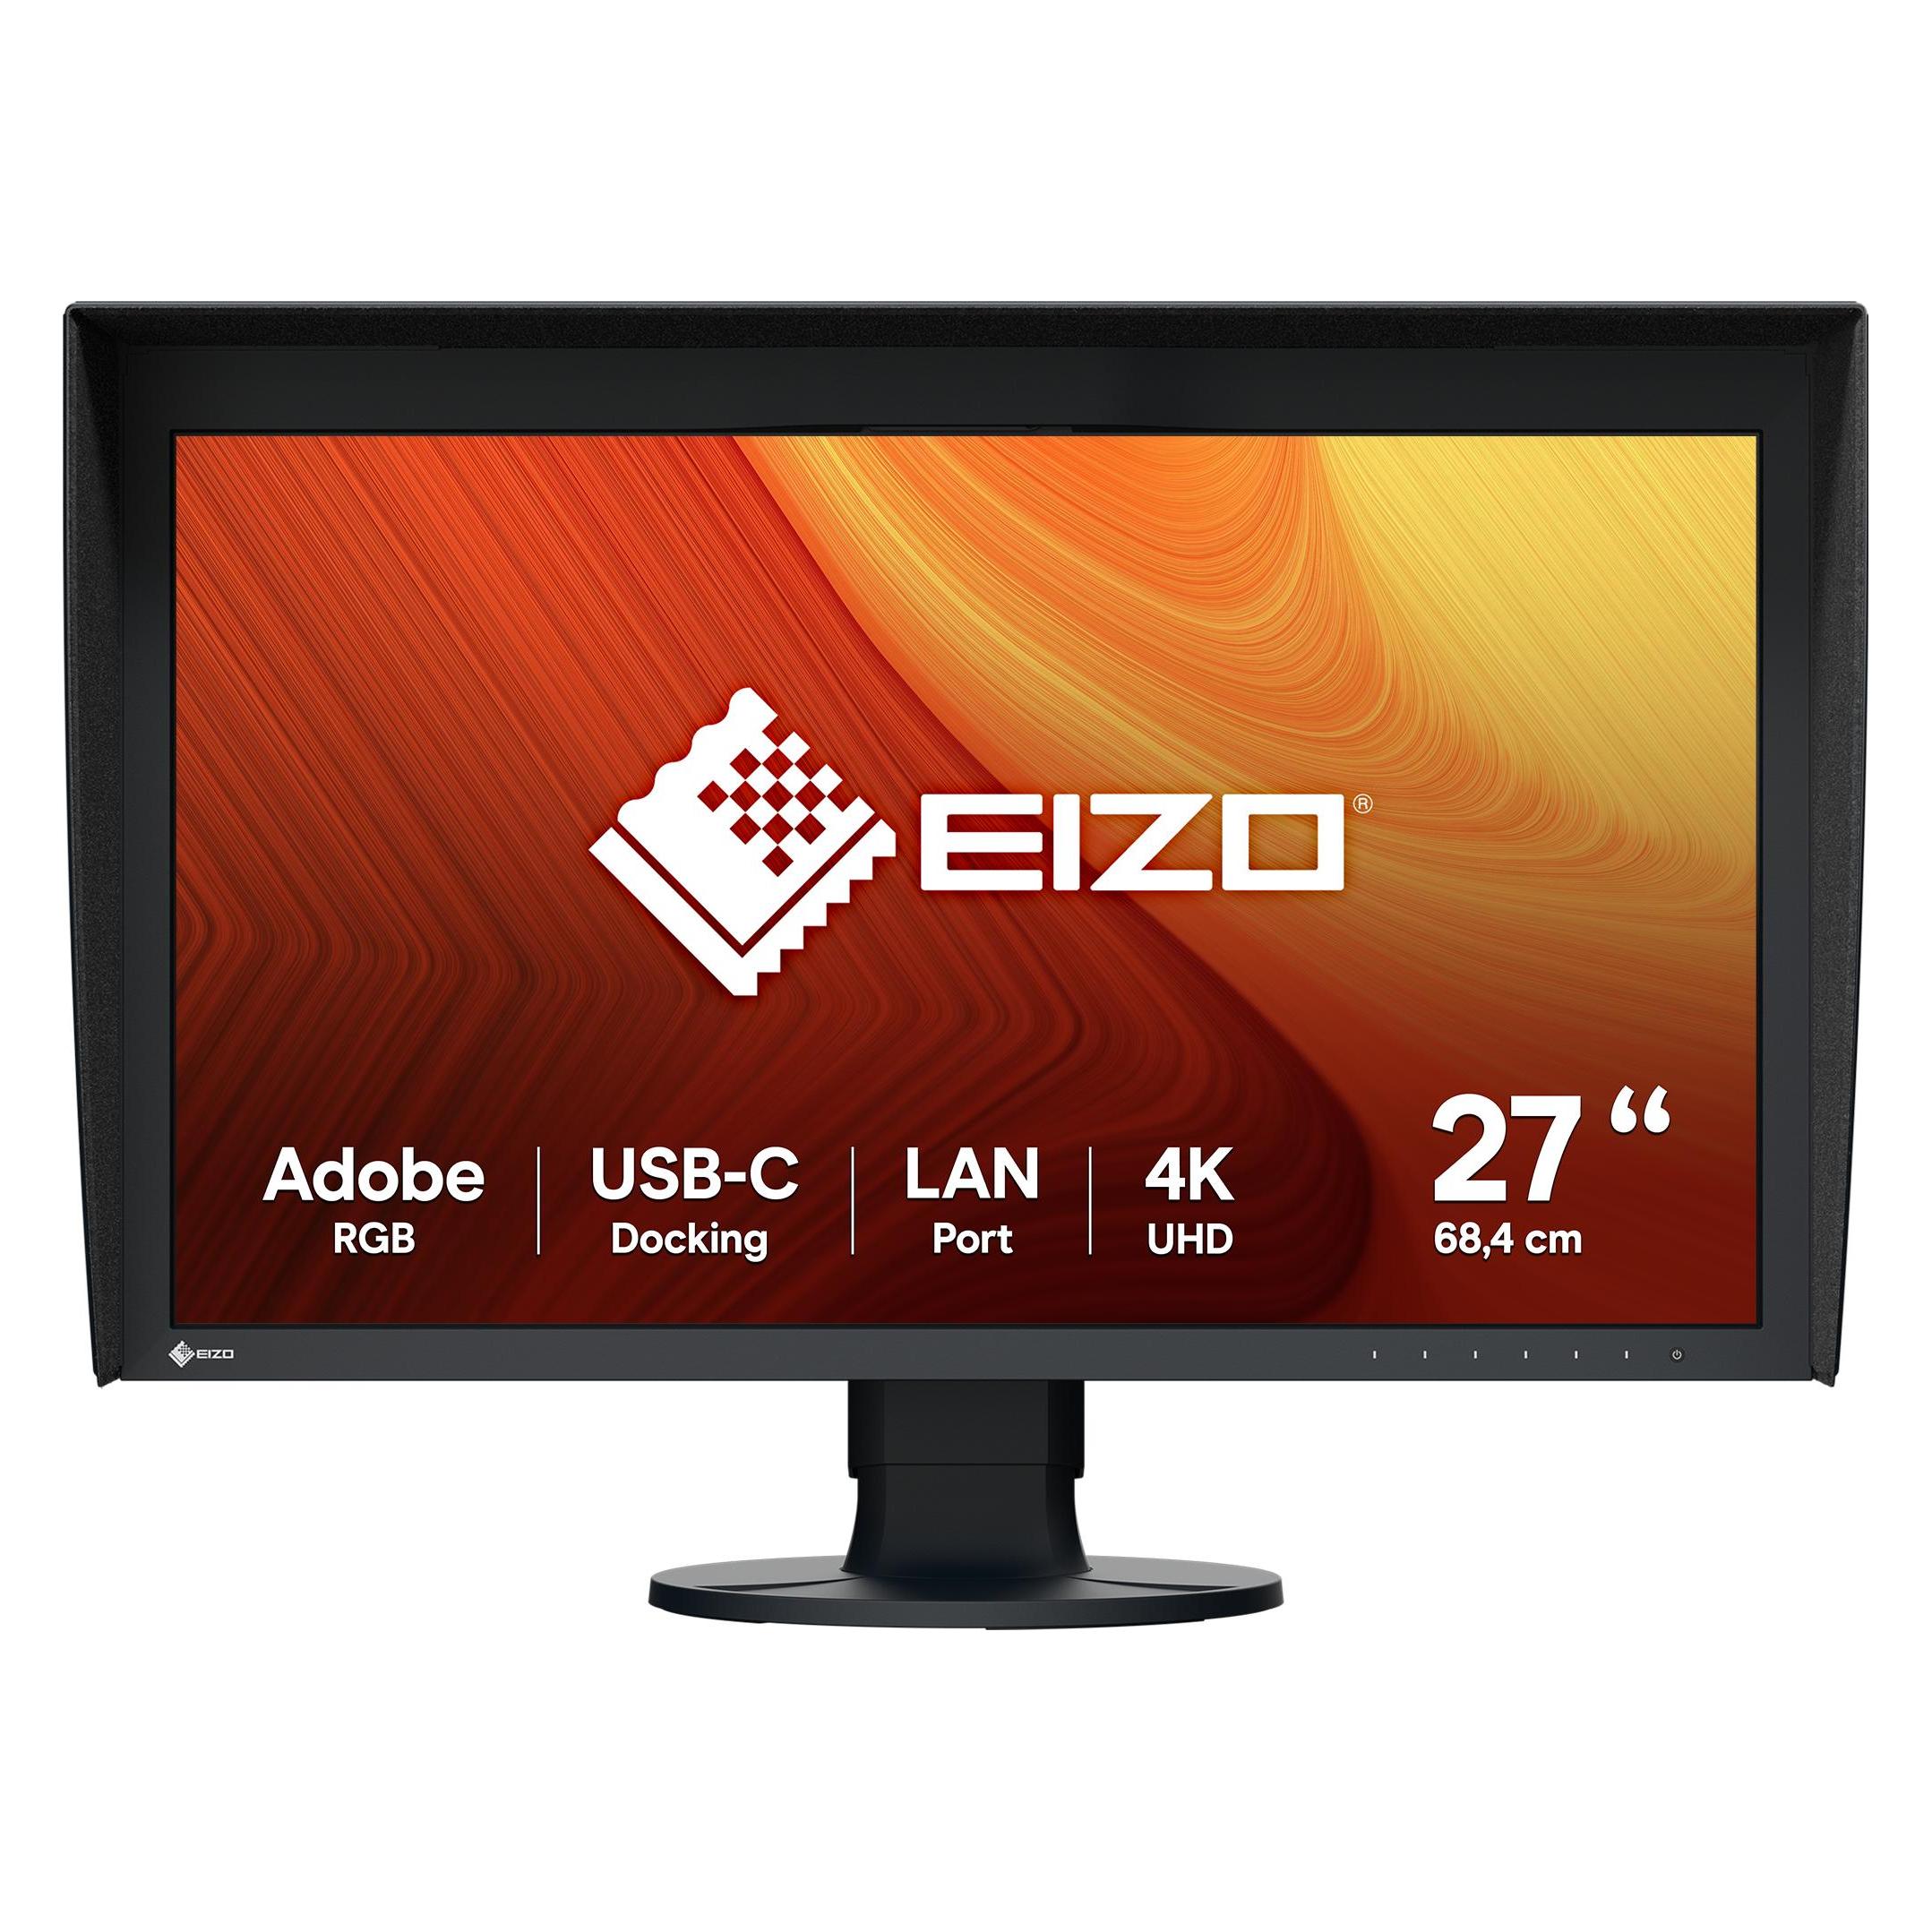
Eizo CG2700X ColorEdge (3840 x 2160 Pixel, 27"), Monitor, SchwarzMit 4K UHD-Auflösung, einer maximalen Helligkeit von 500 cd/m und HDR-Voreinstellungen ist der CG2700X das ultimative Flaggschiff unter den 27-Zoll-High-End-Monitoren für Kreative. Moderne Anschlüsse wie USB-C und LAN-Port machen ihn zudem zur perfekten visuellen Schnittstelle mit mobilen Geräten.2650,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EIZO ColorEdge CG2700X 27 Zoll 4K (UHD) IPS LED 16:9 60 Hz Monitor CG2700X-BKEnergieeffizienzklasse: G / Größe: 68,6 cm(27 Zoll) 16:9, Auflösung: 3.840x2.160 4K (Ultra HD) / Reaktionszeit: 13 ms, Kontrast: 1.500:1 Panel: IPS / Anschlüsse: 1x DP, 1x HDMI, / Pivot, Höhenverstellbar, Schwenkbar2659,19 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welcher Eizo Monitor für Bildbearbeitung?
Welcher Eizo Monitor für Bildbearbeitung eignet sich am besten für deine Anforderungen? Möchtest du einen Monitor mit hoher Farbgenauigkeit und großem Farbraum für professionelle Bildbearbeitung? Oder bevorzugst du einen Monitor mit schneller Reaktionszeit und hoher Auflösung für Gaming und Multimedia-Anwendungen? Welche Größe und Auflösung des Monitors sind für deine Arbeitsweise am besten geeignet? Hast du spezielle Anforderungen an die Ergonomie des Monitors, wie z.B. Höhenverstellbarkeit oder Pivot-Funktion? Es ist wichtig, diese Fragen zu klären, um den passenden Eizo Monitor für deine Bildbearbeitung auszuwählen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff 27-EIZO-ColorEdge-CG2700X:
-
27" EIZO ColorEdge CG2700XMonitor - LCD, 4K, 3840 × 2160 4K (16:9), 60 Hz, 16 bit, 13 ms, höhenverstellbar, Pivot, KVM, HDMI, USB-C und DisplayPort, RJ-45 (LAN) Datenschnittstelle Der professionelle EIZO ColorEdge CG2700X Monitor ist ein Werkzeug, das auf einem 27-Zoll-IPS-Panel mit einer Auflösung von 3840 × 2160 (4K UHD) basiert. Sein Bildschirm wurde für kritische Farbarbeit2689,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
EIZO ColorEdge CG2700X - CG Series - LED-Monitor - 68.4 cm (27") (CG2700X)EIZO ColorEdge CG2700X - CG Series - LED-Monitor - 68.4 cm (27") - 3840 x 2160 4K - IPS - 500 cd/m² - 1450:1 - 13 ms - HDMI, DisplayPort, USB-C - mit 6 Monate Null Helle Pixel Garantie2894,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Welcher Eizo Monitor für Bildbearbeitung?
Welcher Eizo Monitor für Bildbearbeitung eignet sich am besten für deine Anforderungen? Möchtest du einen Monitor mit hoher Farbgenauigkeit und großem Farbraum für professionelle Bildbearbeitung? Oder bevorzugst du einen Monitor mit schneller Reaktionszeit und hoher Auflösung für Gaming und Multimedia-Anwendungen? Welche Größe und Auflösung des Monitors sind für deine Arbeitsweise am besten geeignet? Hast du spezielle Anforderungen an die Ergonomie des Monitors, wie z.B. Höhenverstellbarkeit oder Pivot-Funktion? Es ist wichtig, diese Fragen zu klären, um den passenden Eizo Monitor für deine Bildbearbeitung auszuwählen. **
Ähnliche Suchbegriffe für 27-EIZO-ColorEdge-CG2700X
-
Eizo CG2700X ColorEdge (3840 x 2160 Pixel, 27"), Monitor, SchwarzMit 4K UHD-Auflösung, einer maximalen Helligkeit von 500 cd/m und HDR-Voreinstellungen ist der CG2700X das ultimative Flaggschiff unter den 27-Zoll-High-End-Monitoren für Kreative. Moderne Anschlüsse wie USB-C und LAN-Port machen ihn zudem zur perfekten visuellen Schnittstelle mit mobilen Geräten.2650,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EIZO ColorEdge CG2700X 27 Zoll 4K (UHD) IPS LED 16:9 60 Hz Monitor CG2700X-BKEnergieeffizienzklasse: G / Größe: 68,6 cm(27 Zoll) 16:9, Auflösung: 3.840x2.160 4K (Ultra HD) / Reaktionszeit: 13 ms, Kontrast: 1.500:1 Panel: IPS / Anschlüsse: 1x DP, 1x HDMI, / Pivot, Höhenverstellbar, Schwenkbar2659,19 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
PKA 27PKA 27 , Fit für Ausbildung und Praxis Wer sich für eine PKA-Ausbildung entscheidet, wählt einen abwechslungsreichen Beruf mit viel Verantwortung: in der Kommunikation mit Kunden und Kolleginnen ebenso wie im Umgang mit Arzneimitteln, im Zahlungsverkehr oder bei der Organisation des Backoffice. Die PKA-Ausbildung ist in 13 Lernfelder aufgeteilt - genau wie das vorliegende Buch. Ergänzt wurde es durch zusätzliche Informationen, beispielsweise aus den Bereichen Ernährung und Kosmetik. Ein weiteres Highlight: Vorformulierte englische Beratungssätze und eine praktische Vokabelliste unterstützen Sie bei der Beratung fremdsprachiger Kunden. In dieser komplett überarbeiteten 27. Auflage werden zudem aktuelle Themen wie E-Rezepte und die Telematikinfrastruktur, securPharm sowie die Datenschutz-Grundverordnung aufgegriffen. Mit PKA 27 sind Sie gerüstet für Ausbildung, Abschlussprüfung und Apothekenpraxis! Gut zu wissen : PKA 27 wird flankiert durch drei Lerntrainer, die jeweils die Lernfelder eines Ausbildungsjahres umfassen. Motivation garantiert: Die Autorinnen packen den Unterrichtsstoff in unterhaltsame Übungsaufgaben. , Sonstige > Autopflege & Aufbereitung , Auflage: 27., aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20210913, Produktform: Leinen, Redaktion: Busch, Martina~Schiffter-Weinle, Martina, Auflage: 21027, Auflage/Ausgabe: 27., aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 579, Abbildungen: 412 farbige Abbildungen, 82 farbige Tabellen, Keyword: Ausbildung PKA; Berger; Ehrbeck-Lahrs; Heller; Knöllinger; PKA 26; PKA 27; PKA26; PKA27; Pharmazeutisch kaufmännische Angestellte; Pharmazie; Unthan, Fachschema: Apotheke - Apotheker~Pharmazeutisch-kaufmännischer Angestellter / Berufsbezogenes Schulbuch~Arznei / Arzneimittellehre~Pharmakologie, Fachkategorie: Pharmakologie, Warengruppe: HC/Pharmazie/Pharmakologie/Toxikologie, Fachkategorie: Pharmazie, Apotheke, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XIII, Seitenanzahl: 579, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Deutscher Apotheker Vlg, Verlag: Deutscher Apotheker Vlg, Verlag: Deutscher Apotheker Verlag Dr. Roland Schmiedel GmbH & Co., Länge: 277, Breite: 203, Höhe: 30, Gewicht: 1490, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783769268935 9783769252927 9783769246100 9783769238112 9783769231151, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0040, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 168666157,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.