Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
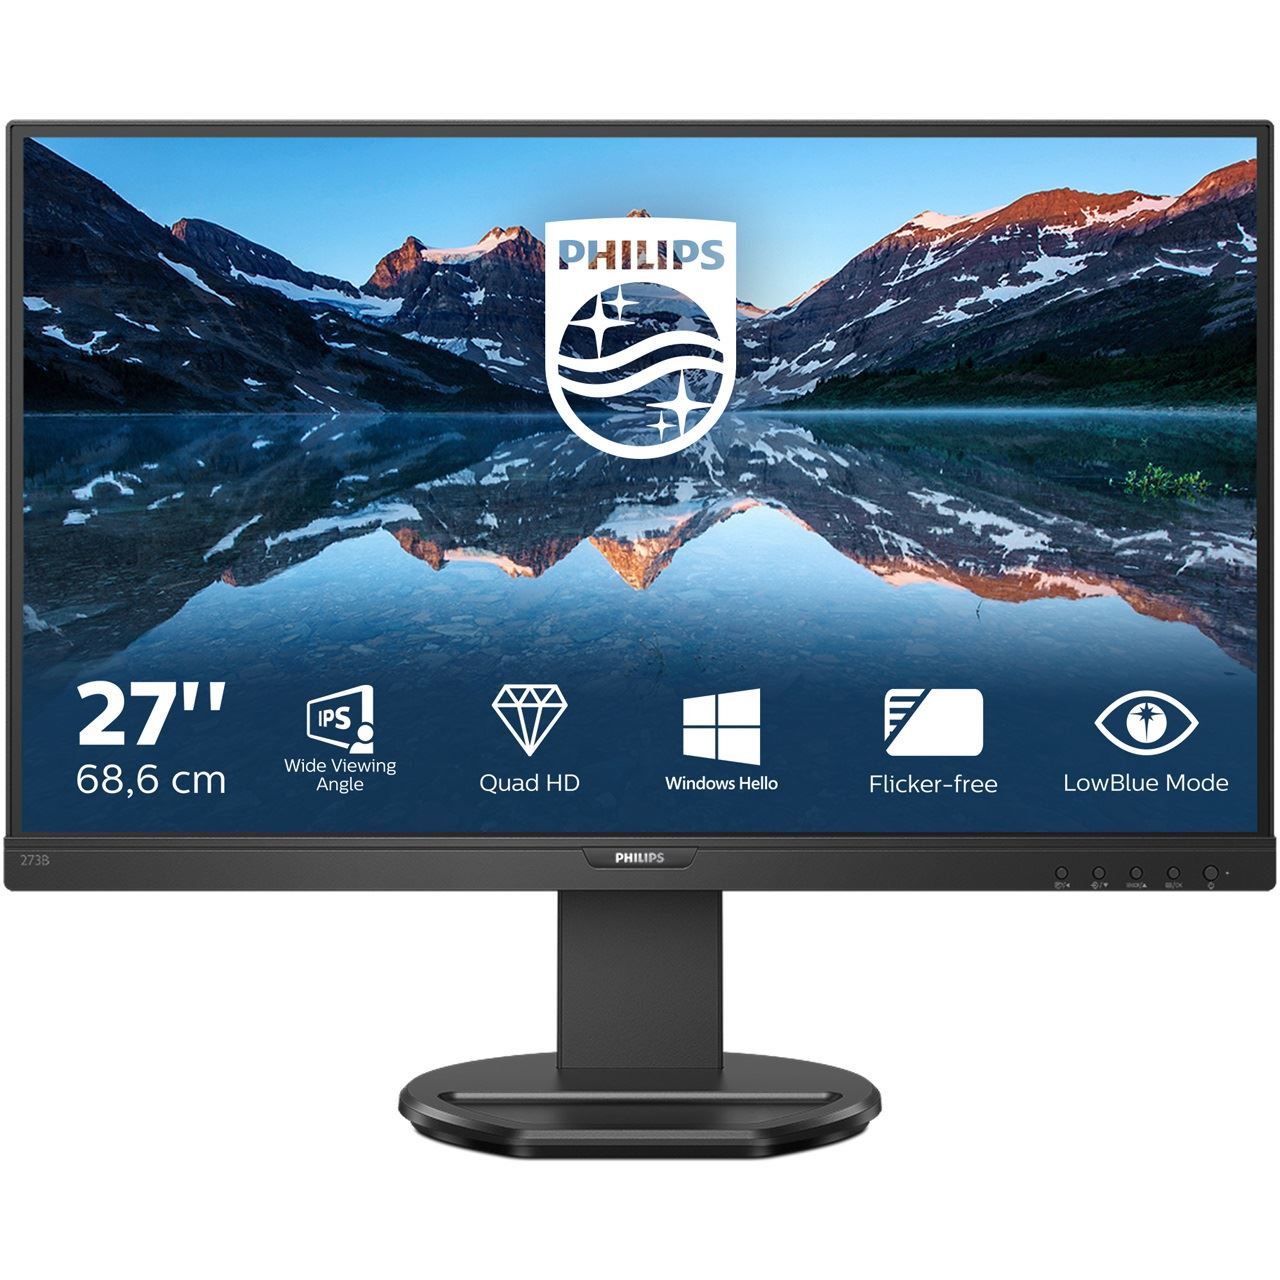
Ähnliche Suchbegriffe für 27-Philips-276B9-00
Top-Angebote
Produkte zum Begriff 27-Philips-276B9-00:
-
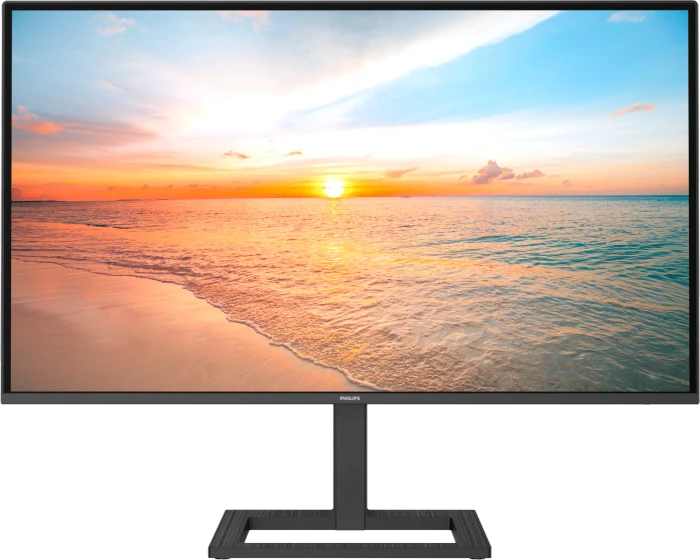
27" Philips 27E1N1200A/00Monitor - IPS, Full HD, 1920 × 1080 Full HD (16:9), 120 Hz, Display: Antireflex, 8 bit, 4 ms, Adaptive-Sync, Lautsprecher, HDMI, DisplayPort und VGA, VESA Der Philips Full-HD-LCD-Monitor 27E1N1200A/00 ist ein 27-Zoll-Full-HD-Monitor, der moderne Technologien für Arbeit und Unterhaltung vereint. Der Monitor nutzt ein IPS-Panel mit einer Auflösung von 192103,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27M2N6501L/00Monitor - QD-OLED, Quad HD, 2560 × 1440 Quad HD (16:9), 240 Hz, Display: Antireflex, 10 bit, 0,03 ms, Adaptive-Sync, höhenverstellbar, HDMI und DisplayPort, VESA Der Philips 27M2N6501L/00 Gaming-Monitor ist für kompetitives Gaming konzipiert, bei dem jedes Detail zählt. Er verwendet ein 27-Zoll-QD-OLED-Panel mit einer Quad-HD-Auflösung von 2560 × 1440 Pixeln,501,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
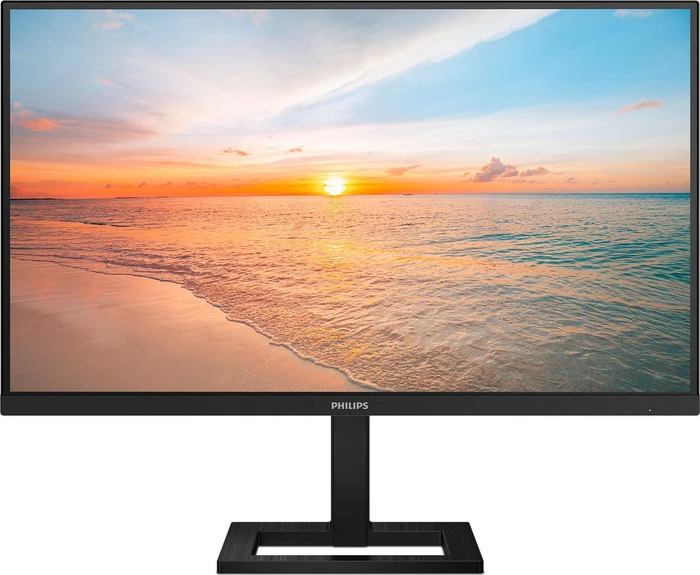
27" Philips 27E1N1600AE/00Monitor - IPS, Quad HD, 2560 × 1440 Quad HD (16:9), 120 Hz, Display: Antireflex, 8 bit, 4 ms, FreeSync, höhenverstellbar, Power Delivery max. 65 W, HDR, Lautsprecher, HDMI und USB-C, USB-C Datenschnittstelle, VESA Der Monitor Philips 27E1N1600AE ist ein universelles Arbeitswerkzeug, das ein 27"-IPS-Panel mit Quad-HD-Auflösung von 2560 × 1440 Pixeln nutzt. Dieser 27"-Quad-HD-Monitor liefert ein scharfes und deta163,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27E1N1800AE/00Monitor - IPS, 4K, 3840 × 2160 4K (16:9), 60 Hz, 4 ms, höhenverstellbar, HDR, Lautsprecher, HDMI und DisplayPort, VESA Der Philips 27E1N1800AE Monitor ist ein 27-Zoll-Monitor, der Inhalte in einer detaillierten 4K-UHD-Auflösung von 3840 × 2160 Pixeln darstellt. Sein IPS-LED-Panel bietet weite Betrachtungswinkel und pr154,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 27-Philips-276B9-00:
-
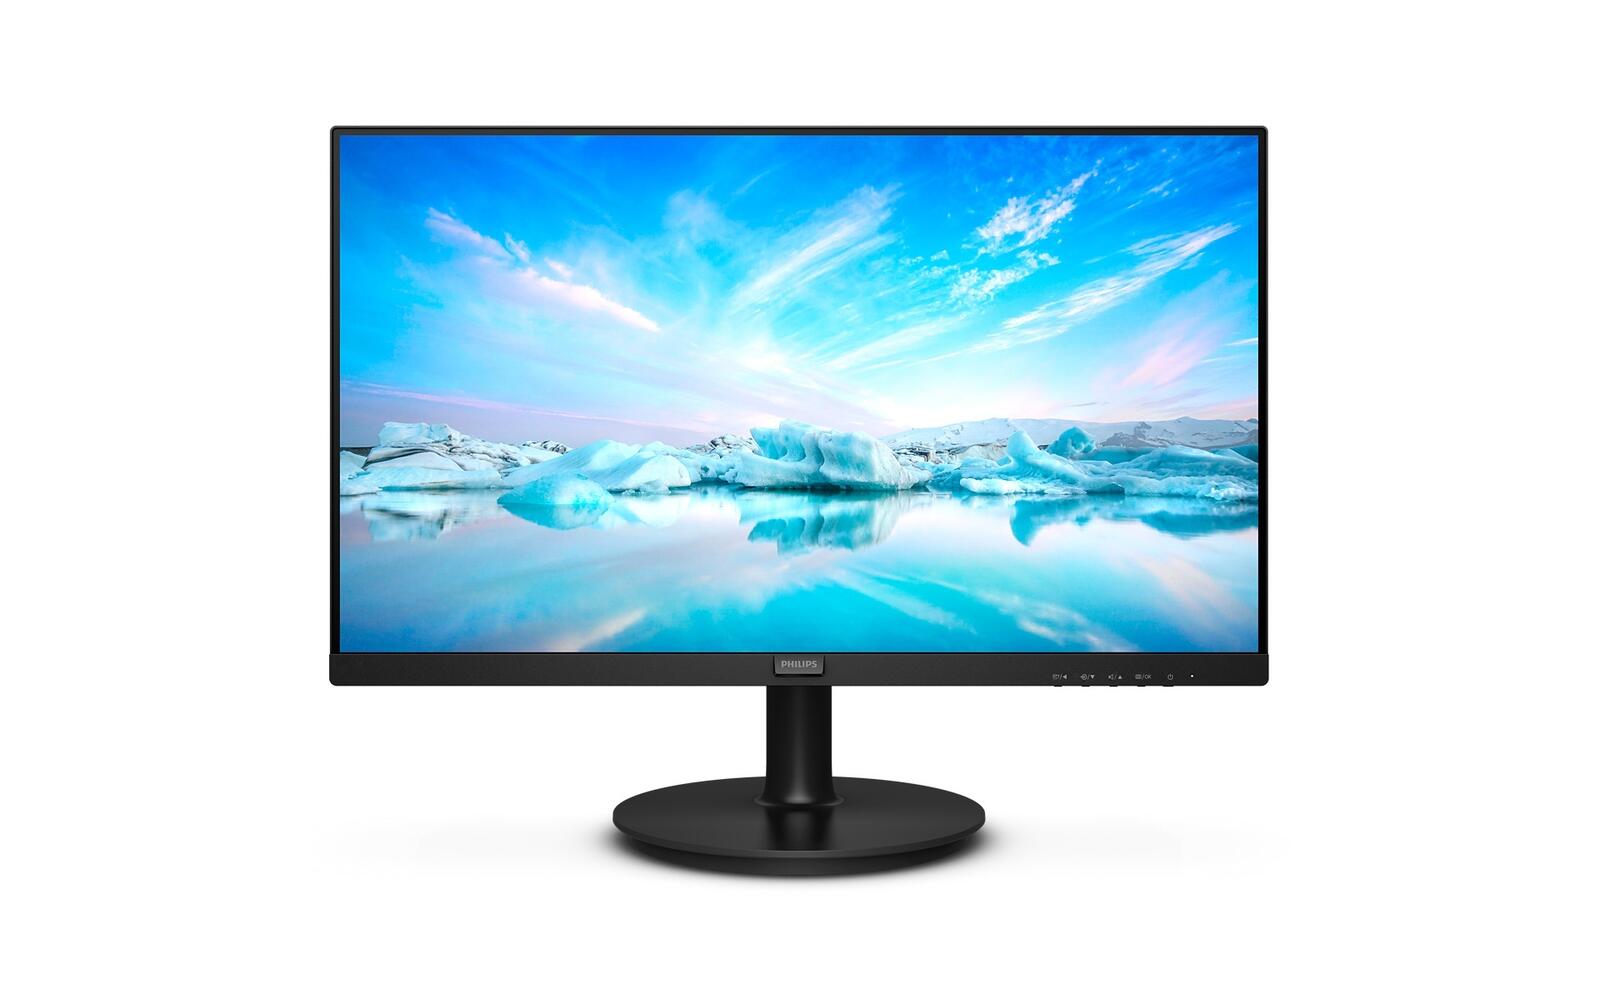
Philips LCD mit USB-C 276B9 (2560 x 1440 Pixel, 27"), Monitor, SchwarzSehen Sie sich Quad-HD-Bilder an und laden Sie Ihren Laptop mit einem einzigen USB-C-Kabel auf. Der SmartErgo-Standfuss, die flimmerfreie Technologie sowie der Low-Blue-Modus sorgen für augenschonende Arbeit am Bildschirm. Dieses Philips-Display verfügt über eine USB-C-Verbindung mit Stromversorgung. Mit intelligenter und flexibler Energieverwaltung können Sie Ihr kompatibles Gerät direkt aufladen. Der schlanke, drehbare USB-C-Anschluss ermöglicht eine einfache Verbindung mit nur einem Kabel. Sie können Videos mit hoher Auflösung ansehen und Daten extrem schnell übertragen, während Sie Ihr kompatibles Gerät gleichzeitig mit Strom versorgen und aufladen. IPS-Monitore verwenden eine fortschrittliche Technologie, die für einen besonders grossen Blickwinkel von 178/178 Grad sorgt und es ermöglicht, Inhalte auf dem Monitor aus nahezu jedem Winkel zu sehen – selbst im 90-Grad-Schwenkmodus. Im Gegensatz zur standardmässigen TN-Technologie erhalten Sie mit IPS herausragend scharfe Bilder mit lebendigen Farben. Dadurch eignet sich die Technologie nicht nur ideal für Fotos, Filme und Internet, sondern auch für professionelle Anwendungen mit hohen Anforderungen an Farbtreue und Farbkonsistenz. SmartErgoBase ist ein Monitorstandfuss, der ergonomischen Anzeigekomfort und Kabelmanagement ermöglicht. Seine vielen Einstellungsmöglichkeiten erlauben eine optimale Positionierung, die auch lange Arbeitstage erträglich macht. Das Kabelmanagement sorgt für Ordnung am Arbeitsplatz und beseitigt Kabelgewirr.169,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27E1N1200A/00Monitor - IPS, Full HD, 1920 × 1080 Full HD (16:9), 120 Hz, Display: Antireflex, 8 bit, 4 ms, Adaptive-Sync, Lautsprecher, HDMI, DisplayPort und VGA, VESA Der Philips Full-HD-LCD-Monitor 27E1N1200A/00 ist ein 27-Zoll-Full-HD-Monitor, der moderne Technologien für Arbeit und Unterhaltung vereint. Der Monitor nutzt ein IPS-Panel mit einer Auflösung von 192103,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27M2N6501L/00Monitor - QD-OLED, Quad HD, 2560 × 1440 Quad HD (16:9), 240 Hz, Display: Antireflex, 10 bit, 0,03 ms, Adaptive-Sync, höhenverstellbar, HDMI und DisplayPort, VESA Der Philips 27M2N6501L/00 Gaming-Monitor ist für kompetitives Gaming konzipiert, bei dem jedes Detail zählt. Er verwendet ein 27-Zoll-QD-OLED-Panel mit einer Quad-HD-Auflösung von 2560 × 1440 Pixeln,501,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 27-Philips-276B9-00
-
27" Philips 27E1N1600AE/00Monitor - IPS, Quad HD, 2560 × 1440 Quad HD (16:9), 120 Hz, Display: Antireflex, 8 bit, 4 ms, FreeSync, höhenverstellbar, Power Delivery max. 65 W, HDR, Lautsprecher, HDMI und USB-C, USB-C Datenschnittstelle, VESA Der Monitor Philips 27E1N1600AE ist ein universelles Arbeitswerkzeug, das ein 27"-IPS-Panel mit Quad-HD-Auflösung von 2560 × 1440 Pixeln nutzt. Dieser 27"-Quad-HD-Monitor liefert ein scharfes und deta163,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27E1N1800AE/00Monitor - IPS, 4K, 3840 × 2160 4K (16:9), 60 Hz, 4 ms, höhenverstellbar, HDR, Lautsprecher, HDMI und DisplayPort, VESA Der Philips 27E1N1800AE Monitor ist ein 27-Zoll-Monitor, der Inhalte in einer detaillierten 4K-UHD-Auflösung von 3840 × 2160 Pixeln darstellt. Sein IPS-LED-Panel bietet weite Betrachtungswinkel und pr154,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
27" Philips 27E2N1110/00Monitor - IPS, Full HD, 1920 × 1080 Full HD (16:9), 120 Hz, Display: Antireflex, 8 bit, 1 ms, Adaptive-Sync, HDMI, VESA Der Monitor Philips 27E2N1110/00 bietet einen 27" Full-HD-Bildschirm mit einer Auflösung von 1920 × 1080 Pixeln, konzipiert für Arbeit und Unterhaltung. Seine Basis bildet ein IPS-LED-Panel, das konsi86,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.