Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für 365-Experimente-für-jeden
Top-Angebote
Produkte zum Begriff 365-Experimente-für-jeden:
-
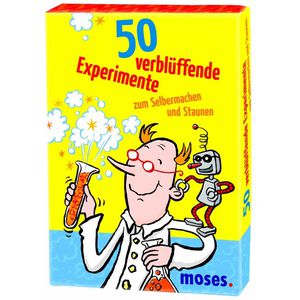
Moses Experimentierkasten Verblüffende Experimente, ab 8 Jahre, 50 ExperimenteMit spannenden Experimenten zum Selbermachen und Staunen Enthält 50 illustrierte Karten zu breit gefächerten, naturwissenschaftlichen Themen Experimente sind jeweils mit ausführlicher Schritt für Schritt-Erklärung versehen Pädagogisch wertvoll - fördert das logische Denken und die Neugier der Kinder In praktischer Stülpdeckelschachtel, passt in jede Tasche Nicht geeignet für Kinder unter 8 Jahren. Benutzung unter Aufsicht von Erwachsenen Set enthält: 50 illustrierte Karten, Stülpdeckelschachtel Schachtelmaße: 13.2 x 9.4 x 2.4 cm (BxHxT) Merkmale: Themengebiet: Biologie, Chemie, Wissenschaft Altersempfehlung: ab 8 Jahre, Kinder Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.8,58 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
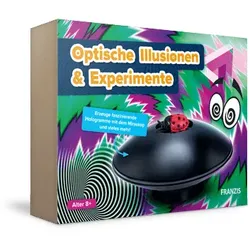
Optische Illusionen & ExperimenteExperimentierkasten Optische Illusionen und Experimente Mit einer Vielzahl von spannenden Experimenten können wissbegierige Kinder ab 8 Jahren optische Phänomene erkunden und verstehen. Sie erschaffen beeindruckende optische Illusionen, erforschen die Geheimnisse der Optik und finden heraus, wie einfach sich unser Gehirn austricksen lässt. Das Set enthält alles, was kleine Entdecker und Entdeckerinnen benötigen ? inklusive einer ausführlichen Anleitung. Die Themen und Projekte: Erzeuge Hologramme mit dem Miraskop Baue eine Lochkamera: wie funktioniert unser Auge? Lass ein Daumenkino laufen Finde den blinden Fleck in deinem Auge Spalte weißes Licht in seine Spektralfarben Trau deinen Augen nicht: optischen Täuschungen ...und vieles mehr! Die einfachen Experimente lassen sich unkompliziert zu Hause durchführen. Zusätzlich benötigt werden nur einige wenige haushaltsübliche Gegenst...39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ScienceX 3D Optik - ExperimenteScienceX 3D Optik Entdecke die Geheimnisse der dritten Dimension und finde heraus wie 3D Optik wirklich funktioniert. 6 faszinierende Versuche erklären dir, wieso man eine 3D Brille braucht und wie aus zwei Bildern eins wird. Inhalt: 3D Brille, 2 Lupenk66,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
Top-Angebote
Produkte zum Begriff 365-Experimente-für-jeden:
-
Moses Experimentierkasten Verblüffende Experimente, ab 8 Jahre, 50 ExperimenteMit spannenden Experimenten zum Selbermachen und Staunen Enthält 50 illustrierte Karten zu breit gefächerten, naturwissenschaftlichen Themen Experimente sind jeweils mit ausführlicher Schritt für Schritt-Erklärung versehen Pädagogisch wertvoll - fördert das logische Denken und die Neugier der Kinder In praktischer Stülpdeckelschachtel, passt in jede Tasche Nicht geeignet für Kinder unter 8 Jahren. Benutzung unter Aufsicht von Erwachsenen Set enthält: 50 illustrierte Karten, Stülpdeckelschachtel Schachtelmaße: 13.2 x 9.4 x 2.4 cm (BxHxT) Merkmale: Themengebiet: Biologie, Chemie, Wissenschaft Altersempfehlung: ab 8 Jahre, Kinder Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.8,58 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Optische Illusionen & ExperimenteExperimentierkasten Optische Illusionen und Experimente Mit einer Vielzahl von spannenden Experimenten können wissbegierige Kinder ab 8 Jahren optische Phänomene erkunden und verstehen. Sie erschaffen beeindruckende optische Illusionen, erforschen die Geheimnisse der Optik und finden heraus, wie einfach sich unser Gehirn austricksen lässt. Das Set enthält alles, was kleine Entdecker und Entdeckerinnen benötigen ? inklusive einer ausführlichen Anleitung. Die Themen und Projekte: Erzeuge Hologramme mit dem Miraskop Baue eine Lochkamera: wie funktioniert unser Auge? Lass ein Daumenkino laufen Finde den blinden Fleck in deinem Auge Spalte weißes Licht in seine Spektralfarben Trau deinen Augen nicht: optischen Täuschungen ...und vieles mehr! Die einfachen Experimente lassen sich unkompliziert zu Hause durchführen. Zusätzlich benötigt werden nur einige wenige haushaltsübliche Gegenst...39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 365-Experimente-für-jeden
-
ScienceX 3D Optik - ExperimenteScienceX 3D Optik Entdecke die Geheimnisse der dritten Dimension und finde heraus wie 3D Optik wirklich funktioniert. 6 faszinierende Versuche erklären dir, wieso man eine 3D Brille braucht und wie aus zwei Bildern eins wird. Inhalt: 3D Brille, 2 Lupenk66,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
EDUPLAY Wasser-Experimente, mehrfarbigSchütten, gießen, experimentieren: Das umfangreiche Set Wasser-Experimente von Eduplay bietet Kindern ab drei Jahren abwechslungsreiche Beschäftigungsmöglichkeiten. Set Wasser-Experimente von Eduplay Aufbewahrungskiste mit Deckel (40(L) x 30(B) x 18(H) cm, 15 l) 3 Trichter, 4 Elefantenschaufeln, 5 wachsende Eier mit Tier, 5 Thermometer, Knetmasse in 8 Farben, 5 Flaschenkraken, 5 Flaschentornados, 1 Pluï Rain Cloud, 5 Ballon Boote aus Kunststoff, Gummi, Knetmasse ab 3 Jahren Mit dem Experimentier-Set von Eduplay werden Kinder ab drei Jahren zu kleinen Forschern und gewinnen durch konzentrierte Beschäftigung neue Erkenntnisse: Die Minis können die Elefantenschaufeln und Trichter zum Schütten, Gießen und Umfüllen von Wasser verwenden. Sie können die Ballonboote fahren oder die kleine Wolke regnen lassen. Die Flaschentornados veranschaulichen das Phänomen eines Wirbelsturms und mit den Thermometern können die Kids die Temperaturmessungen vornehmen. Neugierige Entdecker versetzen die Flaschenkraken in Bewegung und finden heraus, welche Tiere sich in den wachsenden Eiern verbergen. Farbenfrohe Knete lädt die Kids außerdem dazu ein, kreativ zu werden. Ist die Forschungsstunde beendet, lassen sich alle Utensilien in der praktischen Kunststoffkiste verstauen.113,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und warum ist sie wichtig für den sicheren Datenaustausch?
Die Token-Validierung überprüft die Echtheit eines Tokens, um sicherzustellen, dass der Benutzer legitim ist. Dies geschieht durch Vergleich des Tokens mit einem gespeicherten Schlüssel oder einer Signatur. Die Validierung ist wichtig, um unbefugten Zugriff auf Daten zu verhindern und die Sicherheit des Datenaustauschs zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.