Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 3D-Kameras
Top-Angebote
Produkte zum Begriff 3D-Kameras:
-
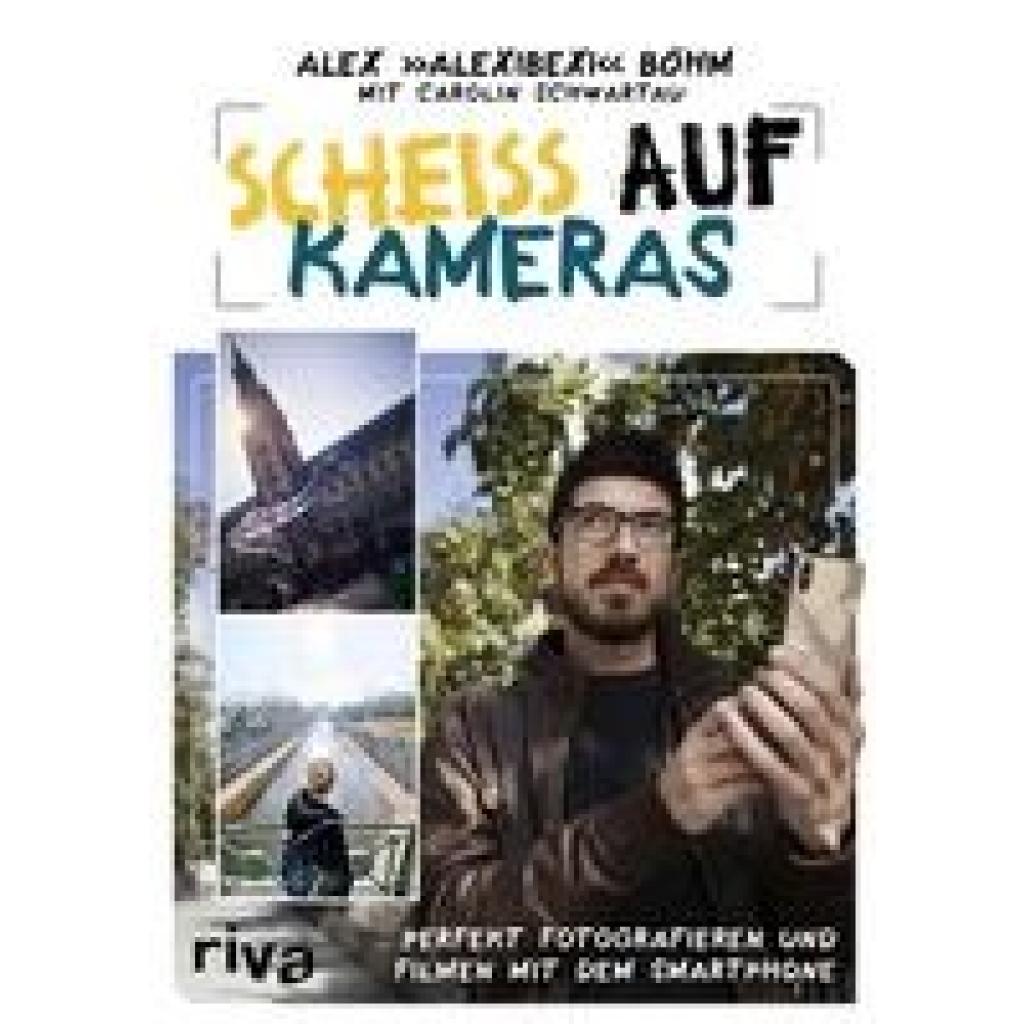
Scheiß auf KamerasScheiß auf Kameras , Perfekt fotografieren und filmen mit dem Smartphone , Kühlwasserschläuche > Motorkühlung , Erscheinungsjahr: 20190522, Produktform: Leinen, Autoren: Schwartau, Carolin, Seitenzahl/Blattzahl: 192, Keyword: alex böhm; alexander böhm; alexi bexi; alexibexi; alexibexi instagram; alexibexi twitter; alexibexi youtube; alexibexi2; bildausschnitt; bildbearbeitung; bildbearbeitung handy; bildbearbeitung iphone; bildbearbeitung smartphone; bilder mit iphone; bilder mit samsung; bilder social media; bildstabilisierung; blende; brennweite; cadrage; daddelautomat; digitale technik; festbrennweite; foto app; foto apps; fotoapps; fotografie; fotografieren mit dem iphone; fotografieren mit dem smartphone; fotos für social media; goldener schnitt; handy; handy gadget; handy gadgets; handyfoto; handyfotografie; handyfotos; handykamera; handykamera ratgeber; handykameras; influencer; iphone, Fachschema: Fotografie / Technik, Hilfsmittel, Warengruppe: TB/Fotografieren/Filmen/Videofilmen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 172, Höhe: 17, Gewicht: 569, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff 3D-Kameras:
-
Scheiß auf KamerasScheiß auf Kameras , Perfekt fotografieren und filmen mit dem Smartphone , Kühlwasserschläuche > Motorkühlung , Erscheinungsjahr: 20190522, Produktform: Leinen, Autoren: Schwartau, Carolin, Seitenzahl/Blattzahl: 192, Keyword: alex böhm; alexander böhm; alexi bexi; alexibexi; alexibexi instagram; alexibexi twitter; alexibexi youtube; alexibexi2; bildausschnitt; bildbearbeitung; bildbearbeitung handy; bildbearbeitung iphone; bildbearbeitung smartphone; bilder mit iphone; bilder mit samsung; bilder social media; bildstabilisierung; blende; brennweite; cadrage; daddelautomat; digitale technik; festbrennweite; foto app; foto apps; fotoapps; fotografie; fotografieren mit dem iphone; fotografieren mit dem smartphone; fotos für social media; goldener schnitt; handy; handy gadget; handy gadgets; handyfoto; handyfotografie; handyfotos; handykamera; handykamera ratgeber; handykameras; influencer; iphone, Fachschema: Fotografie / Technik, Hilfsmittel, Warengruppe: TB/Fotografieren/Filmen/Videofilmen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 244, Breite: 172, Höhe: 17, Gewicht: 569, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 3D-Kameras
-
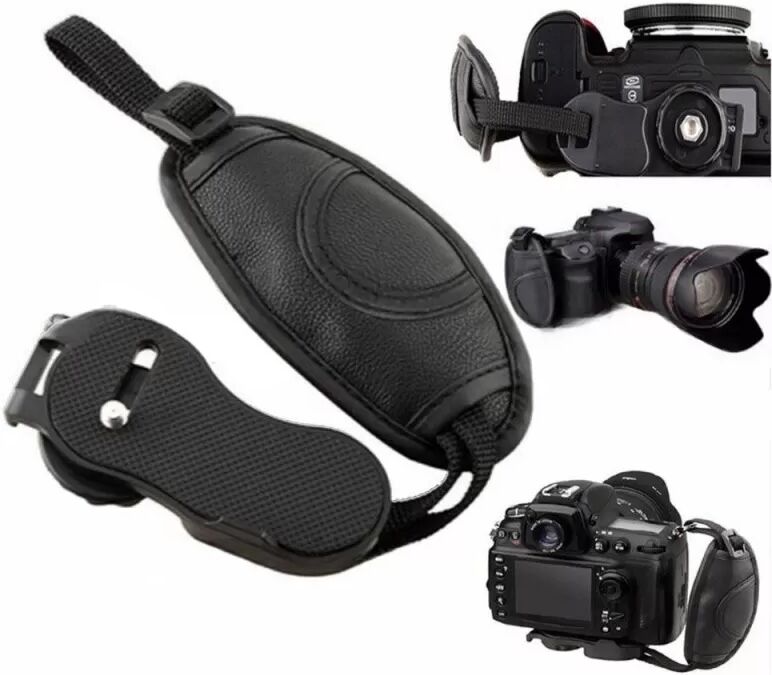
INF Ovale Handschlaufe für DSLR-Kameras - Verbesserter Halt & SicherheitOvale Handschlaufe für DSLR-Kameras. Bietet sicheren Halt, Komfort und Schutz vor versehentlichem Herunterfallen. Einfache Installation und verstellbare Länge für optimalen Komfort. Kompatibel mit Canon, Nikon, Sony und anderen Kameras. Erhöhter Kameraschutz: Die ovale Handschlaufe bietet einen sicheren und komfortablen Halt für Ihre DSLR-Kamera. Sie minimiert das Risiko, dass die Kamera versehentlich herunterfällt, insbesondere bei längeren Fotoshootings oder in unübersichtlichem Gelände. Die Handschlaufe ist kompatibel mit verschiedenen Kameramodellen und Marken wie Canon, Nikon, Sony und anderen. Sie bietet zusätzliche Sicherheit und Schutz für Ihre wertvolle Ausrüstung, sodass Sie sich voll und ganz auf das Fotografieren konzentrieren können. Die Handschlaufe ist ideal für Fotografen, die Wert auf Sicherheit und Komfort legen. Komfortabler Griff: Die ovale Form der Handschlaufe und das atmungsaktive, rutschfeste Material sorgen für einen angenehmen und sicheren Griff, auch bei längerem Gebrauch. Das PU-Material ist weich und hautfreundlich, wodurch die Handschlaufe auch bei warmem Wetter angenehm zu tragen ist. Die Handschlaufe ist kompatibel mit Kameras verschiedener Größen und Gewichtsklassen und bietet einen stabilen Halt, ohne die Hand zu belasten. Dies ermöglicht es Ihnen, sich voll und ganz auf Ihre Aufnahmen zu konzentrieren, ohne sich Gedanken über Ermüdungserscheinungen machen zu müssen. Die Handschlaufe ist somit ein unverzichtbares Zubehör für jeden ambitionierten Fotografen. Einfache Installation: Die Handschlaufe lässt sich schnell und einfach an Ihrer Kamera befestigen. Die untere Befestigungsplatte wird am Stativgewinde der Kamera befestigt, während das andere Ende am oberen Tragegurt befestigt wird. Die Länge der Handschlaufe kann individuell angepasst werden, um einen optimalen Sitz zu gewährleisten. Die Handschlaufe ist kompatibel mit den meisten DSLR-Kameras und bietet eine sichere und zuverlässige Verbindung. Die einfache Installation ermöglicht es Ihnen, die Handschlaufe jederzeit und überall zu verwenden, ohne dass zusätzliches Werkzeug erforderlich ist. Dies macht die Handschlaufe zu einem praktischen und vielseitigen Zubehör für jeden Fotografen. Spezifikationen: Farbe: Schwarz Größe: Länge: 28 cm, Breite: 4 cm, Höhe: 2 cm Material: PU + Rutschfestes Gewebe Das Paket beinhaltet: 1 x Kamera-Handschlaufe12,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.