Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Sind Esaias van de Velde und Henry van de Velde verwandt?
Esaias van de Velde und Henry van de Velde sind nicht verwandt. Esaias van de Velde war ein niederländischer Maler des 17. Jahrhunderts, während Henry van de Velde ein belgischer Architekt und Designer des 19. und 20. Jahrhunderts war. Trotz des ähnlichen Nachnamens haben sie keine bekannte familiäre Verbindung zueinander. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für 600-citaten-van-de
Top-Angebote
Produkte zum Begriff 600-citaten-van-de:
-
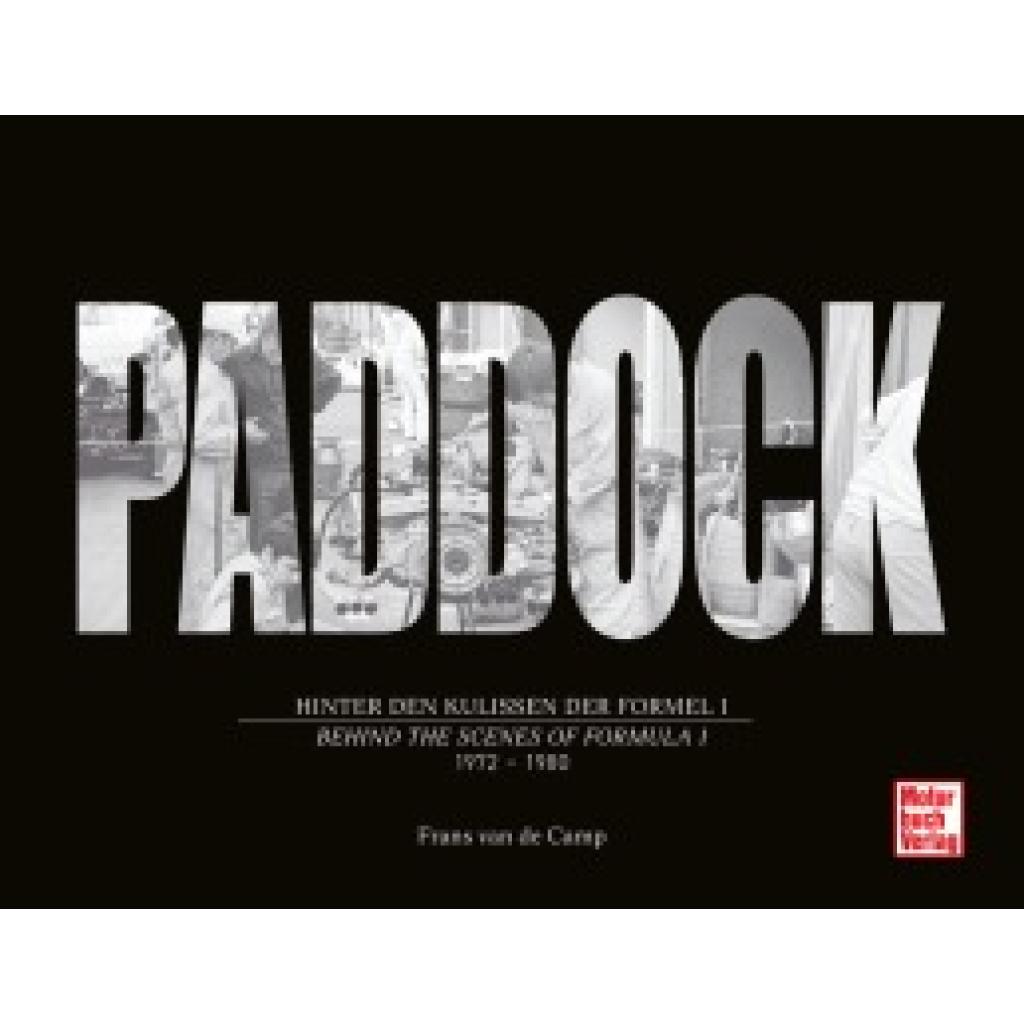
Camp, Frans van de: PaddockPaddock , Zweisprachige Ausgabe: Deutsch / Englisch Bücher über Formel-1-Rennen, -Sieger und -Fahrzeuge gibt es zur Genüge. Kaum jemand hat aber vor 50 Jahren die Momente hinter der schillernden Fassade festgehalten. Wenn Mechaniker in Normgaragen mächtige V12-Triebwerke zerlegten, Niki Lauda versonnen am Citroën SM von Fahrer-Kollege Mike Hailwood lehnte oder im Ferrari-Lager Luca Montezemolo auf einem von fünf unterschiedlichen Gartenstühlen Platz nahm, dann war nur selten ein Objektiv in der Nähe. Und wenn, dann eins von Frans van de Camp. Der niederländische Fotograf hat auf faszinierenden Bildern die noch hemdsärmelige Atmosphäre der Formel 1 in den 1970ern festgehalten, wobei jede der edlen Abbildungen Zeitgeist vom Feinsten versprüht. Abgerundet wird das in schwarz-weiß gehaltene Werk mit einem Vorwort des ehemaligen deutschen Rennfahrers Hans-Joachim Stuck sowie von informativen Texten des erfahrenen Motorjournalisten Georg Otto zu Personen, Fahrzeugen und - in jeder Hinsicht - Hintergründen. There are plenty of books about Formula 1 races, winners and cars. But hardly anyone captured the moments behind the glamourous façade 50 years ago. When mechanics stripped mighty V12 engines in tiny garages, Niki Lauda leaned pensively against fellow driver Mike Hailwood's Citroën SM or Luca Montezemolo took a seat on one of five different garden chairs in the Ferrari pits, there was rarely a lens nearby. But if so, it was possibly one from Frans van de Camp. The Dutch photographer has captured the still carefree atmosphere of Formula 1 in the 1970s. Fascinating images came about, each of which exudes the finest zeitgeist. The black and white work is rounded off with a foreword by former German race driver Hans-Joachim Stuck and by informative texts by experienced motoring journalist Georg Otto covering the people, vehicles and - in every respect - the background. , Sonstige > Transportsysteme , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Camp, Frans van de, Seitenzahl/Blattzahl: 144, Keyword: Auto; Automobilrennfahrer; BRM; Brabham; Carlos Reutemann; Clay Regazzoni; Ferrari; Formel 1; Hans-Joachim Stuck; James Hunt; John Surtees, Gordon Murray; Lotus; Luca Montezemolo; March; McLaren; Monaco; Monte Carlo; Motorbuch; Niki Lauda; Nordschleife; Nürburgring; Shadow; Silverstone; Spa-Francorchamps, Zandvoort; Strietzel; Tyrrell; Williams, Fachschema: Autorennen, Warengruppe: HC/Auto-/Motorrad-/Rad-/Flugsport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 306, Breite: 236, Höhe: 21, Gewicht: 1186, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Schreibt man bei niederländischen Namen "van de Klein"?
Nein, bei niederländischen Namen wird normalerweise "van" als Teil des Nachnamens geschrieben, gefolgt von einem Leerzeichen und dem eigentlichen Nachnamen. Zum Beispiel: "van der Vaart" oder "van den Berg". "van de Klein" wäre ungewöhnlich und wahrscheinlich nicht korrekt. **
-
Warum sind Van-de-Graaff-Generatoren nicht tödlich?
Van-de-Graaff-Generatoren erzeugen zwar hohe Spannungen von mehreren Hunderttausend Volt, sind aber in der Regel nicht tödlich, da die Stromstärke sehr gering ist. Die hohe Spannung führt lediglich zu einer elektrostatischen Aufladung des Körpers, die bei Berührung unangenehme, aber ungefährliche statische Entladungen verursachen kann. Ein direkter Stromfluss durch den Körper ist normalerweise nicht möglich. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff 600-citaten-van-de:
-
Camp, Frans van de: PaddockPaddock , Zweisprachige Ausgabe: Deutsch / Englisch Bücher über Formel-1-Rennen, -Sieger und -Fahrzeuge gibt es zur Genüge. Kaum jemand hat aber vor 50 Jahren die Momente hinter der schillernden Fassade festgehalten. Wenn Mechaniker in Normgaragen mächtige V12-Triebwerke zerlegten, Niki Lauda versonnen am Citroën SM von Fahrer-Kollege Mike Hailwood lehnte oder im Ferrari-Lager Luca Montezemolo auf einem von fünf unterschiedlichen Gartenstühlen Platz nahm, dann war nur selten ein Objektiv in der Nähe. Und wenn, dann eins von Frans van de Camp. Der niederländische Fotograf hat auf faszinierenden Bildern die noch hemdsärmelige Atmosphäre der Formel 1 in den 1970ern festgehalten, wobei jede der edlen Abbildungen Zeitgeist vom Feinsten versprüht. Abgerundet wird das in schwarz-weiß gehaltene Werk mit einem Vorwort des ehemaligen deutschen Rennfahrers Hans-Joachim Stuck sowie von informativen Texten des erfahrenen Motorjournalisten Georg Otto zu Personen, Fahrzeugen und - in jeder Hinsicht - Hintergründen. There are plenty of books about Formula 1 races, winners and cars. But hardly anyone captured the moments behind the glamourous façade 50 years ago. When mechanics stripped mighty V12 engines in tiny garages, Niki Lauda leaned pensively against fellow driver Mike Hailwood's Citroën SM or Luca Montezemolo took a seat on one of five different garden chairs in the Ferrari pits, there was rarely a lens nearby. But if so, it was possibly one from Frans van de Camp. The Dutch photographer has captured the still carefree atmosphere of Formula 1 in the 1970s. Fascinating images came about, each of which exudes the finest zeitgeist. The black and white work is rounded off with a foreword by former German race driver Hans-Joachim Stuck and by informative texts by experienced motoring journalist Georg Otto covering the people, vehicles and - in every respect - the background. , Sonstige > Transportsysteme , Erscheinungsjahr: 20240924, Produktform: Leinen, Autoren: Camp, Frans van de, Seitenzahl/Blattzahl: 144, Keyword: Auto; Automobilrennfahrer; BRM; Brabham; Carlos Reutemann; Clay Regazzoni; Ferrari; Formel 1; Hans-Joachim Stuck; James Hunt; John Surtees, Gordon Murray; Lotus; Luca Montezemolo; March; McLaren; Monaco; Monte Carlo; Motorbuch; Niki Lauda; Nordschleife; Nürburgring; Shadow; Silverstone; Spa-Francorchamps, Zandvoort; Strietzel; Tyrrell; Williams, Fachschema: Autorennen, Warengruppe: HC/Auto-/Motorrad-/Rad-/Flugsport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 306, Breite: 236, Höhe: 21, Gewicht: 1186, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Esaias van de Velde und Henry van de Velde verwandt?
Esaias van de Velde und Henry van de Velde sind nicht verwandt. Esaias van de Velde war ein niederländischer Maler des 17. Jahrhunderts, während Henry van de Velde ein belgischer Architekt und Designer des 19. und 20. Jahrhunderts war. Trotz des ähnlichen Nachnamens haben sie keine bekannte familiäre Verbindung zueinander. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Schreibt man bei niederländischen Namen "van de Klein"?
Nein, bei niederländischen Namen wird normalerweise "van" als Teil des Nachnamens geschrieben, gefolgt von einem Leerzeichen und dem eigentlichen Nachnamen. Zum Beispiel: "van der Vaart" oder "van den Berg". "van de Klein" wäre ungewöhnlich und wahrscheinlich nicht korrekt. **
Ähnliche Suchbegriffe für 600-citaten-van-de
-
Warum sind Van-de-Graaff-Generatoren nicht tödlich?
Van-de-Graaff-Generatoren erzeugen zwar hohe Spannungen von mehreren Hunderttausend Volt, sind aber in der Regel nicht tödlich, da die Stromstärke sehr gering ist. Die hohe Spannung führt lediglich zu einer elektrostatischen Aufladung des Körpers, die bei Berührung unangenehme, aber ungefährliche statische Entladungen verursachen kann. Ein direkter Stromfluss durch den Körper ist normalerweise nicht möglich. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.