Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 6er-Vorteilspaket-Otto-Pinot
Top-Angebote
Produkte zum Begriff 6er-Vorteilspaket-Otto-Pinot:
-
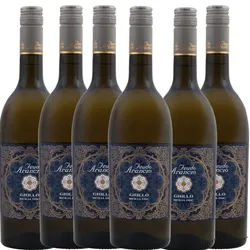
6er Vorteilspaket - Feudo Arancio Grillo 2025Feudo Arancio Grillo 2025 im 6er-Paket: sechs Flaschen sizilianischer Weißwein mit tropischer Frucht, feinen Blütennoten und milder Säure. Eine fruchtbetonte Wahl zu Fisch, Meeresfrüchten und Gemüsepasta.33,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
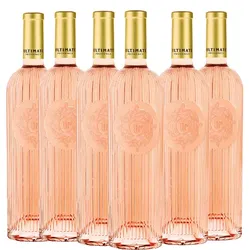
6er Vorteilspaket - UP Ultimate Provence rose 2025Ultimate Provence Rosé 2025 im Vorteilspaket mit 6 Flaschen à 0,75 Liter. Dieser AOP Côtes de Provence verbindet frische Zitrone, exotische Früchte und florale Noten mit geschmeidiger Textur und einer würzigen Note von weißem Pfeffer.87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
2025 Cipriano Pinot Grigio im 6er-VorratspaketMit unseren Cipriano di Venezia Weinen, die im Zeichen des veneziansichen Löwens stehen, präsentieren wir Ihnen eine Serie von unkomplizierten Veneto-Weinen, die sich zu Bestsellern auf dem deutschen Markt entwickelt haben. Pinot Grigio ist der beliebteste Weißwein Italiens. Auch in der norditalienischen Weinbauregion Veneto bringen Pinot Grigio-Trauben sehr gefällige, ansprechende Weine hervor. In tadelloser Qualität und eleganter Ausstattung steht Cipriano für fruchtig-frischen und unkomplizierten Weingenuss aus Italien. Seine zarte strohgelbe Farbe und sein frischer und unkomplizierter Duft nach gelbem Steinobst und Limette machen ihn zu einem wunderbar unbeschwerten Begleiter für einen heiteren Abend mit Freunden. Als Speiseempfehlung eignet er sich hervorragend zu leichten Gerichten wie Pasta, Fisch und Meeresfrüchten.29,70 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Woher kommt Pinot Grigio?
Pinot Grigio stammt ursprünglich aus Frankreich, wo er als Pinot Gris bekannt ist. Die Rebsorte wird hauptsächlich im Elsass angebaut, aber auch in anderen Regionen wie Burgund. Im Laufe der Zeit hat sich Pinot Grigio auch in Italien einen Namen gemacht, insbesondere in den Regionen Venetien und Friaul-Julisch Venetien. Heute ist Italien der größte Produzent von Pinot Grigio, wobei die Weine für ihren frischen, fruchtigen und leicht würzigen Charakter bekannt sind. Pinot Grigio wird auch in anderen Ländern wie den USA, Australien und Neuseeland angebaut, aber die besten Exemplare stammen immer noch aus Frankreich und Italien. **
Top-Angebote
Produkte zum Begriff 6er-Vorteilspaket-Otto-Pinot:
-
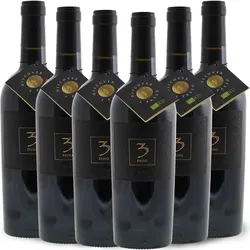
6er Vorteilspaket - 3 Passo Rosso 2025Sechs Flaschen 3 Passo Rosso 2025 à 0,75 l: ein kräftiger italienischer Bio-Rotwein mit reifer Frucht und sanften Eichenholznoten. Für Sie geeignet, wenn Sie denselben vollmundigen Rotwein zu mehreren Mahlzeiten genießen möchten.33,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
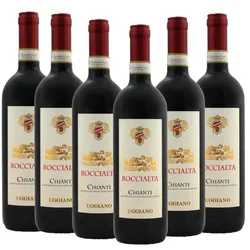
6er Vorteilspaket - Uggiano Roccialta Chianti 20256er-Vorteilspaket – Uggiano Roccialta Chianti ist ein preiswertes Paket mit 6 Flaschen rotem Chianti aus der Toskana. Dieser Wein der Azienda Uggiano ist geschmeidig, fruchtig und zugänglich, mit Aromen von Kirschen, roten Beeren, Brombeeren, Waldfrüchten, Veilchen, Thymian und einer sanften Würze. Der Geschmack ist trocken und harmonisch, mit saftigen roten Früchten, frischer Säure, weichen Tanninen und einem angenehmen Abgang. Sangiovese verleiht dem Wein seinen typisch italienischen36,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
6er Vorteilspaket - Feudo Arancio Grillo 2025Feudo Arancio Grillo 2025 im 6er-Paket: sechs Flaschen sizilianischer Weißwein mit tropischer Frucht, feinen Blütennoten und milder Säure. Eine fruchtbetonte Wahl zu Fisch, Meeresfrüchten und Gemüsepasta.33,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 6er-Vorteilspaket-Otto-Pinot
-
6er Vorteilspaket - UP Ultimate Provence rose 2025Ultimate Provence Rosé 2025 im Vorteilspaket mit 6 Flaschen à 0,75 Liter. Dieser AOP Côtes de Provence verbindet frische Zitrone, exotische Früchte und florale Noten mit geschmeidiger Textur und einer würzigen Note von weißem Pfeffer.87,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
2025 Cipriano Pinot Grigio im 6er-VorratspaketMit unseren Cipriano di Venezia Weinen, die im Zeichen des veneziansichen Löwens stehen, präsentieren wir Ihnen eine Serie von unkomplizierten Veneto-Weinen, die sich zu Bestsellern auf dem deutschen Markt entwickelt haben. Pinot Grigio ist der beliebteste Weißwein Italiens. Auch in der norditalienischen Weinbauregion Veneto bringen Pinot Grigio-Trauben sehr gefällige, ansprechende Weine hervor. In tadelloser Qualität und eleganter Ausstattung steht Cipriano für fruchtig-frischen und unkomplizierten Weingenuss aus Italien. Seine zarte strohgelbe Farbe und sein frischer und unkomplizierter Duft nach gelbem Steinobst und Limette machen ihn zu einem wunderbar unbeschwerten Begleiter für einen heiteren Abend mit Freunden. Als Speiseempfehlung eignet er sich hervorragend zu leichten Gerichten wie Pasta, Fisch und Meeresfrüchten.29,70 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
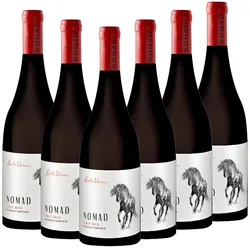
Domeniile Sahateni NOMAD Pinot Noir - 6er KartonNOMAD Cabernet Sauvignon - 6er KartonGrün-vegetabiler und leicht balsamischer, einen Hauch reduktiv wirkender Duft nach Lakritze, dunklen Beeren und schwarzen Pfeffer. Etwas glatt im Mund, kühle Kräuter, Wacholderbeeren und wieder schwarzer Pfeffer, Bittermandel, dunkle erdige Beitöne, feinsandige Tannine, ordentlicher Abgang.44,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Woher kommt Pinot Grigio?
Pinot Grigio stammt ursprünglich aus Frankreich, wo er als Pinot Gris bekannt ist. Die Rebsorte wird hauptsächlich im Elsass angebaut, aber auch in anderen Regionen wie Burgund. Im Laufe der Zeit hat sich Pinot Grigio auch in Italien einen Namen gemacht, insbesondere in den Regionen Venetien und Friaul-Julisch Venetien. Heute ist Italien der größte Produzent von Pinot Grigio, wobei die Weine für ihren frischen, fruchtigen und leicht würzigen Charakter bekannt sind. Pinot Grigio wird auch in anderen Ländern wie den USA, Australien und Neuseeland angebaut, aber die besten Exemplare stammen immer noch aus Frankreich und Italien. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.