Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 6x-Croll-Denecke-Fensterleder
Top-Angebote
Produkte zum Begriff 6x-Croll-Denecke-Fensterleder:
-
Croll & Denecke Fußmassage Roller aus Holz - braunDer Fußmassage Roller von Croll & Denecke aus Holz ist eine wohltuende Ergänzung für entspannende Momente. Mit einer einfachen Rollbewegung der Füße über das Gerät kann ein angenehmes Gefühl des Wohlbefindens gefördert werden. Hergestellt aus hochwertigem Lotusholz Strukturierte Rollen für eine gezielte Anwendung Kompaktes Design zur einfachen Handhabung und Aufbewahrung Einfache Reinigung mit einem feuchten Tuch Dieser Massageroller besteht aus edlem Lotusholz und verfügt über mehrere parallel angeordnete Rollen mit einer geriffelten Oberfläche. Durch das Hin- und Herbewegen der Füße wird ein sanfter, wechselnder Druck auf die Fußsohlen ausgeübt. Das Gerät eignet sich hervorragend für eine kleine Auszeit nach einem langen Tag und unterstützt das allgemeine Wohlbefinden.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Croll&Denecke Bimsstein 20230 Bimsblock mit Kordel, Hornhautentferner, grauNaturstein aus vulkanischem Gestein entfernt effektiv Hornhaut und Verhornungen an Füßen und Händen Poröse Struktur entfernt sanft abgestorbene Hautzellen, ohne die gesunde Haut darunter zu schädigen Für spürbar geschmeidige und zarte Haut Regelmäßige Anwendung verhindert Neubildung von Hornhaut Mit Kordel zum Aufhängen Größe: 15 x 5 x 3 cm (BxHxT) weitere Produktinformationen: Anwendung: Nassanwendung, Trockenanwendung Körperbereich: Stellen mit Hornhaut- und Schrundenbildung Farbe: grau5,36 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Croll&Denecke Nagelbürste 20240, aus Holz, mit weichen NaturborstenAus Holz mit einer Länge von 9,5 cm Doppelseitige Bürste mit weichen Wildschweinborsten Obere Borstenreihe seitlich angelegt für eine optimale Reingung der Nägel Entfernt schonend hartnäckige Verschmutzungen von Haut und Nägeln Merkmale: Körper: Holz Borsten: weich Ausführung: mit Naturborsten weitere Produktinformationen: Farbe: braun5,36 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ist 6x mal 6x x oder nichts?
6x mal 6x ist gleich 36x^2. Es ist also nicht nichts, sondern ein Term mit einer Variablen und einem Exponenten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff 6x-Croll-Denecke-Fensterleder:
-
Croll & Denecke Fußmassage Roller aus Holz - braunDer Fußmassage Roller von Croll & Denecke aus Holz ist eine wohltuende Ergänzung für entspannende Momente. Mit einer einfachen Rollbewegung der Füße über das Gerät kann ein angenehmes Gefühl des Wohlbefindens gefördert werden. Hergestellt aus hochwertigem Lotusholz Strukturierte Rollen für eine gezielte Anwendung Kompaktes Design zur einfachen Handhabung und Aufbewahrung Einfache Reinigung mit einem feuchten Tuch Dieser Massageroller besteht aus edlem Lotusholz und verfügt über mehrere parallel angeordnete Rollen mit einer geriffelten Oberfläche. Durch das Hin- und Herbewegen der Füße wird ein sanfter, wechselnder Druck auf die Fußsohlen ausgeübt. Das Gerät eignet sich hervorragend für eine kleine Auszeit nach einem langen Tag und unterstützt das allgemeine Wohlbefinden.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 6x-Croll-Denecke-Fensterleder
-
Croll&Denecke Bimsstein 20230 Bimsblock mit Kordel, Hornhautentferner, grauNaturstein aus vulkanischem Gestein entfernt effektiv Hornhaut und Verhornungen an Füßen und Händen Poröse Struktur entfernt sanft abgestorbene Hautzellen, ohne die gesunde Haut darunter zu schädigen Für spürbar geschmeidige und zarte Haut Regelmäßige Anwendung verhindert Neubildung von Hornhaut Mit Kordel zum Aufhängen Größe: 15 x 5 x 3 cm (BxHxT) weitere Produktinformationen: Anwendung: Nassanwendung, Trockenanwendung Körperbereich: Stellen mit Hornhaut- und Schrundenbildung Farbe: grau5,36 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Croll&Denecke Nagelbürste 20240, aus Holz, mit weichen NaturborstenAus Holz mit einer Länge von 9,5 cm Doppelseitige Bürste mit weichen Wildschweinborsten Obere Borstenreihe seitlich angelegt für eine optimale Reingung der Nägel Entfernt schonend hartnäckige Verschmutzungen von Haut und Nägeln Merkmale: Körper: Holz Borsten: weich Ausführung: mit Naturborsten weitere Produktinformationen: Farbe: braun5,36 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
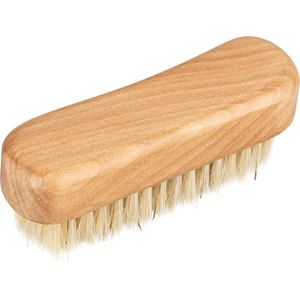
Croll&Denecke Nagelbürste 20242, aus Holz, mit weichen NaturborstenHolzkörper mit S-Form und einer Länge von 11,5 cm Einseitig bestückt mit weichen Wildschweinborsten Entfernt schonend hartnäckige Verschmutzungen von Haut und Nägeln Merkmale: Körper: Holz Borsten: weich Ausführung: mit Naturborsten weitere Produktinformationen: Farbe: braun7,85 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
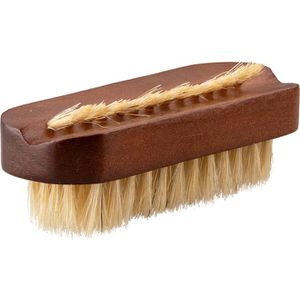
Croll&Denecke Nagelbürste 20246, aus Holz, mit weichen NaturborstenAus Holz mit einer Länge von 11 cm Beidseitig bestückt mit weichen Wildschweinborsten Obere Borstenreihe seitlich angelegt zum optimalen Reinigen von Nägeln Entfernt schonend hartnäckige Verschmutzungen Merkmale: Körper: Holz Borsten: weich Ausführung: mit Naturborsten weitere Produktinformationen: Farbe: braun6,24 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist 6x mal 6x x oder nichts?
6x mal 6x ist gleich 36x^2. Es ist also nicht nichts, sondern ein Term mit einer Variablen und einem Exponenten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.