Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für 6x12-Weiß-WINTER-ISD
Top-Angebote
Produkte zum Begriff 6x12-Weiß-WINTER-ISD:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist Geld eine Sache ISD 985 BGB?
Ist Geld eine Sache im Sinne des § 985 BGB? Diese Frage ist nicht eindeutig zu beantworten, da Geld sowohl als bewegliche Sache als auch als Forderung betrachtet werden kann. Nach herrschender Meinung in der Rechtswissenschaft wird Geld jedoch in der Regel als Forderung angesehen, da es einen bestimmten Geldbetrag repräsentiert. Somit fällt Geld nicht unter die Definition einer Sache im Sinne des BGB. Es ist daher fraglich, ob § 985 BGB auf Geld anwendbar ist, da dieser sich auf die Herausgabe einer konkreten Sache bezieht. Letztendlich hängt die Einordnung von Geld als Sache davon ab, welcher rechtlichen Betrachtungsweise man folgt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff 6x12-Weiß-WINTER-ISD:
-
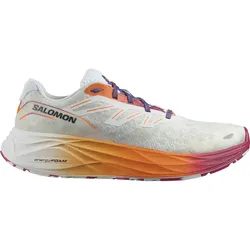
Salomon Herrenlaufschuhe Aero Glide 2 ISD - weiß / 44Die Salomon Herrenlaufschuhe Aero Glide 2 ISD sind die perfekte Wahl für anspruchsvolle Läufer, die auf der Suche nach einem ultraleichten und maximal gedämpften Schuh sind. Diese Schuhe sind speziell entwickelt, um dir den Komfort und die Unterstützung zu bieten, die du für lange, entspannte Läufe auf jedem Untergrund benötigst – von asphaltierten Wegen bis zu herausfordernden Trails. Vorteile auf einen Blick Ultraleichtes Design: Durch ihre leichte Bauweise ermöglichen dir diese Schuhe eine optimale Bewegungsfreiheit und reduzieren die Ermüdung während langer Läufe. Maximale Dämpfung: Die innovative Dämpfungstechnologie sorgt für eine hervorragende Stoßabsorption, die die Gelenke schont, und bietet gleichzeitig ein angenehmes Laufgefühl. Atmungsaktives Obermaterial: Hält die Füße kühl und trocken, selbst bei intensiven Trainingseinheiten, durch optimale Luftzirkulation. Robuste Außensohle: Garantiert exzellenten Grip auf verschiedenen Untergründen, sodass du jederzeit sicher laufen kannst. Flexible Konstruktion: Unterstützt die natürliche Fußbewegung und fördert eine effiziente Abrollbewegung. Detaillierte Produktbeschreibung Design und MaterialienDie Aero Glide 2 ISD sind mit modernen Materialien ausgestattet, die sowohl leicht als auch strapazierfähig sind. Das atmungsaktive Obermaterial sorgt für eine hervorragende Belüftung und Leistung, während die Dämpfungstechnologie die Stoßbelastung bei jedem Schritt abfängt. Tragekomfort und PassformDurch die spezielle Konstruktion passen sich die Aer Glide 2 optimal an die Fußform an und sorgen für einen sicheren Halt. Die gepolsterte Zunge und der Kragen bieten zusätzlichen Komfort, ohne die Beweglichkeit einzuschränken. Technologische Innovationen Maximal gedämpfte Zwischensohle: Die Dämpfungstechnologie hat eine adaptive Struktur, die sich dem Laufstil anpasst und Stöße effizient absorbiert. SensiFitTM-Technologie: Umhüllt den Fuß für einen präzisen und geschützten Sitz, der gleichzeitig Bewegungsfreiheit ermöglicht. Einsatzmöglichkeiten und VielseitigkeitDie Salomon Aero Glide 2 ISD sind ideal für lange Strecken, sowohl für das tägliche Training als auch für Wettkämpfe. Sie sind vielseitig einsetzbar und bieten die Flexibilität, die du auf verschiedenen Untergründen benötigst, sei es auf Asphalt, im Gelände oder auf Trails. Pflegehinweise und Langlebigkeit Um die Lebensdauer der Schuhe zu maximieren, empfehlen wir, sie nach jedem Einsatz von Schmutz zu befreien und an einem gut belüfteten Ort trocknen zu lassen. Achte darauf, direkte Hitzequellen zu vermeiden. Nachhaltigkeit und Umweltfreundlichkeit Salomon legt großen Wert auf umweltfreundliche Praktiken und verwendet nachhaltige Materialien sowie Produktionsmethoden, um den ökologischen Fußabdruck zu minimieren. Erfahrungsberichte Läufer, die die Salomon Aero Glide 2 ISD getestet haben, berichten über ihre positiven Erfahrungen. Peter, ein begeisterter Langstreckenläufer, sagt: "Diese Schuhe sind unglaublich leicht, und die Dämpfung ist genau richtig! Ich kann ohne Probleme stundenlang laufen." Eine andere Läuferin, die die Schuhe getestet hat, ergänzt: "Die Passform ist fantastisch! Sie fühlen sich an wie eine zweite Haut und ich habe keine Probleme mit Druckstellen oder Blasen." Warum du die Salomon Herrenlaufschuhe Aero Glide 2 ISD kaufen solltest Ultraleichtes Design: Minimale Belastung für maximalen Laufkomfort. Maximale Dämpfung: Schont deine Gelenke und bietet erstklassigen Schutz während langer Läufe. Vielseitigkeit: Ideal für verschiedene Untergründe und Laufarten. Atmungsaktives Material: Hält deine Füße während intensiver Aktivitäten angenehm kühl. Hervorragender Grip: Robuste Außensohle sorgt für Sicherheit auf wechselndem Terrain. Fazit Die Salomon Herrenlaufschuhe Aero Glide 2 ISD sind die perfekte Wahl für jeden, der Komfort und Leistung in einem ultraleichten Paket sucht. Ob für lange Läufe auf der Straße oder in unebenem Gelände – diese Schuhe bieten dir die nötige Dämpfung und den Halt, den du benötigst. Investiere in deine Lauferfahrung und erlebe, wie die Aero Glide 2 ISD deine Performance auf ein neues Level heben können! Hol dir jetzt dein Paar und genieße das Laufen auf jedem Untergrund!115,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 6x12-Weiß-WINTER-ISD
-
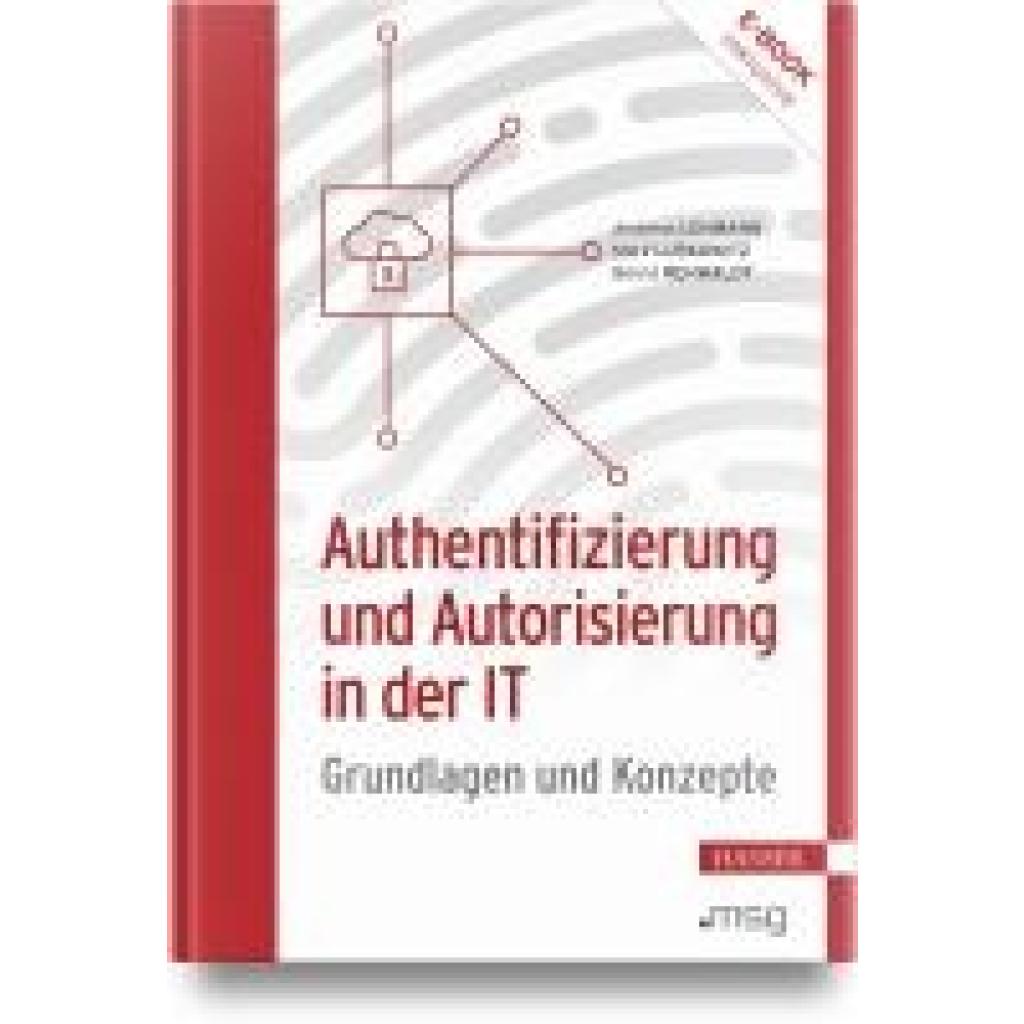
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Winter- und WeihnachtsmärchenWinter- und Weihnachtsmärchen , Die schönsten Geschichten von Grimm bis Wilde | Schmuckausgabe von preisgekrönter Illustratorin mit magischen Farbillustrationen und Poster | ab 6 Jahren , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20240830, Produktform: Leinen, Illustrator: Le, Khoa, Redaktion: Groh Verlag, Seitenzahl/Blattzahl: 224, Abbildungen: Kunstvoll gestaltet mit vielen traumhaften Illustrationen, Themenüberschrift: JUVENILE FICTION / Fairy Tales & Folklore / Adaptations, Keyword: Familienbuch Advent Weihnachten; Geschenk Advent; Geschenk für die Freundin; Grimms Märchen zum Vorlesen; Märchen Bilderbuch; Märchen aus aller Welt; Märchen für Erwachsene; Märchen für Kinder; Märchen für Senioren; Märchen zum Vorlesen; Märchenbuch Kinder ab 6; Märchenbuch Kinder ab 8; Märchenbuch für Kinder und Erwachsene; Märchenbuch illustriert; Märchensammlung Grimm; Märchensammlung Kinder Erwachsene; Märchensammlung buch; Nussknacker Buch; Oscar Wilde Märchen; Schneekönigin Buch; Tschechische Märchen buch; Weihnachten Bücher; Weihnachten Geschenke für Kinder; Weihnachten Märchen; Weihnachtsbuch; Weihnachtsgeschenk Mama; Weihnachtsgeschenk Oma, Fachschema: Märchen~Volksmärchen~Advent / Geschenkband~Geschenkband / Advent, Weihnachten~Geschenkband / Jahreslauf / Winter~Geschenkband / Weihnachten~Weihnachten / Geschenkband~Winter / Geschenkband~Geschenkband~Anthologie / Belletristik / Kinder- u. Jugendliteratur~Geschenkband / Kinder, Fachkategorie: Geschenkbücher~Kinder/Jugendliche: Anthologien~Kinder/Jugendliche: Märchen, Sagen, Legenden~Kindergeschenkbücher, Interesse Alter: empfohlenes Alter: ab 6 Jahre~Weihnachten~Jahreszeiten: Winter, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Belletristik/Geschenkbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 224, Höhe: 30, Gewicht: 1227, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist Geld eine Sache ISD 985 BGB?
Ist Geld eine Sache im Sinne des § 985 BGB? Diese Frage ist nicht eindeutig zu beantworten, da Geld sowohl als bewegliche Sache als auch als Forderung betrachtet werden kann. Nach herrschender Meinung in der Rechtswissenschaft wird Geld jedoch in der Regel als Forderung angesehen, da es einen bestimmten Geldbetrag repräsentiert. Somit fällt Geld nicht unter die Definition einer Sache im Sinne des BGB. Es ist daher fraglich, ob § 985 BGB auf Geld anwendbar ist, da dieser sich auf die Herausgabe einer konkreten Sache bezieht. Letztendlich hängt die Einordnung von Geld als Sache davon ab, welcher rechtlichen Betrachtungsweise man folgt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.