Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für 8x10-Weiß-WINTER-PLUS
Top-Angebote
Produkte zum Begriff 8x10-Weiß-WINTER-PLUS:

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Jeder weiß es: Freundschaft Plus?
Freundschaft Plus ist eine Beziehung, bei der Freunde auch sexuell miteinander aktiv sind, ohne jedoch eine romantische Beziehung einzugehen. Es basiert auf einer freundschaftlichen Verbindung, in der beide Parteien einvernehmlich und unverbindlich ihre Bedürfnisse befriedigen können. Es ist wichtig, dass beide Seiten klare Kommunikation und gegenseitiges Einverständnis haben, um Missverständnisse oder Verletzungen zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff 8x10-Weiß-WINTER-PLUS:
-
Kerze CANDLE (DH 8x10 cm) - weiß - DH 8x10 cm· metallic weiß Diese Kerze ist genau das Richtige für Sie. Das Deko-Element dient dazu, die Gestaltung Ihrer Räumlichkeiten zu ergänzen und genau das Wohnkonzept zu schaffen, das Sie sich wünschen. Überzeugen Sie sich von der hohen Qualität und dem großartigen Design der Marke Fink. Der Deko-Artikel präsentiert sich in einem schönen Stil, der sich ohne Weiteres in fast jede Wohnraumgestaltung einfügt. Er ist ein echter Hingucker, der nicht nur für ein angenehmes Flair in Ihrem Zuhause sorgt, sondern Ihrer Inneneinrichtung auch einen besonderen Touch hinzufügt. Der Deko-Artikel ist 10 cm hoch. Erfreuen Sie sich an diesem Dekorationsartikel, welcher zweifellos zum Blickfang wird, und versetzen Sie Familie und Bekannte in Staunen.9,90 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für 8x10-Weiß-WINTER-PLUS
-
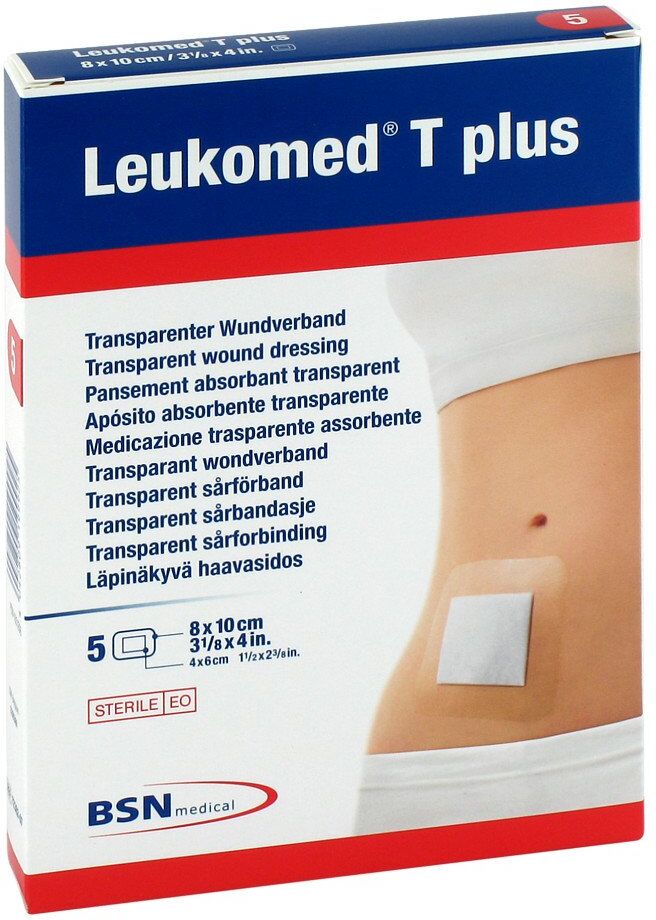
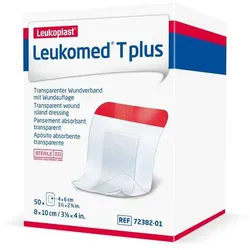
Leukomed Transp. Plus Sterile Pfl. 8x10 cm 50 STProdukteigenschaften: Leukomed T plus Leukomed T plus bietet nicht nur dem Anwender eine Vielzahl an Möglichkeiten, auch der Patient profitiert von den wasser- und keimdichten Eigenschaften des sterilen Wundverbandes. Dieser postoperative Folienverband mit seiner stark saugfähigen Wundauflage ermöglicht es dem Patienten, seine gewohnten Alltagsaktivitäten frühzeitig wieder aufzunehmen. Durch die hohe Wasserdampfdurchlässigkeit der Folie werden Feuchtigkeitsansammlungen verhindert und das Risiko von Mazerationen reduziert. Die hochflexible, wasserdichte Folie bietet einen sehr hohen Tragekomfort und sitzt auch an Gelenken und Extremitäten wie eine zweite Haut. Leukomed T plus ist steril und bietet einen zuverlässigen Schutz gegen Bakterien und Keime. Die abgerundeten Ecken gewährleisten eine sichere Fixierung und verhindern ungewolltes Aufrollen. Das intuitive Applikationssystem mit dem roten Streifen ermöglicht eine unkomplizierte, schnelle Anwendung, auch wenn Handschuhe getragen werden. Leukomed T plus besteht aus einer extradünnen Polyurethanfolie, vollflächig beschichtet mit einem Polyacrylatkleber. Die Wundauflage besteht aus einem Viskosevlies, beschichtet mit Polypropylen. Latexfreie Rezeptur. Nicht mit Naturkautschuklatex hergestellt. Anwendung: nach chirurgischen Eingriffen nach Unfallverletzungen zum Schutz der Wunde, zum Beispiel beim Duschen oder bei der Hydrotherapie Quelle: www.medical.essity.de Stand: 06/202443,13 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Winter- und WeihnachtsmärchenWinter- und Weihnachtsmärchen , Die schönsten Geschichten von Grimm bis Wilde | Schmuckausgabe von preisgekrönter Illustratorin mit magischen Farbillustrationen und Poster | ab 6 Jahren , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20240830, Produktform: Leinen, Illustrator: Le, Khoa, Redaktion: Groh Verlag, Seitenzahl/Blattzahl: 224, Abbildungen: Kunstvoll gestaltet mit vielen traumhaften Illustrationen, Themenüberschrift: JUVENILE FICTION / Fairy Tales & Folklore / Adaptations, Keyword: Familienbuch Advent Weihnachten; Geschenk Advent; Geschenk für die Freundin; Grimms Märchen zum Vorlesen; Märchen Bilderbuch; Märchen aus aller Welt; Märchen für Erwachsene; Märchen für Kinder; Märchen für Senioren; Märchen zum Vorlesen; Märchenbuch Kinder ab 6; Märchenbuch Kinder ab 8; Märchenbuch für Kinder und Erwachsene; Märchenbuch illustriert; Märchensammlung Grimm; Märchensammlung Kinder Erwachsene; Märchensammlung buch; Nussknacker Buch; Oscar Wilde Märchen; Schneekönigin Buch; Tschechische Märchen buch; Weihnachten Bücher; Weihnachten Geschenke für Kinder; Weihnachten Märchen; Weihnachtsbuch; Weihnachtsgeschenk Mama; Weihnachtsgeschenk Oma, Fachschema: Märchen~Volksmärchen~Advent / Geschenkband~Geschenkband / Advent, Weihnachten~Geschenkband / Jahreslauf / Winter~Geschenkband / Weihnachten~Weihnachten / Geschenkband~Winter / Geschenkband~Geschenkband~Anthologie / Belletristik / Kinder- u. Jugendliteratur~Geschenkband / Kinder, Fachkategorie: Geschenkbücher~Kinder/Jugendliche: Anthologien~Kinder/Jugendliche: Märchen, Sagen, Legenden~Kindergeschenkbücher, Interesse Alter: empfohlenes Alter: ab 6 Jahre~Weihnachten~Jahreszeiten: Winter, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Belletristik/Geschenkbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 224, Höhe: 30, Gewicht: 1227, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Jeder weiß es: Freundschaft Plus?
Freundschaft Plus ist eine Beziehung, bei der Freunde auch sexuell miteinander aktiv sind, ohne jedoch eine romantische Beziehung einzugehen. Es basiert auf einer freundschaftlichen Verbindung, in der beide Parteien einvernehmlich und unverbindlich ihre Bedürfnisse befriedigen können. Es ist wichtig, dass beide Seiten klare Kommunikation und gegenseitiges Einverständnis haben, um Missverständnisse oder Verletzungen zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.