Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für A320
Top-Angebote
Produkte zum Begriff A320:
-
Swissbags A320, Koffer, SchwarzProduktdetails Abmessungen: 45 x 36 x 20 cm Volumen: 30 Liter Gewicht: 2,9 kg Allgemeine Informationen: - Gepäck in Kabinengrösse, das unter dem Sitz verstaut wird (wird auch von Easyjet akzeptiert). - Tasche für 17"-Laptop und iPad - 2 Räder - Leicht zugängliche "Totem"-Tasche - System für die Organisation - Tasche für AirPods/drahtlose Kopfhörer - Teleskopischer Griff - Einfache Befestigung am Koffer - Separates Fach für Dokumente - Fach für Trinkflasche - Material aus Polyester 3 Jahre Garantie Für diese Tasche gilt eine Garantie von drei Jahren ab Kaufdatum auf Material- und/oder Verarbeitungsfehler bei normalem Gebrauch. Sollte sich innerhalb dieses Zeitraums herausstellen, dass die Tasche defekt ist, wird sie kostenlos repariert oder ersetzt (nach Ermessen des Herstellers). Diese Garantie schliesst ausdrücklich alle Schäden aus, die durch unsachgemässen Gebrauch oder Unfälle entstanden sind.182,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
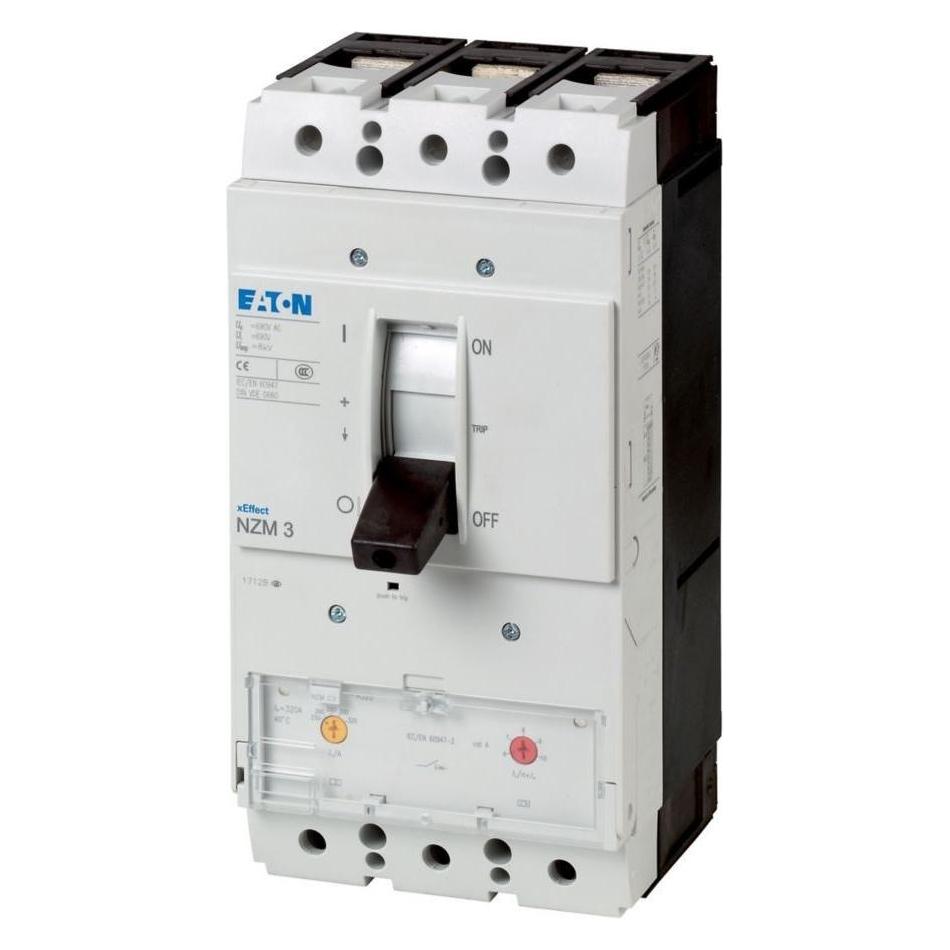
Eaton, Schutzschalter, NZMH3-A320Der Leistungsschalter NZMH3-A320 von Eaton ist ein hochentwickeltes Schutzgerät, das für den Einsatz in elektrischen Anlagen konzipiert wurde. Mit einer Nennspannung von bis zu 690 Volt und einem Bemessungsstrom von 320 Ampere bietet dieser 3-polige Leistungsschalter eine zuverlässige Lösung für den Anlagen- und Kabelschutz. Das Gerät ist für den festen Einbau vorgesehen und verfügt über einen Schraubanschluss, was eine einfache Installation und Wartung ermöglicht. Der Schalter erfüllt die internationalen Normen und Zulassungen gemäss IEC und bietet ein hohes Schaltvermögen von 150 kA bei 400/415 V und 50 Hz. Die Schutzart IP20 gewährleistet, dass der Schalter für den Einsatz in geschützten Umgebungen geeignet ist, während das Herstellerengagement für Nachhaltigkeit und Umweltbewusstsein unterstrichen wird. - Schaltvermögen von 150 kA bei 400/415 V und 50 Hz - Geeignet für Anlagen- und Kabelschutz - Erfüllt internationale Normen gemäss IEC - Schutzart IP20 für geschützte Umgebungen.1751,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Revell Airbus A320 neoMit dem A320neo erneuert Airbus seine erfolgreiche Familie von Passagierflugzeugen für die Kurz- und Mittelstrecke. "Neo" steht dabei für "new engine option" und kennzeichnet die Ausführung mit modernen Triebwerken. Einer der ersten Kunden ist die deutsche Lufthansa.35,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff A320:
-
Swissbags A320, Koffer, SchwarzProduktdetails Abmessungen: 45 x 36 x 20 cm Volumen: 30 Liter Gewicht: 2,9 kg Allgemeine Informationen: - Gepäck in Kabinengrösse, das unter dem Sitz verstaut wird (wird auch von Easyjet akzeptiert). - Tasche für 17"-Laptop und iPad - 2 Räder - Leicht zugängliche "Totem"-Tasche - System für die Organisation - Tasche für AirPods/drahtlose Kopfhörer - Teleskopischer Griff - Einfache Befestigung am Koffer - Separates Fach für Dokumente - Fach für Trinkflasche - Material aus Polyester 3 Jahre Garantie Für diese Tasche gilt eine Garantie von drei Jahren ab Kaufdatum auf Material- und/oder Verarbeitungsfehler bei normalem Gebrauch. Sollte sich innerhalb dieses Zeitraums herausstellen, dass die Tasche defekt ist, wird sie kostenlos repariert oder ersetzt (nach Ermessen des Herstellers). Diese Garantie schliesst ausdrücklich alle Schäden aus, die durch unsachgemässen Gebrauch oder Unfälle entstanden sind.182,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für A320
-
Eaton, Schutzschalter, NZMH3-A320Der Leistungsschalter NZMH3-A320 von Eaton ist ein hochentwickeltes Schutzgerät, das für den Einsatz in elektrischen Anlagen konzipiert wurde. Mit einer Nennspannung von bis zu 690 Volt und einem Bemessungsstrom von 320 Ampere bietet dieser 3-polige Leistungsschalter eine zuverlässige Lösung für den Anlagen- und Kabelschutz. Das Gerät ist für den festen Einbau vorgesehen und verfügt über einen Schraubanschluss, was eine einfache Installation und Wartung ermöglicht. Der Schalter erfüllt die internationalen Normen und Zulassungen gemäss IEC und bietet ein hohes Schaltvermögen von 150 kA bei 400/415 V und 50 Hz. Die Schutzart IP20 gewährleistet, dass der Schalter für den Einsatz in geschützten Umgebungen geeignet ist, während das Herstellerengagement für Nachhaltigkeit und Umweltbewusstsein unterstrichen wird. - Schaltvermögen von 150 kA bei 400/415 V und 50 Hz - Geeignet für Anlagen- und Kabelschutz - Erfüllt internationale Normen gemäss IEC - Schutzart IP20 für geschützte Umgebungen.1751,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Revell Airbus A320 neoMit dem A320neo erneuert Airbus seine erfolgreiche Familie von Passagierflugzeugen für die Kurz- und Mittelstrecke. "Neo" steht dabei für "new engine option" und kennzeichnet die Ausführung mit modernen Triebwerken. Einer der ersten Kunden ist die deutsche Lufthansa.35,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.