Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für AER-Amp-Three
Top-Angebote
Produkte zum Begriff AER-Amp-Three:
-
AER Alpha - Akustikgitarren-VerstärkerDer Kleine weiss wo's lang geht. Mit dem Alpha definiert AER den Anfangspunkt akustischer Verstärkung neu. Basierend auf den Erfahrungen des Compact 60 ist ein noch kleineres ernstzunehmendes Leichtgewicht entstanden; das dem rauen Bühnenalltag vollständig gewachsen ist. In gewohnter Qualität; und ohne auf High-End zu verzichten; zeigt sich der Alpha deutlich als vollwertiges Mitglied der AER-Produktfamilie. Tonlich offen und schnell in der Ansprache geht er leicht durch die Register und hat auch vor großen Instrumenten keine Angst. Der Alpha steht da wo er hingehört: ganz vorne! AER Alpha:849,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
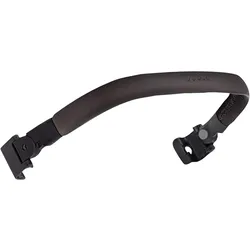
Joolz Sicherheitsbügel Aer+, braunMit dem Sicherheitsbügel von Joolz wird der Buggy Aer+ noch sicherer und komfortabler für die Kids. Sicherheitsbügel von Joolz passend für den Buggy Aer+ kann beidseitig geöffnet werden aus Kunststoff, Bezug aus Kunstleder Der Sicherheitsbügel von Joolz ergänzt den Buggy Aer+ als stilvolles und praktisches Accessoire. Das optisch auf den Leatherette-Schiebegriff des Wagens abgestimmte Design dient den Minis zum Festhalten oder als Befestigungsmöglichkeit für Spielzeuge und Buggy-Bücher. Der Sicherheitsbügel wird unkompliziert am Buggy-Gestell befestigt. Für ein einfaches Ein- und Aussteigen der Kids ist er beidseitig schwenkbar. Er kann am Buggy verbleiben, wenn der Wagen platzsparend zusammengeklappt werden soll.49,95 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie schmeckt Three Sixty?
Wie schmeckt Three Sixty? Three Sixty ist ein deutscher Premium-Wodka, der für seine hohe Qualität und Reinheit bekannt ist. Er wird aus bestem Getreide hergestellt und mehrfach destilliert, um einen besonders milden und weichen Geschmack zu erzielen. Three Sixty zeichnet sich durch seine feine Note von Getreide und einer leichten Süße aus, die ihn angenehm zu trinken macht. Sein Abgang ist langanhaltend und hinterlässt einen Hauch von Wärme im Mund. Insgesamt ist Three Sixty ein exzellenter Wodka, der sich sowohl pur als auch in Cocktails hervorragend genießen lässt. **
Top-Angebote
Produkte zum Begriff AER-Amp-Three:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für AER-Amp-Three
-
AER Alpha - Akustikgitarren-VerstärkerDer Kleine weiss wo's lang geht. Mit dem Alpha definiert AER den Anfangspunkt akustischer Verstärkung neu. Basierend auf den Erfahrungen des Compact 60 ist ein noch kleineres ernstzunehmendes Leichtgewicht entstanden; das dem rauen Bühnenalltag vollständig gewachsen ist. In gewohnter Qualität; und ohne auf High-End zu verzichten; zeigt sich der Alpha deutlich als vollwertiges Mitglied der AER-Produktfamilie. Tonlich offen und schnell in der Ansprache geht er leicht durch die Register und hat auch vor großen Instrumenten keine Angst. Der Alpha steht da wo er hingehört: ganz vorne! AER Alpha:849,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Joolz Sicherheitsbügel Aer+, braunMit dem Sicherheitsbügel von Joolz wird der Buggy Aer+ noch sicherer und komfortabler für die Kids. Sicherheitsbügel von Joolz passend für den Buggy Aer+ kann beidseitig geöffnet werden aus Kunststoff, Bezug aus Kunstleder Der Sicherheitsbügel von Joolz ergänzt den Buggy Aer+ als stilvolles und praktisches Accessoire. Das optisch auf den Leatherette-Schiebegriff des Wagens abgestimmte Design dient den Minis zum Festhalten oder als Befestigungsmöglichkeit für Spielzeuge und Buggy-Bücher. Der Sicherheitsbügel wird unkompliziert am Buggy-Gestell befestigt. Für ein einfaches Ein- und Aussteigen der Kids ist er beidseitig schwenkbar. Er kann am Buggy verbleiben, wenn der Wagen platzsparend zusammengeklappt werden soll.49,95 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Dame Products, Vibrator, AerAer ist ein geniales Toy, entworfen für Liebhaberinnen der oralen Befriedigung. Mit seiner fortschrittlichen Druckwellentechnologie erzeugt Aer Luftstösse, um ein tiefgreifendes Erlebnis zu schaffen. Im Gegensatz zu traditionellen Vibratoren imitiert Aer die Bewegungen einer Zunge und das Gefühl eines saugenden Mundes, was eine realistische orale Stimulationserfahrung ermöglicht. Der Aer ist darauf ausgerichtet, rasch und wirkungsvoll zum Höhepunkt zu führen, da er die Klitoris behutsam umfasst. Aer ist perfekt geeignet für diejenigen, die einen sofortigen und kraftvollen Orgasmus suchen. Der Aer besteht aus hochwertigem medizinischen Silikon. Wasserfest. 5 Intensitätsstufen. Akkuzeit: 1,5 Stunden auf der stärksten Stufe. Ladezeit: 2 Stunden. Lieferumfang bestehend aus Aer Vibrator, USB Ladekabel, Aufbewahrungsbeutel und Anleitung.102,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Smythe, Rachel: Lore Olympus: Volume ThreeLore Olympus: Volume Three , #1 NEW YORK TIMES BESTSELLER • Witness what the gods do after dark in the third volume of a stylish and contemporary reimagining of one of the best-known stories in Greek mythology, featuring a brand-new, exclusive short story from creator Rachel Smythe. “A refreshingly modern and surprisingly poignant take on the Hades and Persephone myth . . . steamy, often laugh-out-loud funny, and emotional.”—Jennifer L. Armentrout, #1 New York Times bestselling author of From Blood and Ash ONE OF THE BEST BOOKS OF THE YEAR: Cosmopolitan, Gizmodo “It is natural for a King to be curious about his future Queen. . . .” All of Olympus— and the Underworld—are talking about the God of the Dead and the sprightly daughter of Demeter. But despite the rumors of their romance, Hades and Persephone have plenty to navigate on their own. Since coming to Olympus, Persephone has struggled to be the perfect maiden goddess. Her attraction to Hades has only complicated the intense burden of the gods’ expectations. And after Apollo’s assault, Persephone fears she can no longer bury the intense feelings of hurt and love that she’s worked so hard to hide. As Persephone contemplates her future, Hades struggles with his past, falling back into toxic habits in Minthe’s easy embrace. With all the mounting pressure and expectations—of their family, friends, and enemies—both Hades and Persephone tell themselves to deny their deepest desires, but the pull between them is too tempting, too magnetic. It’s fate. This edition of Smythe’s original Eisner-winning webcomic Lore Olympus brings Greek mythology into the modern age in a sharply perceptive and romantic graphic novel. This volume collects episodes 50–75 of the #1 WEBTOON comic Lore Olympus . , > , Erscheinungsjahr: 20221011, Produktform: Leinen, Titel der Reihe: Lore Olympus#3#, Autoren: Smythe, Rachel, Seitenzahl/Blattzahl: 384, Abbildungen: 4-COLOR THROUGHOUT, Themenüberschrift: COMICS & GRAPHIC NOVELS / Fantasy, Keyword: new york times best sellers;hades and persephone book;relationships;epic fantasy;nerd gifts;supernatural;magic;mythical creatures;underworld;romance books;comics and graphic novels;gifts for her;gifts for women;geek gifts;drama;adventure books;comic books;adventure;folklore;comics;graphic novels for adults;fantasy books;graphic novel;graphic novels;Olympus;Lore Olympus;greek myths;gods;love;love story;Persephone;Hades;romance;fantasy;greek mythology;mythology;comics books;webtoon;fairy tales, Fachschema: Englische Bücher / Comic, Cartoon, Humor~Comic / Fantasy, Fachkategorie: Mythen und Legenden (fiktional)~Graphic Novel / Comic: Romanze, Imprint-Titels: Inklore, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novel / Comic: Fantasy, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 238, Breite: 188, Höhe: 27, Gewicht: 1121, Produktform: Gebunden, Genre: Importe, Genre: Importe, Alternatives Format EAN: 9780593356098, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie schmeckt Three Sixty?
Wie schmeckt Three Sixty? Three Sixty ist ein deutscher Premium-Wodka, der für seine hohe Qualität und Reinheit bekannt ist. Er wird aus bestem Getreide hergestellt und mehrfach destilliert, um einen besonders milden und weichen Geschmack zu erzielen. Three Sixty zeichnet sich durch seine feine Note von Getreide und einer leichten Süße aus, die ihn angenehm zu trinken macht. Sein Abgang ist langanhaltend und hinterlässt einen Hauch von Wärme im Mund. Insgesamt ist Three Sixty ein exzellenter Wodka, der sich sowohl pur als auch in Cocktails hervorragend genießen lässt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.