Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für APFELESSIG-KAPSELN-60-St
Top-Angebote
Produkte zum Begriff APFELESSIG-KAPSELN-60-St:
-
Münzen-Vitrinen für 2-Euro-Münzen in KapselnMünzen-Vitrinen für 2-Euro-Münzen in Kapseln , Vitrine für 35 St. 2-Euro-Münzen in Kapseln , > , Erscheinungsjahr: 20170410, Produktform: NonBook, Abbildungen: mit Abbildung, Fachschema: Geld / Münze~Münze~Numismatik~Non Books / Sammelalben, Warengruppe: NB/Sammlerkataloge, Fachkategorie: Antiquitäten und Sammelobjekte, Text Sprache: ger, UNSPSC: 44201900, Warenverzeichnis für die Außenhandelsstatistik: 44201900, Sender’s product category: NONBO, Verlag: SAFE Schwäbische Albumfab, Verlag: SAFE Schwäbische Albumfab, Verlag: SAFE Schwäbische Albumfab, Warnhinweis für Spielzeuge: kein Warnhinweis erforderlich, Länge: 392, Breite: 275, Höhe: 41, Gewicht: 1382, Produktform: NonBook, Genre: Spiele, PBS, Genre: Spiele, PBS, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Lagerartikel,37,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Apfelessig Kapseln 2x 2x60 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Apfelessig Kapseln 60 StApfelessig KapselnZutaten:Apfelessig-Extrakt, Hydroxypropylmethylcellulose (vegane Kapselhülle), Vitamin B6, Trennmittel Magnesiumsalze der Speisefettsäuren, Farbstoff . Zusammensetzung pro Kapsel pro 2 Kapseln Apfelessig-Extrakt 350 mg 700 mg Vitamin B6 2 mg 4 mg Verzehrsempfehlung:Täglich 2 Kapseln mit etwas Flüssigkeit einnehmen.Für Vegetarier und Veganer geeignet.Hinweis:Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren.Nettofüllmenge: 60 Kapseln = 27,6 gHerstellerdaten: Allpharm Vertriebs-GmbH Langgasse 6364409 Messel16,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Apfelessig Kapseln 2x 2x180 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Phytochem Apfelessig Kapseln 180 StPhytochem Apfelessig Kapseln - Natürlichkeit in konzentrierter Form Tradition trifft moderne Mikronährstofftechnologie Phytochem Apfelessig Kapseln liefern 1000 mg hochwertiges Apfelessigpulver pro Tagesdosis - gewonnen durch schonende Sprühtrocknung und verarbeitet in Deutschland unter kontrollierten Bedingungen. Die vegane Rezeptur verzichtet auf künstliche Zusatzstoffe und macht es möglich, Apfelessig bequem in Kapselform zu konsumieren - ganz ohne den typischen Essiggeschmack. Apfelessig wird seit Jahrhunderten als Bestandteil der täglichen Ernährung geschätzt. Gerade alle, die auf natürliche Unterstützung setzen, suchen heute nach einfachen, effektiven Lösungen zur Ergänzung ihres Alltags - ohne auf Alltagstauglichkeit oder Reinheit zu verzichten. Phytochem Apfelessig Kapseln sprechen Menschen an, die bewusst auf ihre Figur, ihr Wohlbefinden und eine natürliche Lebensweise achten. Die Einnahme - zwei Kapseln täglich mit ausreichend Flüssigkeit - lässt sich unkompliziert in jede Routine integrieren und vermittelt das gute Gefühl, den eigenen Lebensstil aktiv zu gestalten. 1000 mg Apfelessigpulver pro Tagesdosis (2 Kapseln) Ohne Geschmack - ideal bei empfindlichem Gaumen Vegan, ohne künstliche Zusatzstoffe Hergestellt in Deutschland - geprüfte Qualität 180 Kapseln pro Dose - reicht für 3 Monate28,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff APFELESSIG-KAPSELN-60-St:
-
Münzen-Vitrinen für 2-Euro-Münzen in KapselnMünzen-Vitrinen für 2-Euro-Münzen in Kapseln , Vitrine für 35 St. 2-Euro-Münzen in Kapseln , > , Erscheinungsjahr: 20170410, Produktform: NonBook, Abbildungen: mit Abbildung, Fachschema: Geld / Münze~Münze~Numismatik~Non Books / Sammelalben, Warengruppe: NB/Sammlerkataloge, Fachkategorie: Antiquitäten und Sammelobjekte, Text Sprache: ger, UNSPSC: 44201900, Warenverzeichnis für die Außenhandelsstatistik: 44201900, Sender’s product category: NONBO, Verlag: SAFE Schwäbische Albumfab, Verlag: SAFE Schwäbische Albumfab, Verlag: SAFE Schwäbische Albumfab, Warnhinweis für Spielzeuge: kein Warnhinweis erforderlich, Länge: 392, Breite: 275, Höhe: 41, Gewicht: 1382, Produktform: NonBook, Genre: Spiele, PBS, Genre: Spiele, PBS, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Lagerartikel,37,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für APFELESSIG-KAPSELN-60-St
-
Apfelessig Kapseln 2x 2x60 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Apfelessig Kapseln 60 StApfelessig KapselnZutaten:Apfelessig-Extrakt, Hydroxypropylmethylcellulose (vegane Kapselhülle), Vitamin B6, Trennmittel Magnesiumsalze der Speisefettsäuren, Farbstoff . Zusammensetzung pro Kapsel pro 2 Kapseln Apfelessig-Extrakt 350 mg 700 mg Vitamin B6 2 mg 4 mg Verzehrsempfehlung:Täglich 2 Kapseln mit etwas Flüssigkeit einnehmen.Für Vegetarier und Veganer geeignet.Hinweis:Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von kleinen Kindern aufbewahren.Nettofüllmenge: 60 Kapseln = 27,6 gHerstellerdaten: Allpharm Vertriebs-GmbH Langgasse 6364409 Messel16,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Apfelessig Kapseln 2x 2x180 StNahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und eine gesunde Lebensweise.Set enthält2x Phytochem Apfelessig Kapseln 180 StPhytochem Apfelessig Kapseln - Natürlichkeit in konzentrierter Form Tradition trifft moderne Mikronährstofftechnologie Phytochem Apfelessig Kapseln liefern 1000 mg hochwertiges Apfelessigpulver pro Tagesdosis - gewonnen durch schonende Sprühtrocknung und verarbeitet in Deutschland unter kontrollierten Bedingungen. Die vegane Rezeptur verzichtet auf künstliche Zusatzstoffe und macht es möglich, Apfelessig bequem in Kapselform zu konsumieren - ganz ohne den typischen Essiggeschmack. Apfelessig wird seit Jahrhunderten als Bestandteil der täglichen Ernährung geschätzt. Gerade alle, die auf natürliche Unterstützung setzen, suchen heute nach einfachen, effektiven Lösungen zur Ergänzung ihres Alltags - ohne auf Alltagstauglichkeit oder Reinheit zu verzichten. Phytochem Apfelessig Kapseln sprechen Menschen an, die bewusst auf ihre Figur, ihr Wohlbefinden und eine natürliche Lebensweise achten. Die Einnahme - zwei Kapseln täglich mit ausreichend Flüssigkeit - lässt sich unkompliziert in jede Routine integrieren und vermittelt das gute Gefühl, den eigenen Lebensstil aktiv zu gestalten. 1000 mg Apfelessigpulver pro Tagesdosis (2 Kapseln) Ohne Geschmack - ideal bei empfindlichem Gaumen Vegan, ohne künstliche Zusatzstoffe Hergestellt in Deutschland - geprüfte Qualität 180 Kapseln pro Dose - reicht für 3 Monate28,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
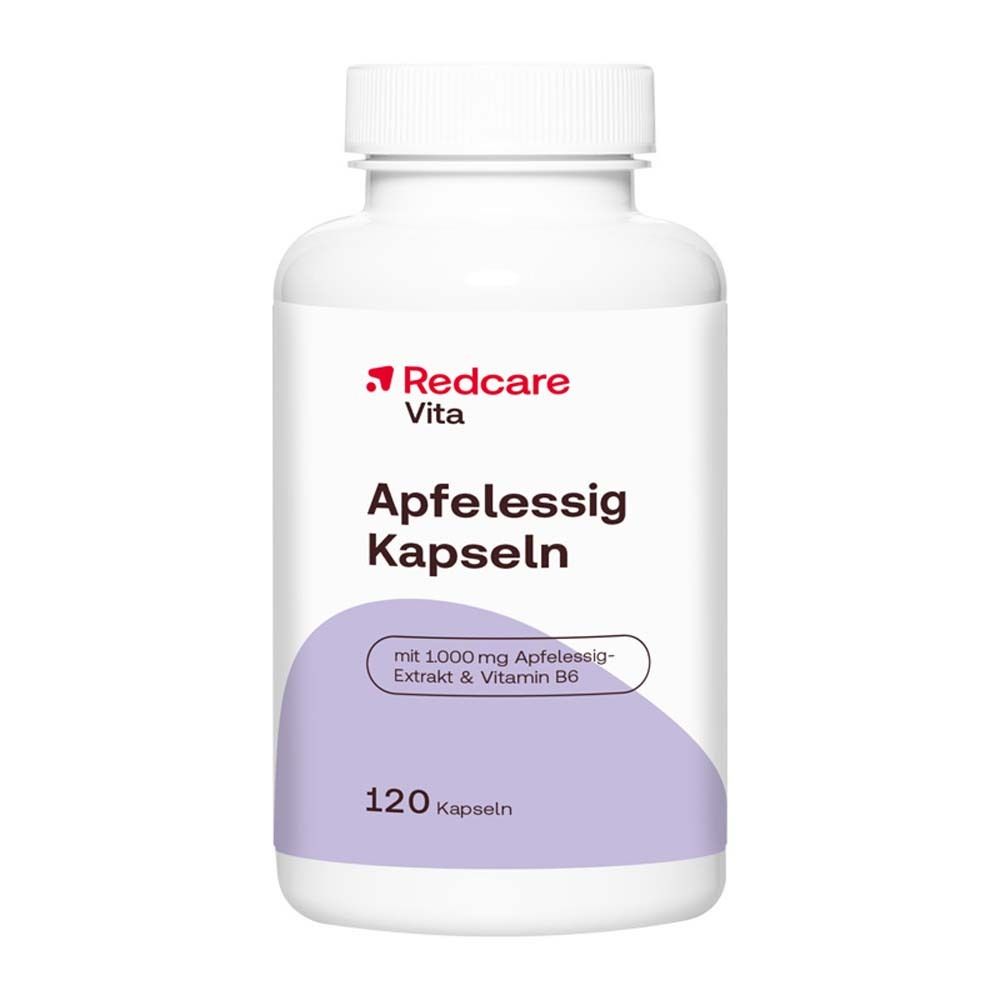
Redcare Apfelessig Kapseln 120 StRedcare Vita Apfelessig Kapseln Der intensive Geschmack von Apfelessig ist nicht Ihr Fall? Kein Problem - mit den praktischen Redcare Vita Apfelessig Kapseln integrieren Sie ihn ganz einfach in Ihre tägliche Ernährung. Die geschmacks- und geruchsneutralen Kapseln lassen sich schnell und zu jeder Zeit einnehmen. Dazu enthalten die Kapseln Apfelessig-Extrakt in der Konzentration 5:1. Ihre Vorteile: Mit Vitamin B6 Praktische Kapselform - kein saurer Geschmack Keine künstlichen Konservierungsstoffe Vegan Die Rezeptur ist vegan, ohne Zusatz von künstlichen Aromen und frei von unnötigen Füllstoffen. Dazu sind die Kapseln einfach in die tägliche Routine integrierbar: Täglich 2 Kapseln mit ausreichend Flüssigkeit einnehmen. Jetzt Redcare Vita Apfelessig Kapseln entdecken! Pflichtangaben Zutaten: Apfelessig-Extrakt 5:1 (84 %, Malus pumila, China), Überzugsmittel: Hydroxypropylmethylcellulose, Pyridoxinhydrochlorid Nährwerte: Nährstoffe & sonstige Stoffe 2 Kapseln 1 NRV 2 Apfelessig-Extrakt 1.000 mg Davon Apfelsäure 70 mg Vitamin B6 3,5 mg 250 % 1 angegebene tägliche Verzehrmenge 2 Anteil an der Nährstoffreferenzmenge Hinweise (Allergene): Kühl, trocken und dunkel lagern. Die empfohlene tägliche Verzehrmenge darf nicht überschritten werden. Dieses Produkt ist kein Ersatz für eine ausgewogene, abwechslungsreiche Ernährung und eine gesunde Lebensweise. Das Produkt ist für Kinder nicht geeignet. Außerhalb der Reichweite von kleinen Kindern aufbewahren. Nettofüllmenge: 71,7 g / 120 Kapseln Herstellerdaten: Shop-Apotheke B.V. Erik de Rodeweg 11/13 5975 WD Sevenum Niederlande10,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.