Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Abenteuerliche-Wege-Tischkalender-2027
Top-Angebote
Produkte zum Begriff Abenteuerliche-Wege-Tischkalender-2027:
-
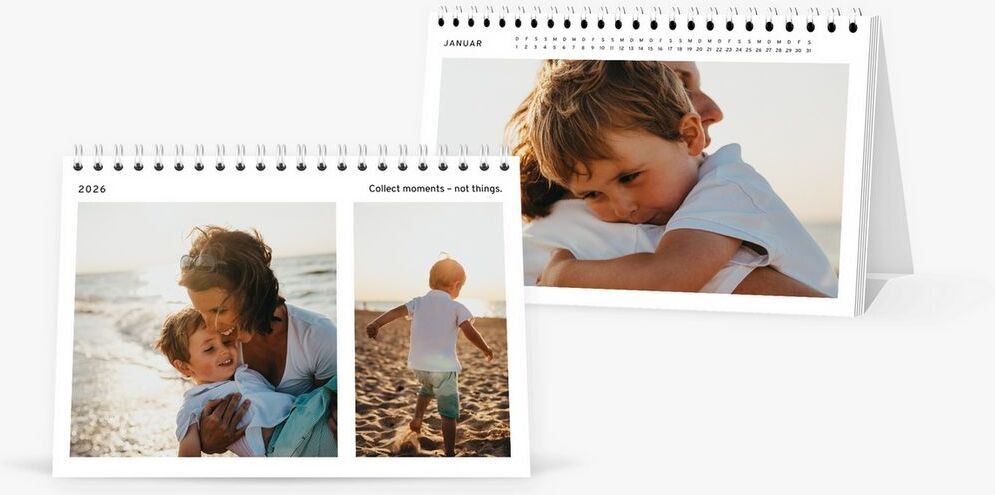
Myposter Tischkalender 2027 mit eigenen Fotos gestaltenPersonalisierter Foto-Tischkalender im Design "Momente" bei MYPOSTER. Viele verschiedene Vorlagen, Papiersorten und Größen verfügbar. Jetzt einfach und schnell im Online-Konfigurator gestalten.12,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
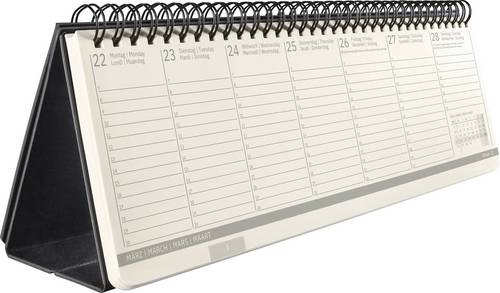
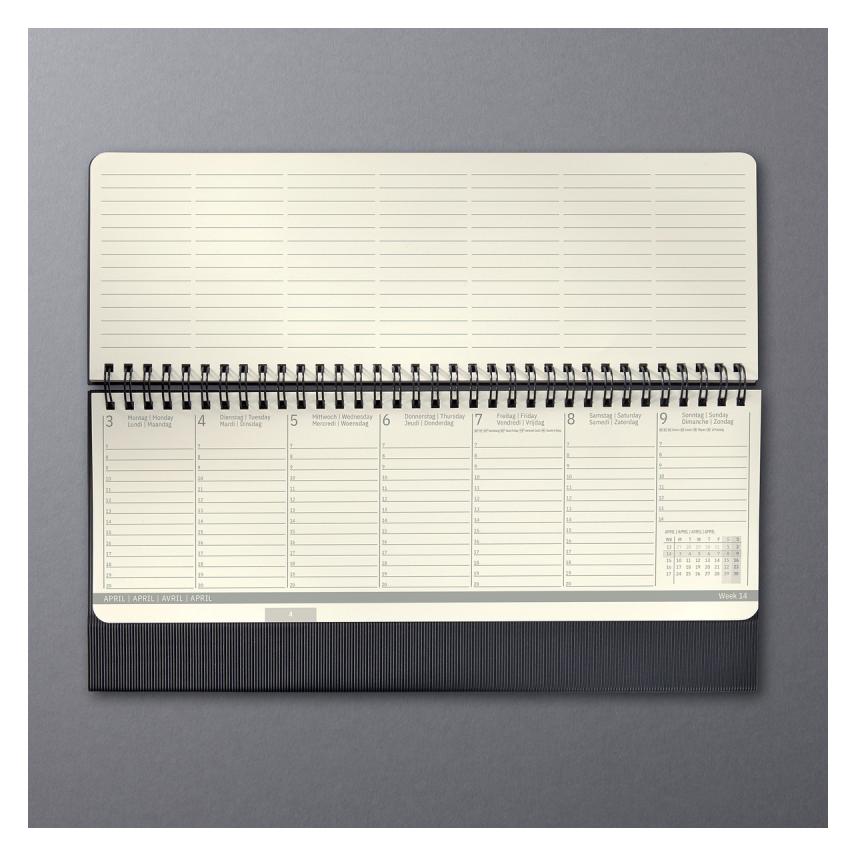
Sigel C2780 Tischkalender Conceptum 2027 Hardcover large Schwarz 132 Seiten 1St.Die Oberfläche des Business-Kalenders sorgt mit der gerillten Softwave-Struktur für eine angenehme Haptik. Das edle chamoisfarbene Papier wird täglich Ihren Augen schmeicheln - Sie haben den Design-Tischkalender schließlich dauernd im Blick. Mit der Ringösenbindung aus Metall lässt sich der Kalender mit seiner praktischen Aufstellfunktion liegend oder stehend einsetzen. Die zusätzlichen Infoseiten machen den Bürokalender zum persönlichen Manager. Organisieren Sie Ihre Termine und Notizen mit den stylischen beigelegten Stickern. Absolut hochwertig in Qualität und Design - dieser Kalender wird Sie begeistern.13,01 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Abenteuerliche-Wege-Tischkalender-2027:
-
Myposter Tischkalender 2027 mit eigenen Fotos gestaltenPersonalisierter Foto-Tischkalender im Design "Momente" bei MYPOSTER. Viele verschiedene Vorlagen, Papiersorten und Größen verfügbar. Jetzt einfach und schnell im Online-Konfigurator gestalten.12,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Abenteuerliche-Wege-Tischkalender-2027
-
Sigel C2780 Tischkalender Conceptum 2027 Hardcover large Schwarz 132 Seiten 1St.Die Oberfläche des Business-Kalenders sorgt mit der gerillten Softwave-Struktur für eine angenehme Haptik. Das edle chamoisfarbene Papier wird täglich Ihren Augen schmeicheln - Sie haben den Design-Tischkalender schließlich dauernd im Blick. Mit der Ringösenbindung aus Metall lässt sich der Kalender mit seiner praktischen Aufstellfunktion liegend oder stehend einsetzen. Die zusätzlichen Infoseiten machen den Bürokalender zum persönlichen Manager. Organisieren Sie Ihre Termine und Notizen mit den stylischen beigelegten Stickern. Absolut hochwertig in Qualität und Design - dieser Kalender wird Sie begeistern.13,01 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Grimmelshausen, Hans Jacob Christoffel von: Der Abenteuerliche SimplicissimusDer Abenteuerliche Simplicissimus , "Der Abenteuerliche Simplicissimus", das ist der große Roman des Dreißigjährigen Krieges, das erste bedeutende Werk deutschsprachiger Literatur und erschütternder Bericht vom Leben und Sterben in einer Zeit unvorstellbarer Grausamkeit, Verzweiflung und Not. Und er ist "ein Erzählwerk von unwillkürlichster Großartigkeit, bunt, wild, roh, amüsant, verliebt und verlumpt, kochend von Leben, mit dem Teufel auf Du und Du". So begeistert urteilte Thomas Mann über dieses Stück Weltliteratur, das 2018 im Mittelpunkt eines doppelten Gedenkjahres steht: Vor genau 400 Jahren begann der Dreißigjährige Krieg und 350 Jahre liegt die Erstveröffentlichung des "Simplicissimus" zurück. Wer die spannende Story liest, wird immer wieder verblüfft sein über Wörter aus dem Soldatenjargon und der Gaunersprache, über Wortspiele, satirische Eskapaden und versteckte Pointen, die noch an Faszination gewinnen, wenn Walter Hansen sie im Kontext erklärt. Anders als allgemein üblich arbeitet er dabei nicht mit einem separaten Anmerkungsteil, der die Leserinnen und Leser dazu zwingt, die Lektüre ständig zu unterbrechen, um im Anhang des Buches nachzuschlagen. Er präsentiert seine Wort- und Sach-Erläuterungen direkt neben dem Text. So sind sie mit einem kurzen Blick erfassbar, das Lesevergnügen wird nicht gestört. Ein dokumentarischer Bildanhang rundet das Werk ab. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20180515, Autoren: Grimmelshausen, Hans Jacob Christoffel von, Redaktion: Hansen, Walter, Seitenzahl/Blattzahl: 460, Abbildungen: Bilddokumente aus dem Dreißigjährigen Krieg und zu Grimmelshausen, Keyword: Deutsche Sprache im Barock; Dreißigjähriger Krieg; Söldnerleben, Fachschema: Barock~Deutsch~Unterricht / Deutsch~Deutschland~Siebzehntes Jahrhundert / Roman, Erzählung, Fachkategorie: Biografischer Roman, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 136, Höhe: 41, Gewicht: 614, Produktform: Kartoniert, Genre: Belletristik,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grimmelshausen, Hans Jacob Christoffel von: Der abenteuerliche Simplicissimus DeutschDer abenteuerliche Simplicissimus Deutsch , Aus dem Deutsch des 17. Jahrhunderts von Reinhard Kaiser , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20180301, Produktform: Leinen, Titel der Reihe: Extradrucke der Anderen Bibliothek#296#, Autoren: Grimmelshausen, Hans Jacob Christoffel von, Übersetzung: Kaiser, Reinhard, Seitenzahl/Blattzahl: 768, Themenüberschrift: FICTION / Classics, Keyword: Barock; Dreißigjähriger Krieg; Grimmelshausen; Schelmenroman, Fachkategorie: Texte: Antike & Mittelalter~Historische Abenteuerromane~Klassische Lyrik, Lyrik bis 1900, Region: Historische Gebiete in Deutschland, Zeitraum: erste Hälfte 17. Jahrhundert (1600 bis 1650 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Eintauchen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AB Die Andere Bibliothek, Verlag: AB Die Andere Bibliothek, Verlag: AB - Die Andere Bibliothek, Produktverfügbarkeit: 04, Länge: 218, Breite: 134, Höhe: 53, Gewicht: 871, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0050, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 184171132,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.