Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Aggressivität-Impulsivität-und-Delinquenz
Top-Angebote
Produkte zum Begriff Aggressivität-Impulsivität-und-Delinquenz:
-
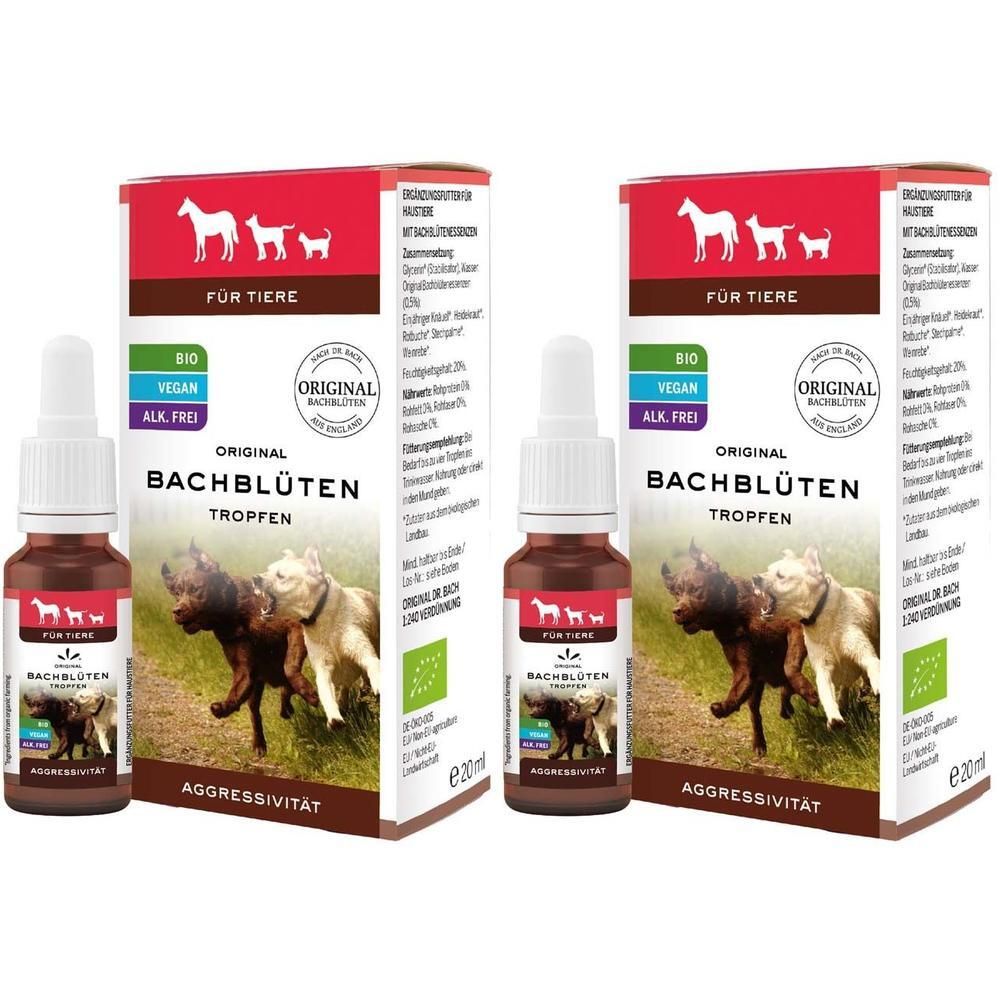
Bachblüten Tiere Tropfen Aggressivität 2x 2x20 mlSet enthält2x ORIGINAL BACHBLÜTEN TROPFEN AGGRESIVITÄT 20 mlBachblüten Tier-Tropfen - Aggressivität Die Tiertropfen Aggressivität bieten eine spezielle Mischung aus Bachblütenessenzen, die entwickelt wurde, um Haustiere bei aggressivem Verhalten zu unterstützen und ihnen zu mehr Ausgeglichenheit zu verhelfen. Mit den bewährten Bachblüten Scleranthus, Heather, Holly, Beech und Vine hilft Aggressivität! dabei, Ihr Tier zu beruhigen und eine positive Verhaltensänderung zu fördern. Inhaltsstoffe: Glyzerin (Stabilisator), Wasser, Ursprüngliche Bachblüten (0,5 %): Scleranthus (Einjähriger Knäuel)*, Heather (Schottisches Heidekraut)*, Beech (Rotbuche)*, Holly (Stechpalme)*, Vine (Weinrebe)* Feuchtigkeitsgehalt: 20 % (* aus biologischem Anbau) Dosierungsempfehlung: Geben Sie die Tropfen direkt ins Wasser, auf die Pfoten, mischen Sie sie ins Futter oder tragen Sie sie direkt auf den Mund auf. Die Dosierung richtet sich nach dem Gewicht des Tieres. Tiere bis zu 30 kg erhalten die Tropfen 3 Mal täglich. Schwerere Tiere entsprechend dem Gewicht dosieren. Eine Kombination von bis zu zwei verschiedenen Mitteln ist möglich. Bei positiver Reaktion können die Bachblüten bis zu 14 Tage verabreicht werden. Hinweise: Trocken und kühl lagern. Nur zur Anwendung bei Tieren geeignet. Nettofüllmenge: 20 ml Vegan / Tierversuchsfrei: Ja Hersteller: Lemon Pharma GmbH & Co. KG, Deutschland32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
Top-Angebote
Produkte zum Begriff Aggressivität-Impulsivität-und-Delinquenz:
-
Bachblüten Tiere Tropfen Aggressivität 20 MLProdukteigenschaften: Bio-Bachblüten-Tiertropfen bei Aggressivität Die Bachblüten-Tiertropfen helfen schnell und effektiv mit einer gezielten Mischung aus folgenden Bachblütenessenzen: Scleranthus: Blüte der inneren Balance. Heather: Blüte der Aufmerksamkeit. Beech: Blüte der Toleranz. Holly: Blüte der Freundlichkeit. Vine: Blüte der Wertschätzung. Bio, vegan und ohne Alkohol. Edward Bach, der Begründer der Bachblüten-Lehre, war überzeugt, dass die Ursachen für eine Vielzahl von Beschwerden in einem gestörten seelischen Gleichgewicht liegen und bestimmte Pflanzen und Bäume sowie ein Felswasser die Kraft haben, genau dieses Gleichgewicht zu beeinflussen. Aus einem Grundstock von 37 Blüten von wildwachsenden Pflanzen und Bäumen sowie einem Felswasser entwickelte er das Bachblüten-System mit seinen 38 Seelenqualitäten, Kraftformeln und Einzelessenzen. Tiere sind Lebewesen und empfinden, wie der Mensch, sowohl positive als auch negative Emotionen. Sie bleiben daher nicht von Stress, Angst, Trägheit und Aggressionen verschont. Um sie zu entlasten, kann man auf Bachblüten zurückgreifen. Unsere alkoholfreien, auf Glyzerin basierenden Rezepturen können unseren Haustieren helfen, in allen Alltagssituationen gelassen zu sein.Der Herstellungsprozess erfolgt in einem sehr aufwendigen und schonenden Spezialverfahren, um die Blumen-Elixiere so weit wie möglich zu erhalten. Unsere Bachblütenprodukte sind Elixiermischungen nach den bewährten Rezepturen von Dr. Bach und in bio-zertifizierter Qualität (DE-ÖKO-005). Empfehlung für die Dosierung: Geben Sie die Tropfen ins Wasser, tragen Sie sie auf die Pfoten auf, vermischen Sie sie mit dem Futter oder tragen Sie sie direkt auf den Mund auf. Die Dosierung hängt vom Gewicht des Tieres ab. Tiere bis zu 30 kg erhalten die Tropfen 3 Mal täglich. Bei schwereren Tieren sollte die Dosierung entsprechend dem Gewicht des Tieres erhöht werden. Eine Kombination verschiedener Mittel ist möglich, allerdings sollten Sie nicht mehr als zwei verschiedene Mittel verabreichen. Reagiert das Tier positiv auf die Bachblüten-Essenzen, können Sie die Bachblüten bis zu 14 Tage lang verabreichen. Zutaten: Glyzerin (Stabilisator) Wasser Ursprüngliche Bachblüten (0,5%): Scleranthus (Erle)*, Heather (Heidekraut)*, Beech (Buche)*, Holly (Stechpalme)*, Vine (Traube)* Feuchtigkeitsgehalt: 20%. * Zutaten aus ökologischer Landwirtschaft. Quelle: www.original-bachblüten.de Stand: 04/202215,09 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Bachblüten Tiere Tropfen Aggressivität 2x 2x20 mlSet enthält2x ORIGINAL BACHBLÜTEN TROPFEN AGGRESIVITÄT 20 mlBachblüten Tier-Tropfen - Aggressivität Die Tiertropfen Aggressivität bieten eine spezielle Mischung aus Bachblütenessenzen, die entwickelt wurde, um Haustiere bei aggressivem Verhalten zu unterstützen und ihnen zu mehr Ausgeglichenheit zu verhelfen. Mit den bewährten Bachblüten Scleranthus, Heather, Holly, Beech und Vine hilft Aggressivität! dabei, Ihr Tier zu beruhigen und eine positive Verhaltensänderung zu fördern. Inhaltsstoffe: Glyzerin (Stabilisator), Wasser, Ursprüngliche Bachblüten (0,5 %): Scleranthus (Einjähriger Knäuel)*, Heather (Schottisches Heidekraut)*, Beech (Rotbuche)*, Holly (Stechpalme)*, Vine (Weinrebe)* Feuchtigkeitsgehalt: 20 % (* aus biologischem Anbau) Dosierungsempfehlung: Geben Sie die Tropfen direkt ins Wasser, auf die Pfoten, mischen Sie sie ins Futter oder tragen Sie sie direkt auf den Mund auf. Die Dosierung richtet sich nach dem Gewicht des Tieres. Tiere bis zu 30 kg erhalten die Tropfen 3 Mal täglich. Schwerere Tiere entsprechend dem Gewicht dosieren. Eine Kombination von bis zu zwei verschiedenen Mitteln ist möglich. Bei positiver Reaktion können die Bachblüten bis zu 14 Tage verabreicht werden. Hinweise: Trocken und kühl lagern. Nur zur Anwendung bei Tieren geeignet. Nettofüllmenge: 20 ml Vegan / Tierversuchsfrei: Ja Hersteller: Lemon Pharma GmbH & Co. KG, Deutschland32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Aggressivität-Impulsivität-und-Delinquenz
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.