Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Alexandros-Alexandros-als-ein
Top-Angebote
Produkte zum Begriff Alexandros-Alexandros-als-ein:
-
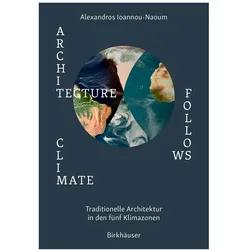
Architecture Follows Climate, Fachbücher von Alexandros Vassileios Emilios Ioannou-Naoum"Architecture follows climate" ist ein Fachbuch, das sich mit den Prinzipien des klimafreundlichen Bauens auseinandersetzt. Es bietet einen umfassenden Überblick über passive Bautechniken, die über Jahrhunderte hinweg erprobt wurden und in verschiedenen Klimazonen der Erde Anwendung finden. Die vorgestellten Techniken stammen aus einer Vielzahl von kulturellen Kontexten, einschliesslich nicht-europäischer Gesellschaften, und sind darauf ausgelegt, nachhaltige und energieautarke Bauwerke zu inspirieren. Durch schematische Zeichnungen und erläuternde Texte werden niederschwellige Ansätze zur Reduzierung der Klimaauswirkungen von Gebäuden veranschaulicht. Das Buch behandelt zentrale Themen wie Bau-Lösungen, Raumkonzepte, Materialien, Baustatik, Designelemente und Stadtplanung und bietet somit wertvolle Einblicke für Architekt*innen und Planer*innen, die sich mit der Gestaltung zukunftsfähiger Wohnräume beschäftigen.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was macht ein Token?
Ein Token dient dazu, den Zugriff auf bestimmte Ressourcen oder Dienste zu autorisieren. Es handelt sich um eine Art digitale Identität, die es ermöglicht, sich gegenüber einem System oder einer Anwendung zu authentifizieren. Ein Token kann auch verwendet werden, um Informationen zu speichern und zu übertragen, beispielsweise in Form von Cookies im Web. Durch die Verwendung von Tokens können Sicherheitsrisiken minimiert und die Benutzerfreundlichkeit verbessert werden. Letztendlich ermöglicht ein Token die sichere und effiziente Kommunikation zwischen verschiedenen Systemen und Anwendungen. **
Top-Angebote
Produkte zum Begriff Alexandros-Alexandros-als-ein:
-
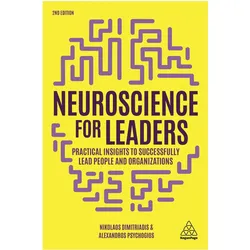
Alexandros Psychogios, Fachbücher von Nikolaos Dimitriadis, Alexandros PsychogiosNeuroscience for Leaders von Alexandros Psychogios ist ein Fachbuch, das sich mit den neuesten Erkenntnissen der Neurowissenschaften befasst und deren Anwendung im Bereich der Führung in komplexen Geschäftsumgebungen untersucht. In der zweiten Auflage wird ein umfassender Ansatz zur Führung von Menschen und Organisationen präsentiert, der auf akademischer Forschung basiert. Das Buch bietet eine klare und ansprechende Anleitung zur Umsetzung neurowissenschaftlicher Prinzipien, um bessere Entscheidungen zu treffen, geeignete Massnahmen zu ergreifen und schnellere Lösungen zu finden. Die Autoren stellen das Konzept des 'Brain Adaptive Leadership' vor, das eine schrittweise Anleitung zur Verbesserung des Denkens von Führungskräften, zum Verständnis und zur Pflege von Emotionen sowie zur Entwicklung dynamischer Beziehungen bietet. Durch praktische Beispiele und Aktivitäten wird das Lernen erleichtert und die Anwendung der Konzepte im beruflichen Alltag gefördert.32,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
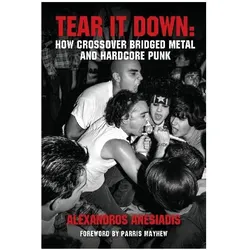
Tear It Down, Fachbücher von Alexandros Anesiadis"Tear It Down: How Crossover Bridged Metal and Hardcore Punk" ist eine umfassende Untersuchung der einzigartigen Verbindung zwischen Hardcore Punk und Metal. Dieses Fachbuch beleuchtet die kulturellen und musikalischen Spannungen, die diese beiden Genres miteinander verbunden haben, und bietet einen tiefen Einblick in eine der am meisten missverstandenen Bewegungen der Underground-Musik. Durch über 180 Interviews mit Bands aus verschiedenen Epochen, von den Pionieren der 1980er Jahre bis zu aktuellen Vertretern, wird die Entwicklung und der Einfluss des Crossover-Phänomens detailliert nachgezeichnet. Das Buch geht über die Musik hinaus und umfasst auch Perspektiven von Plattenlabels, visuellen Künstlern und Fanzine-Schaffenden, um Crossover als eine lebendige Kultur zu präsentieren. Mit mehr als 1300 erwähnten Bands weltweit ist "Tear It Down" das umfangreichste Dokument, das je über dieses Thema erstellt wurde. Der Autor Alexandros Anesiadis bringt seine Expertise in die Analyse der Schnittstellen von Musik, Kultur und Identität ein.76,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Architecture Follows Climate, Fachbücher von Alexandros Vassileios Emilios Ioannou-Naoum"Architecture follows climate" ist ein Fachbuch, das sich mit den Prinzipien des klimafreundlichen Bauens auseinandersetzt. Es bietet einen umfassenden Überblick über passive Bautechniken, die über Jahrhunderte hinweg erprobt wurden und in verschiedenen Klimazonen der Erde Anwendung finden. Die vorgestellten Techniken stammen aus einer Vielzahl von kulturellen Kontexten, einschliesslich nicht-europäischer Gesellschaften, und sind darauf ausgelegt, nachhaltige und energieautarke Bauwerke zu inspirieren. Durch schematische Zeichnungen und erläuternde Texte werden niederschwellige Ansätze zur Reduzierung der Klimaauswirkungen von Gebäuden veranschaulicht. Das Buch behandelt zentrale Themen wie Bau-Lösungen, Raumkonzepte, Materialien, Baustatik, Designelemente und Stadtplanung und bietet somit wertvolle Einblicke für Architekt*innen und Planer*innen, die sich mit der Gestaltung zukunftsfähiger Wohnräume beschäftigen.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Alexandros-Alexandros-als-ein
-
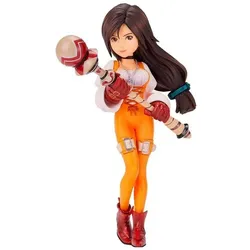
Square Enix Final Fantasy IX Form-ISM PVC Statue Garnet Till Alexandros XVII 20 cmDie nächste Figur in der FORM-ISM-Reihe von Square Enix! Diese Figurenreihe bietet eine breite Auswahl an Formen und Stilen. Diese Skulpturen können auf vielfältige Weise ausgestellt werden. Um das 25. Jubiläum von Final Fantasy IX zu feiern, erscheint Garnet Till Alexandros XVII. als die nächste Figur in der FORM-ISM-Reihe. Die Figur nimmt eine beeindruckende Pose ein und verfügt über Textur in der Kleidung.108,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Benjamin Blümchen als Ritter,1 Galakto TokenBegleiten Sie Benjamin Blümchen Auf Ein Spannendes Abenteuer Als Ritter. Diese Folge Entführt Kinder In Eine Fantasievolle Welt Voller Mut Und Freundschaft. Ideal Für Junge Zuhörer, Die Geschichten Voller Spannung Und Humor Lieben. Perfekt Für Lange...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was macht ein Token?
Ein Token dient dazu, den Zugriff auf bestimmte Ressourcen oder Dienste zu autorisieren. Es handelt sich um eine Art digitale Identität, die es ermöglicht, sich gegenüber einem System oder einer Anwendung zu authentifizieren. Ein Token kann auch verwendet werden, um Informationen zu speichern und zu übertragen, beispielsweise in Form von Cookies im Web. Durch die Verwendung von Tokens können Sicherheitsrisiken minimiert und die Benutzerfreundlichkeit verbessert werden. Letztendlich ermöglicht ein Token die sichere und effiziente Kommunikation zwischen verschiedenen Systemen und Anwendungen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.