Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Apéro-Sticks---Rosmarin
Top-Angebote
Produkte zum Begriff Apéro-Sticks---Rosmarin:
-
3er-Probierpaket »Apéro-Alternative France«Alkoholfrei anstoßen Wer sagt, dass prickelnd und aromatisch nur mit Alkohol geht? Dieses Probierpaket bringt Ihnen die perfekte Basis für einen erfrischenden, alkoholfreien Spritz – ideal für gemeinsame Stunden mit Familie und Freunden. Der elegante Doppio Passo Alternativa Sparkling begeistert mit seinem charmanten Prickeln und Noten von grünem Apfel und Zitrusfrüchten. Perfekt ergänzt wird er durch den POLLY »French« Aperitif , gleich zweimal enthalten, der mit seiner fruchtigen Bitterkeit und Nuancen von Orangen und Kräutern an die Leichtigkeit eines Sommerabends erinnert. Gemeinsam ergeben sie eine harmonische Spritz-Alternative, die auch optisch überzeugt. Das Paket eignet sich für Anlässe wie gemütliche Brunches, entspannte Gartenpartys oder festliche Aperitif-Runden. Servieren Sie den alkoholfreien Spritz auf Eis, garniert mit einer Orangenscheibe, und begleiten Sie ihn mit Canapés, leichten Salaten oder mediterranen Antipasti.29,90 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Djeco Rollenspiel Apéro Mia & LéoDer Aperitif ist angerichtet. In dieser attraktiven Holzbox finden Sie alles, was für einen festlichen Aperitif erforderlich ist: ein herausnehmbares Tablett, eine Schale für Chips, zwei dekorierte Cocktailgläser, drei Häppchen und eine Karaffe. Damit ist der gastronomische Spielspass garantiert.29,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Ist das Rosmarin? - Ist das Rosmarin?
Ja, das ist Rosmarin. Rosmarin hat lange, schmale Blätter und einen intensiven Duft. Es wird oft in der mediterranen Küche verwendet, um Gerichten einen aromatischen Geschmack zu verleihen. **
Top-Angebote
Produkte zum Begriff Apéro-Sticks---Rosmarin:
-
3er-Probierpaket »Apéro-Alternative France«Alkoholfrei anstoßen Wer sagt, dass prickelnd und aromatisch nur mit Alkohol geht? Dieses Probierpaket bringt Ihnen die perfekte Basis für einen erfrischenden, alkoholfreien Spritz – ideal für gemeinsame Stunden mit Familie und Freunden. Der elegante Doppio Passo Alternativa Sparkling begeistert mit seinem charmanten Prickeln und Noten von grünem Apfel und Zitrusfrüchten. Perfekt ergänzt wird er durch den POLLY »French« Aperitif , gleich zweimal enthalten, der mit seiner fruchtigen Bitterkeit und Nuancen von Orangen und Kräutern an die Leichtigkeit eines Sommerabends erinnert. Gemeinsam ergeben sie eine harmonische Spritz-Alternative, die auch optisch überzeugt. Das Paket eignet sich für Anlässe wie gemütliche Brunches, entspannte Gartenpartys oder festliche Aperitif-Runden. Servieren Sie den alkoholfreien Spritz auf Eis, garniert mit einer Orangenscheibe, und begleiten Sie ihn mit Canapés, leichten Salaten oder mediterranen Antipasti.29,90 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Apéro-Sticks---Rosmarin
-
Djeco Rollenspiel Apéro Mia & LéoDer Aperitif ist angerichtet. In dieser attraktiven Holzbox finden Sie alles, was für einen festlichen Aperitif erforderlich ist: ein herausnehmbares Tablett, eine Schale für Chips, zwei dekorierte Cocktailgläser, drei Häppchen und eine Karaffe. Damit ist der gastronomische Spielspass garantiert.29,07 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
3er-Probierpaket »Apéro-Alternative Citrus Spritz«Alkoholfreie Genussmomente Wer sagt, dass prickelnder Genuss immer Alkohol braucht? Mit diesem Probierpaket schaffen Sie stilvolle Genussmomente, die jedem Anlass gerecht werden. Der Doppio Passo Alternativa Sparkling überzeugt als alkoholfreier Schaumwein mit seiner spritzigen Eleganz und saftigen Aromen von grünem Apfel und Zitrusfrüchten. Kombiniert mit dem POLLY »Citrus« Aperitif, der gleich zweimal enthalten ist, entsteht die perfekte Basis für einen frischen Spritz: fruchtig-herbe Noten von Grapefruit und Orange, ergänzt durch eine subtile Kräuterwürze, sorgen für ein außergewöhnliches Geschmackserlebnis. Gemeinsam bilden sie eine harmonische Alternative, die keinerlei Kompromisse eingeht. Ideal für gesellige Abende, entspannte Brunches oder festliche Empfänge – einfach auf Eis, mit Mineralwasser und einer Scheibe Zitrusfrucht servieren. Als Begleitung empfehlen sich mediterrane Antipasti, leichte Salate oder knusprige Bruschetta.29,90 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
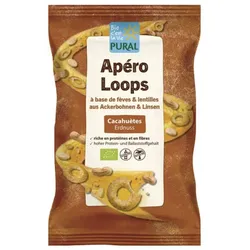
Pural Apéro Loops Chips Ackerbohne & Linse bioKnusprig, proteinreich, ballaststoffreich und einfach lecker – unsere Apéro Loops mit feinem Erdnussgeschmack sind die Alternative zu klassischen Flips. Sie überzeugen mit dem vertrauten, herzhaften Geschmack, den viele kennen und lieben, kommen dabei aber in einer besonderen Loop-Form und auf Basis von Ackerbohnen und Linsen statt Mais. Die Kombination aus Ackerbohnen und Linsen liefert wertvolle pflanzliche Proteine und Ballaststoffe und macht die Apéro Loops zu einem modernen Snack für bewusste Genussmomente. Gleichzeitig tragen Hülsenfrüchte auf natürliche Weise zur Bodengesundheit bei, da sie Stickstoff aus der Luft binden und den Boden natürlich bereichern können – ein Vorteil für eine Landwirtschaft. Zudem sind unsere Apéro Loops von Natur aus glutenfrei. Ob als knuspriger Snack zum Aperitif, zum Teilen mit Familie und Freunden oder für kleine Genussmomente zwischendurch – die Apéro Loops passen zu jeder Gelegenheit.1,89 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Ist das Rosmarin? - Ist das Rosmarin?
Ja, das ist Rosmarin. Rosmarin hat lange, schmale Blätter und einen intensiven Duft. Es wird oft in der mediterranen Küche verwendet, um Gerichten einen aromatischen Geschmack zu verleihen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.