Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Arendt
Top-Angebote
Produkte zum Begriff Arendt:
-
Naturgeschenke, Ratgeber von Helena ArendtDie Natur hält jede Menge Dinge bereit, die sich zu Geschenken gestalten lassen: Pflanzen, Samen, Hölzer, Erde, Steine. Für Kinder ab 5 Jahren und die ganze Familie! Du willst etwas verschenken? Dann schau in der Natur! Sie hält jede Menge schöne Geschenke bereit! - Zum Beispiel Pflanzen: Was hältst du von kandierten Blütenblättern oder einer leuchtend roten Geranientinte zum Schreiben? Oder möchtest du lieber aus Gras ein Tischset flechten oder aus weichem Moos einen urigen Bären formen? - Zum Beispiel Samen: Hast du schon einmal aus Bohnen bunte Ketten kreiert oder Samenkapseln zu faszinierenden Windlichtern verwandelt? - Zum Beispiel Hölzer: Wie wäre es mit einem einzigartigen Bilderrahmen aus Ästen und Zweigen? - Zum Beispiel Erde: Hast du schon aus Lehm kleine Figuren oder Schälchen geformt? - Zum Beispiel Steine: Wie wäre es mit bunt angemalten Kieselsteinen für ein spannendes Brettspiel oder der Verwandlung eines Steins in ein Kunstwerk? Und das Beste ist: Bis auf ein paar wenige Hilfsmittel aus dem Laden findest du alle Naturgeschenke gratis im Garten, am See, im Wald oder auf dem Feld!.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was sagt Hannah Arendt dazu?
Hannah Arendt war eine politische Theoretikerin, die sich intensiv mit Themen wie Macht, Politik und Totalitarismus auseinandersetzte. Sie betonte die Bedeutung des politischen Handelns und des öffentlichen Raums für die Freiheit und Autonomie des Individuums. Arendt warnte vor der Gefahr der Entfremdung und Vereinzelung in modernen Gesellschaften und plädierte für eine aktive Teilnahme am politischen Geschehen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Arendt:
-
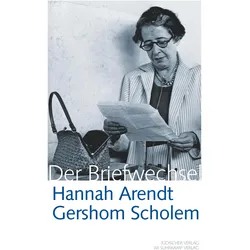
Hannah Arendt / Gershom Scholem - Der Briefwechsel, Biografien von Hannah ArendtDer Briefwechsel zwischen Hannah Arendt und Gershom Scholem ist ein bedeutendes Dokument, das die intellektuelle Auseinandersetzung zweier herausragender Denker des 20. Jahrhunderts beleuchtet. In einer Zeit, in der das europäische Judentum vor enormen Herausforderungen steht, reflektieren die beiden über die Auswirkungen der Shoah und die Verantwortung der jüdischen Gemeinschaft. Ihre Korrespondenz, die in den frühen Nachkriegsjahren beginnt, ist nicht nur ein Dialog über persönliche und politische Themen, sondern auch eine tiefgehende Erörterung von Identität und Erinnerung. Die Briefe sind durchdrungen von einem gemeinsamen Engagement für das Werk des verstorbenen Walter Benjamin und bieten Einblicke in die Gedankenwelt beider Autor:innen. Darüber hinaus werden bislang unveröffentlichte Berichte von Arendt über ihre Reisen nach Deutschland in den Jahren 1949/50 präsentiert, die das Verständnis der damaligen Zeit erweitern. Diese Sammlung ist ein unverzichtbares Werk für alle, die sich mit jüdischer Geschichte und Philosophie auseinandersetzen möchten.58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Arendt
-
Naturgeschenke, Ratgeber von Helena ArendtDie Natur hält jede Menge Dinge bereit, die sich zu Geschenken gestalten lassen: Pflanzen, Samen, Hölzer, Erde, Steine. Für Kinder ab 5 Jahren und die ganze Familie! Du willst etwas verschenken? Dann schau in der Natur! Sie hält jede Menge schöne Geschenke bereit! - Zum Beispiel Pflanzen: Was hältst du von kandierten Blütenblättern oder einer leuchtend roten Geranientinte zum Schreiben? Oder möchtest du lieber aus Gras ein Tischset flechten oder aus weichem Moos einen urigen Bären formen? - Zum Beispiel Samen: Hast du schon einmal aus Bohnen bunte Ketten kreiert oder Samenkapseln zu faszinierenden Windlichtern verwandelt? - Zum Beispiel Hölzer: Wie wäre es mit einem einzigartigen Bilderrahmen aus Ästen und Zweigen? - Zum Beispiel Erde: Hast du schon aus Lehm kleine Figuren oder Schälchen geformt? - Zum Beispiel Steine: Wie wäre es mit bunt angemalten Kieselsteinen für ein spannendes Brettspiel oder der Verwandlung eines Steins in ein Kunstwerk? Und das Beste ist: Bis auf ein paar wenige Hilfsmittel aus dem Laden findest du alle Naturgeschenke gratis im Garten, am See, im Wald oder auf dem Feld!.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Denktagebuch, Fachbücher von Hannah ArendtDas "Denktagebuch" von Hannah Arendt ist ein einzigartiges Werk, das weit über die Grenzen eines herkömmlichen Tagebuchs hinausgeht. Begonnen im Sommer 1950, bietet es einen tiefen Einblick in die Denkprozesse der Autorin, die sich mit den Herausforderungen ihrer Zeit auseinandersetzt. In den 28 vollständig erhaltenen Heften finden sich nicht nur persönliche Aufzeichnungen, sondern auch philosophische und politische Reflexionen, die Arendts lebenslanges Streben widerspiegeln, die komplexe Realität des 20. Jahrhunderts zu verstehen. Die Leserinnen und Leser werden eingeladen, Arendts Methode zu entdecken, die Tradition des Abendlandes von Platon bis Heidegger zu hinterfragen. Dieses Buch ist nicht nur ein Dokument ihrer Gedanken, sondern auch ein wertvoller Beitrag zur Philosophie und politischen Theorie, der zum Nachdenken anregt und zum Dialog einlädt.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.62,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sagt Hannah Arendt dazu?
Hannah Arendt war eine politische Theoretikerin, die sich intensiv mit Themen wie Macht, Politik und Totalitarismus auseinandersetzte. Sie betonte die Bedeutung des politischen Handelns und des öffentlichen Raums für die Freiheit und Autonomie des Individuums. Arendt warnte vor der Gefahr der Entfremdung und Vereinzelung in modernen Gesellschaften und plädierte für eine aktive Teilnahme am politischen Geschehen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.