Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Axing-SPU-916-06-SAT
Top-Angebote
Produkte zum Begriff Axing-SPU-916-06-SAT:
-
Axing SPU 512-05 SAT Multischalter Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 12 Quad-LNB-tauglich SPU 512-05 AxingAxing SPU 512-05. Anzahl der Eingänge: 5 Eingänge, Anzahl der Ausgänge: 12 Ausgänge, Eingangsfrequenzbereich (Satellit): 950 - 2400 MHz. Eingangsspannung: 90 - 250 V, Eingangsfrequenz: 47 - 63 Hz, Ausgangsspannung: 90 dB?V. Breite: 355 mm, Tiefe: 50 mm, Höhe: 125 mm144,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axing SPU 41-02 DiSEqC-Schalter 4 (4 SAT/0 terrestrisch) 1Der SPU 41-02 ist ein 4 in 1 Umschalter, mit dem zwischen vier SAT-Antennen umgeschaltet werden kann. Dadurch können die Programme mehrerer Satelliten über einen SAT-Receiver empfangen werden.16,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
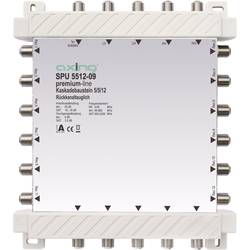
Axing SPU 5512-09 SAT Multischalter Kaskade Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 12zur Erweiterung z. B. der Polaritätsumschalter SPU 54-0x bis 516-0x um 6, 12 oder 18 Teilnehmer. Mit den Kaskadebausteinen können 4 SAT-ZF-Polarisationsebenen inklusive terrestrischer Signale (z.B. UKW-Radio) auf mehrere SAT-Receiver verteilt werden. SPU 556-09 = 6 Receiver, SPU 558-09 = 8 Receiver, SPU 5512-09 = 12 Receiver und SPU 5518-09 = 18 Receiver. Für ein Kaskadesystem mit den Kaskadebausteinen SPU 556-09, SPU 558-09, SPU 5512-09 oder SPU 5518-09 benötigen Sie einen der Polaritätsumschalter SPU 56-09, 510-09 oder 516-09. Beachten Sie bei der Inbetriebnahme des Polaritätsumschalters dessen Betriebsanleitung. Verbinden Sie die Ausgänge der Polaritätsumschalter mit den Eingängen der Kaskadebausteine. Verwenden Sie F/F-Quickfix-Adapter (nicht im Lieferumfang enthalten), damit können Sie die Geräte einfach aufeinander stecken. Wenn Sie mehrere Kaskadebausteine verwenden, schließen Sie die Ausgänge des Kaskadebausteins an den Eingängen eines weiteren Kaskadebausteins an usw. Hinweis: Abhängig vom Anlagenaufbau (Pegelverlusten), sind beim Einsatz mehrerer Kaskadebausteine weitere Polaritätsumschalter zur Verstärkung der Durchgangssignale nötig. Schließen Sie die Ausgänge des letzten Kaskadebausteins mit den beim Polaritätsumschalter beiliegenden Abschlusswiderständen ab. Verbinden Sie die seitlichen Teilnehmerausgänge mit den Antennensteckdosen. Verwenden Sie für alle HF-Verbindungen hochgeschirmte Koaxialkabel mit F-Anschlusssteckern.149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist 916?
Was ist 916? 916 ist eine dreistellige Zahl, die zwischen 915 und 917 liegt. In der Mathematik könnte es sich um eine Zahl in einem bestimmten Bereich handeln, die eine spezifische Bedeutung hat. Es könnte auch eine Postleitzahl, eine Flugnummer, eine Produktnummer oder eine andere Art von Kennung sein. Um genau zu wissen, was 916 ist, müsste mehr Kontext gegeben werden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Axing-SPU-916-06-SAT:
-
Axing SPU916-06 Multischalter Stand-Alone/Kaskadenbaustein, 9 in 16, basic-line SPU91606 SPU 916-06Multischalter Stand-Alone/Kaskadenbaustein, 9 in 16, basic-line, Für bis zu 16 Teilnehmer, Teilnehmeranschlüsse SAT aktiv, terrestrisch passiv, Breitbandig rückkanaltauglich (EoC geeignet bis 204 MHz), Stromversorgung über ext. Netzteil SZU 99-06 (nicht im Lieferumfang enthalten) oder über die SAT-ZF-Stammleitungen, Kaskadierbar, Kaskadeausgänge müssen mit DC-entkoppelten 75 Ohm Abschlusswiderständen abgeschlossen werden (z. B. CFA 11-00, nicht im Lieferumfang enthalten).256,39 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Axing SPU 512-05 (Multischalter), SAT ZubehörDer Axing SPU 512-05 ist ein leistungsstarker Multischalter, der für die Verteilung von Satelliten- und terrestrischen Signalen konzipiert ist. Mit fünf Eingängen, darunter vier für Satelliten und einem für terrestrische Signale, ermöglicht dieser Multischalter die gleichzeitige Versorgung von bis zu zwölf Teilnehmern. Er ist ideal für den Einsatz in Wohnanlagen oder grösseren Installationen, wo eine zuverlässige Signalverteilung erforderlich ist. Der SPU 512-05 unterstützt eine Frequenz von 950 bis 2400 MHz für Satellitensignale und 85 bis 862 MHz für terrestrische Signale, was ihn zu einer vielseitigen Lösung für verschiedene Empfangsbedürfnisse macht. Der Multischalter ist mit einem Schaltnetzteil ausgestattet, das eine stabile Energieversorgung gewährleistet, und bietet eine hohe Entkopplung von über 30 dB, um Interferenzen zu minimieren. Das robuste Metallgehäuse sorgt für Langlebigkeit und Zuverlässigkeit im Betrieb. - Rückkanaltauglich für digitale Übertragungen - Eingangsfrequenzbereich für Satellit: 950 - 2400 MHz - Eingangsfrequenzbereich für terrestrisch: 85 - 862 MHz - Erdungsanschluss über Klemmleiste für zusätzliche Sicherheit - IP20 Schutzart, geeignet für Innenanwendungen.137,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axing SPU 512-05 SAT Multischalter Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 12 Quad-LNB-tauglich SPU 512-05 AxingAxing SPU 512-05. Anzahl der Eingänge: 5 Eingänge, Anzahl der Ausgänge: 12 Ausgänge, Eingangsfrequenzbereich (Satellit): 950 - 2400 MHz. Eingangsspannung: 90 - 250 V, Eingangsfrequenz: 47 - 63 Hz, Ausgangsspannung: 90 dB?V. Breite: 355 mm, Tiefe: 50 mm, Höhe: 125 mm144,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Axing-SPU-916-06-SAT
-
Axing SPU 41-02 DiSEqC-Schalter 4 (4 SAT/0 terrestrisch) 1Der SPU 41-02 ist ein 4 in 1 Umschalter, mit dem zwischen vier SAT-Antennen umgeschaltet werden kann. Dadurch können die Programme mehrerer Satelliten über einen SAT-Receiver empfangen werden.16,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Axing SPU 5512-09 SAT Multischalter Kaskade Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 12zur Erweiterung z. B. der Polaritätsumschalter SPU 54-0x bis 516-0x um 6, 12 oder 18 Teilnehmer. Mit den Kaskadebausteinen können 4 SAT-ZF-Polarisationsebenen inklusive terrestrischer Signale (z.B. UKW-Radio) auf mehrere SAT-Receiver verteilt werden. SPU 556-09 = 6 Receiver, SPU 558-09 = 8 Receiver, SPU 5512-09 = 12 Receiver und SPU 5518-09 = 18 Receiver. Für ein Kaskadesystem mit den Kaskadebausteinen SPU 556-09, SPU 558-09, SPU 5512-09 oder SPU 5518-09 benötigen Sie einen der Polaritätsumschalter SPU 56-09, 510-09 oder 516-09. Beachten Sie bei der Inbetriebnahme des Polaritätsumschalters dessen Betriebsanleitung. Verbinden Sie die Ausgänge der Polaritätsumschalter mit den Eingängen der Kaskadebausteine. Verwenden Sie F/F-Quickfix-Adapter (nicht im Lieferumfang enthalten), damit können Sie die Geräte einfach aufeinander stecken. Wenn Sie mehrere Kaskadebausteine verwenden, schließen Sie die Ausgänge des Kaskadebausteins an den Eingängen eines weiteren Kaskadebausteins an usw. Hinweis: Abhängig vom Anlagenaufbau (Pegelverlusten), sind beim Einsatz mehrerer Kaskadebausteine weitere Polaritätsumschalter zur Verstärkung der Durchgangssignale nötig. Schließen Sie die Ausgänge des letzten Kaskadebausteins mit den beim Polaritätsumschalter beiliegenden Abschlusswiderständen ab. Verbinden Sie die seitlichen Teilnehmerausgänge mit den Antennensteckdosen. Verwenden Sie für alle HF-Verbindungen hochgeschirmte Koaxialkabel mit F-Anschlusssteckern.149,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axing SPU916-09S Multischalter Stand-Alone/Kaskadenbaustein, 9 in 16, premium-line SPU91609S SPU 916-09SMultischalter Stand-Alone/Kaskadenbaustein, 9 in 16, premium-line, Für bis zu 16 Teilnehmer, SAT aktiv, CATV-Zweig aktiv schaltbar und einstellbar, Breitbandig rückkanaltauglich bei passivem CATV-Zweig (geeignet für EoC bis 204 MHz), Bei passivem CATV-Zweig Receiver-gespeist ? kein Netzteil nötig, Bei aktivem CATV-Zweig Stromversorgung über ext. Netzteil SZU 99-09S (nicht im Lieferumfang enthalten) oder über die SAT-ZF-Stammleitungen, Zeitgemäße Standby- und Energiesparfunktionalitäten (z. B. nur der benötigte LNB wird versorgt), USB-C-Anschluss für externes Netzteil, Kaskadierbar (nicht verwendete Kaskadeausgänge müssen mit DC-entkoppelten 75 Ohm Abschlusswiderständen abgeschlossen werden (z. B. CFA 11-00, nicht im Lieferumfang enthalten))297,09 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
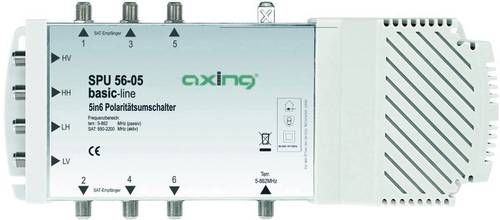
Axing SPU 56-05 SAT Multischalter Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 6 Quad-LNB-tauglichAxing SPU 56-05 SAT Multischalter Eingänge (Multischalter): 5 (4 SAT/1 terrestrisch) Teilnehmer-Anzahl: 6 Quad-LNB-tauglich85,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist 916?
Was ist 916? 916 ist eine dreistellige Zahl, die zwischen 915 und 917 liegt. In der Mathematik könnte es sich um eine Zahl in einem bestimmten Bereich handeln, die eine spezifische Bedeutung hat. Es könnte auch eine Postleitzahl, eine Flugnummer, eine Produktnummer oder eine andere Art von Kennung sein. Um genau zu wissen, was 916 ist, müsste mehr Kontext gegeben werden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.