Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Axt
Top-Angebote
Produkte zum Begriff Axt:
-
Siena Garden, Axt + Beil, AxtDie Universalaxt von Siena Garden ist ein hochwertiges Werkzeug, das für präzise und kraftvolle Holzarbeiten konzipiert wurde. Mit einem robusten Kopf aus Stahl und einem ergonomisch gestalteten Griff aus FSC®-zertifiziertem Eschenholz bietet diese Axt sowohl Langlebigkeit als auch Benutzerfreundlichkeit. Die Schneide ist komplett geschliffen und poliert, was eine effiziente Nutzung ermöglicht. Die 3-fache Sicherheitsverkeilung sorgt für zusätzliche Stabilität und Sicherheit während des Gebrauchs. Der lackierte Werkzeugstiel ist mit einem rutschfesten Spezialgriffende ausgestattet, das einen sicheren Halt gewährleistet. Ein Kunstlederschneidenschutz schützt die Klinge und erhöht die Sicherheit bei der Lagerung. Diese Axt ist ideal für verschiedene Anwendungen, einschliesslich Entasten, Holz hacken und der Vorbereitung von Feuerholz. - Komplett geschliffen und polierte Schneide für effiziente Nutzung - 3-fache Sicherheitsverkeilung für zusätzliche Stabilität - Ergonomischer, rutschfester Spezialgriff für sicheren Halt - FSC®-zertifizierter Eschenholzstiel für nachhaltige Holzernte - Inklusive Kunstlederschneidenschutz für erhöhte Sicherheit.42,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werkmeister, Otto: Die Axt im HausDie Axt im Haus , Ein Handbuch für Geschickte und Ungeschickte , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 20070830, Produktform: Leinen, Autoren: Werkmeister, Otto, Seitenzahl/Blattzahl: 552, Abbildungen: Zahlr. Abbildungen, Keyword: Heimwerken; Ratgeber; Reiseführer, Fachschema: Basteln / Heimwerken~Do it yourself~Heimwerken, Fachkategorie: Haus: Wartung und Instandhaltung, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Handarbeit, Dekoration und Kunsthandwerk, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manuscriptum, Verlag: Manuscriptum, Verlag: Manuscriptum Verlagsbuchhandlung Thomas Hoof e.K., Länge: 248, Breite: 180, Höhe: 40, Gewicht: 1240, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
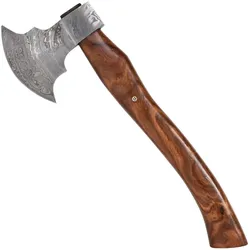
Axt des Zwergs doppelköpfige AxtAxt des Zwergs doppelköpfige Axt aus Holz kombiniert mit robustem 420er Edelstahl. Axt des Zwergs, die große Streitaxt eines kleinen Zwerges. Die Äxte, die von Zwergen geschmiedet werden sind häufig für ihre Handwerkskunst, Stärke und magischen Eigenschaften bekannt. Die doppelköpfige Kampfaxt lässt jedes Sammlerherz höher schlagen. Dekorativ, hochwertig verarbeitet – ideal als Blickfang in Wohnzimmer, Themenszene oder Museumsausstellung. Produktdetails Gesamtlänge: 86 cm Breite Blatt: 29 cm Material Axtblatt: 420er Edelstahl Holzstiel inklusive Wandhalterung Gewicht: ca. 3,1 kg frei ab 18 Jahren » Info zum Altersnachweis79,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
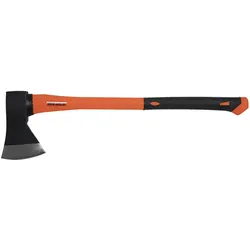
Orit, Axt + Beil, Axt 1400Eigenschaften: Axt mit Fiberglasstiel 1400. Das Beil eignet sich durch seine Form hervorragend für schwere Arbeiten. Der glasfaserverstärkte Kunststoffgriff sorgt für Robustheit und Langlebigkeit. Das Beil verfügt über eine Anti-Haftbeschichtung, die ein einfaches Eindringen in das Holz gewährleistet. Der ergonomische Stiel mit Softkomponenten sorgt für bequemes und sicheres Arbeiten. Der gut ausbalancierte Schwerpunkt, der nahe am Axtkopf liegt, garantiert perfekte Balance und somit eine erhöhte Schlag- und Spaltkraft.64,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Axt:
-
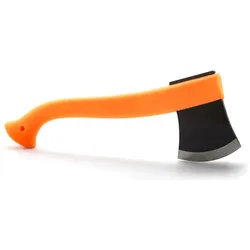
Morakniv, Axt + Beil, Outdoor AxtEs ist Zeit, ein Feuer zu machen - mit der leichtgewichtigen Morakniv Outdoor Axt hacken Sie Holz in Windeseile. Die Klinge der Axt ist aus Borstahl mit einer schwarzen ED-Beschichtung und einer schwarzen Lederschutzhülle. Der Polypropylengriff sorgt für einen festen Griff bei der Arbeit. Gesamtlänge: 33,0 cm Klingenlänge: 11,5 cm Gewicht: 521 g Klingenmaterial: Borstahl Griffmaterial: Polypropylen.72,73 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siena Garden, Axt + Beil, AxtDie Universalaxt von Siena Garden ist ein hochwertiges Werkzeug, das für präzise und kraftvolle Holzarbeiten konzipiert wurde. Mit einem robusten Kopf aus Stahl und einem ergonomisch gestalteten Griff aus FSC®-zertifiziertem Eschenholz bietet diese Axt sowohl Langlebigkeit als auch Benutzerfreundlichkeit. Die Schneide ist komplett geschliffen und poliert, was eine effiziente Nutzung ermöglicht. Die 3-fache Sicherheitsverkeilung sorgt für zusätzliche Stabilität und Sicherheit während des Gebrauchs. Der lackierte Werkzeugstiel ist mit einem rutschfesten Spezialgriffende ausgestattet, das einen sicheren Halt gewährleistet. Ein Kunstlederschneidenschutz schützt die Klinge und erhöht die Sicherheit bei der Lagerung. Diese Axt ist ideal für verschiedene Anwendungen, einschliesslich Entasten, Holz hacken und der Vorbereitung von Feuerholz. - Komplett geschliffen und polierte Schneide für effiziente Nutzung - 3-fache Sicherheitsverkeilung für zusätzliche Stabilität - Ergonomischer, rutschfester Spezialgriff für sicheren Halt - FSC®-zertifizierter Eschenholzstiel für nachhaltige Holzernte - Inklusive Kunstlederschneidenschutz für erhöhte Sicherheit.42,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werkmeister, Otto: Die Axt im HausDie Axt im Haus , Ein Handbuch für Geschickte und Ungeschickte , Lüfterblätter > Motorkühlung , Erscheinungsjahr: 20070830, Produktform: Leinen, Autoren: Werkmeister, Otto, Seitenzahl/Blattzahl: 552, Abbildungen: Zahlr. Abbildungen, Keyword: Heimwerken; Ratgeber; Reiseführer, Fachschema: Basteln / Heimwerken~Do it yourself~Heimwerken, Fachkategorie: Haus: Wartung und Instandhaltung, Warengruppe: HC/Heimwerken/Do it yourself, Fachkategorie: Handarbeit, Dekoration und Kunsthandwerk, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Manuscriptum, Verlag: Manuscriptum, Verlag: Manuscriptum Verlagsbuchhandlung Thomas Hoof e.K., Länge: 248, Breite: 180, Höhe: 40, Gewicht: 1240, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Axt
-
Axt des Zwergs doppelköpfige AxtAxt des Zwergs doppelköpfige Axt aus Holz kombiniert mit robustem 420er Edelstahl. Axt des Zwergs, die große Streitaxt eines kleinen Zwerges. Die Äxte, die von Zwergen geschmiedet werden sind häufig für ihre Handwerkskunst, Stärke und magischen Eigenschaften bekannt. Die doppelköpfige Kampfaxt lässt jedes Sammlerherz höher schlagen. Dekorativ, hochwertig verarbeitet – ideal als Blickfang in Wohnzimmer, Themenszene oder Museumsausstellung. Produktdetails Gesamtlänge: 86 cm Breite Blatt: 29 cm Material Axtblatt: 420er Edelstahl Holzstiel inklusive Wandhalterung Gewicht: ca. 3,1 kg frei ab 18 Jahren » Info zum Altersnachweis79,95 €*Versand: 6,50 €Sichere Weiterleitung zum Anbieter
-
Orit, Axt + Beil, Axt 1400Eigenschaften: Axt mit Fiberglasstiel 1400. Das Beil eignet sich durch seine Form hervorragend für schwere Arbeiten. Der glasfaserverstärkte Kunststoffgriff sorgt für Robustheit und Langlebigkeit. Das Beil verfügt über eine Anti-Haftbeschichtung, die ein einfaches Eindringen in das Holz gewährleistet. Der ergonomische Stiel mit Softkomponenten sorgt für bequemes und sicheres Arbeiten. Der gut ausbalancierte Schwerpunkt, der nahe am Axtkopf liegt, garantiert perfekte Balance und somit eine erhöhte Schlag- und Spaltkraft.64,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fiskars, Axt + Beil, Norden N10 AxtDie Universalaxt Norden N10 von Fiskars steht in der Tradition nordischer Axtmacherkunst und ist ein Universalwerkzeug für einhändigen Gebrauch, zum Hacken und Feuerholz machen auf dem Hof oder für kleinere Bauprojekte rund ums Haus. Der Stiel aus fein gearbeitetem Hickoryholz sieht natürlich aus und fühlt sich auch so an. Dank des FiberComp Schlagschutzes ist er ausserdem praktisch unzerbrechlich. Die Norden N10 wird in Finnland gefertigt und kombiniert Haltbarkeit mit perfekter Gewichtsverteilung, fortschrittlicher Klingengeometrie und einer ultrascharfen Kante, um Höchstleistungen zu erzielen. Die Klinge aus Karbonstahl ist mit einer Gleitbeschichtung versehen, die verhindert, dass die Klinge steckenbleibt. Darüber hinaus schützt sie die Klinge vor Rost und Schmutz.63,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.