Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für BGS-HDI-Injektor-Auszieher
Top-Angebote
Produkte zum Begriff BGS-HDI-Injektor-Auszieher:
-
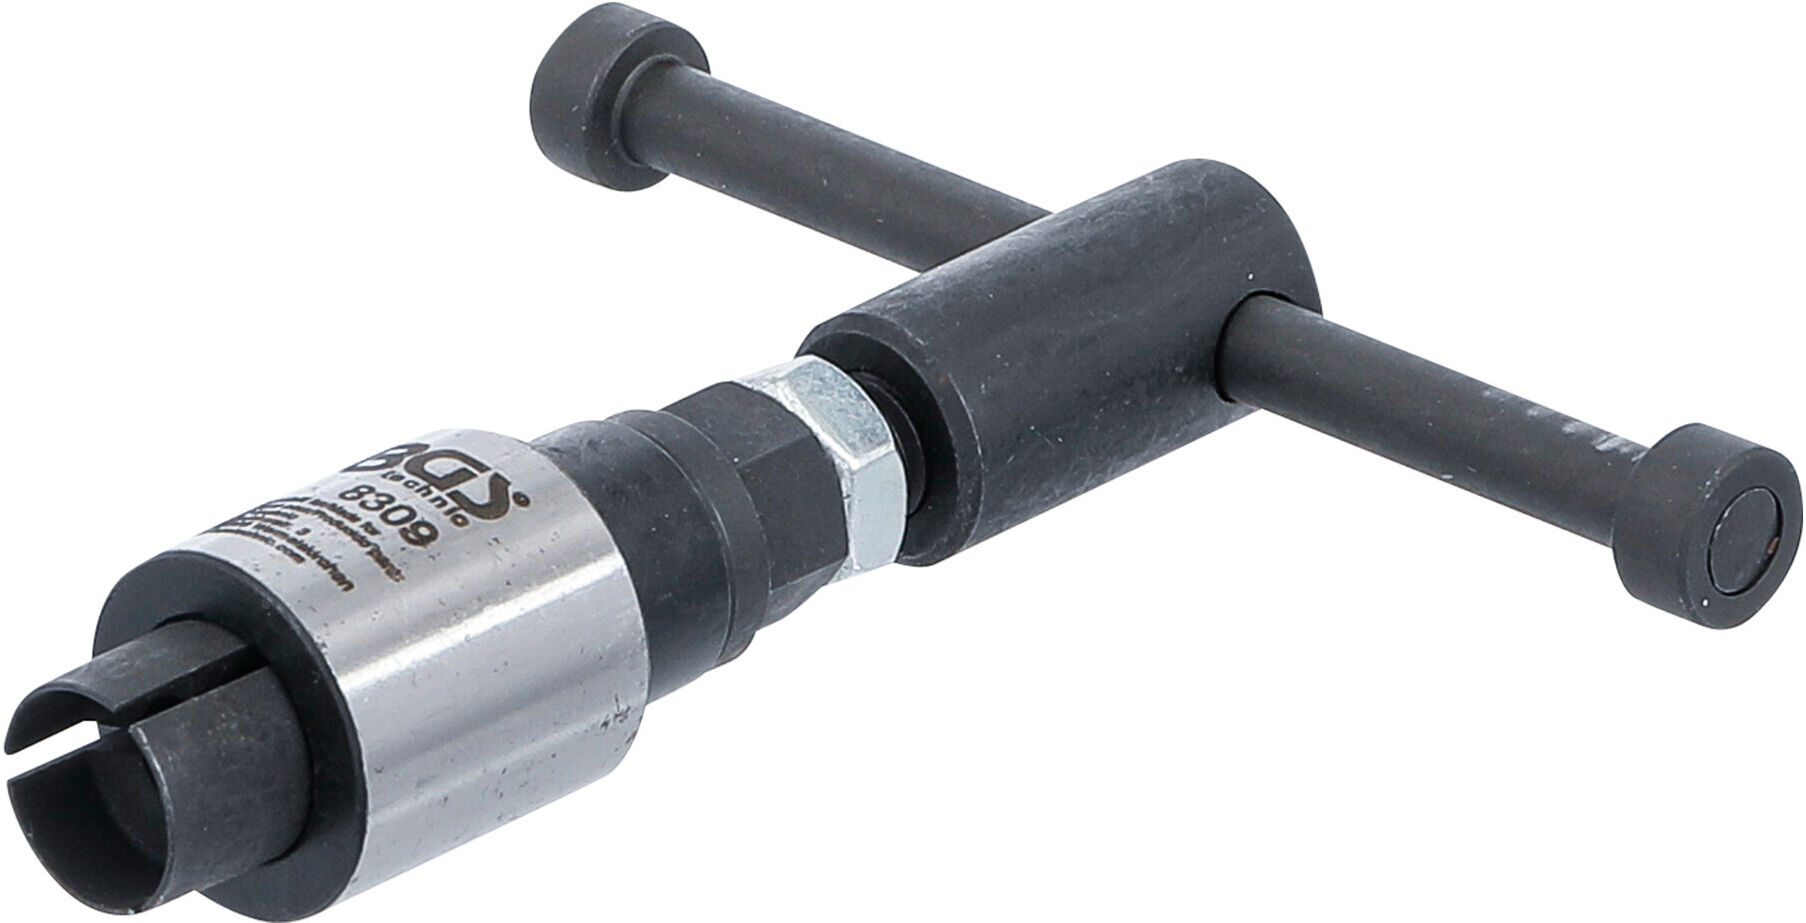
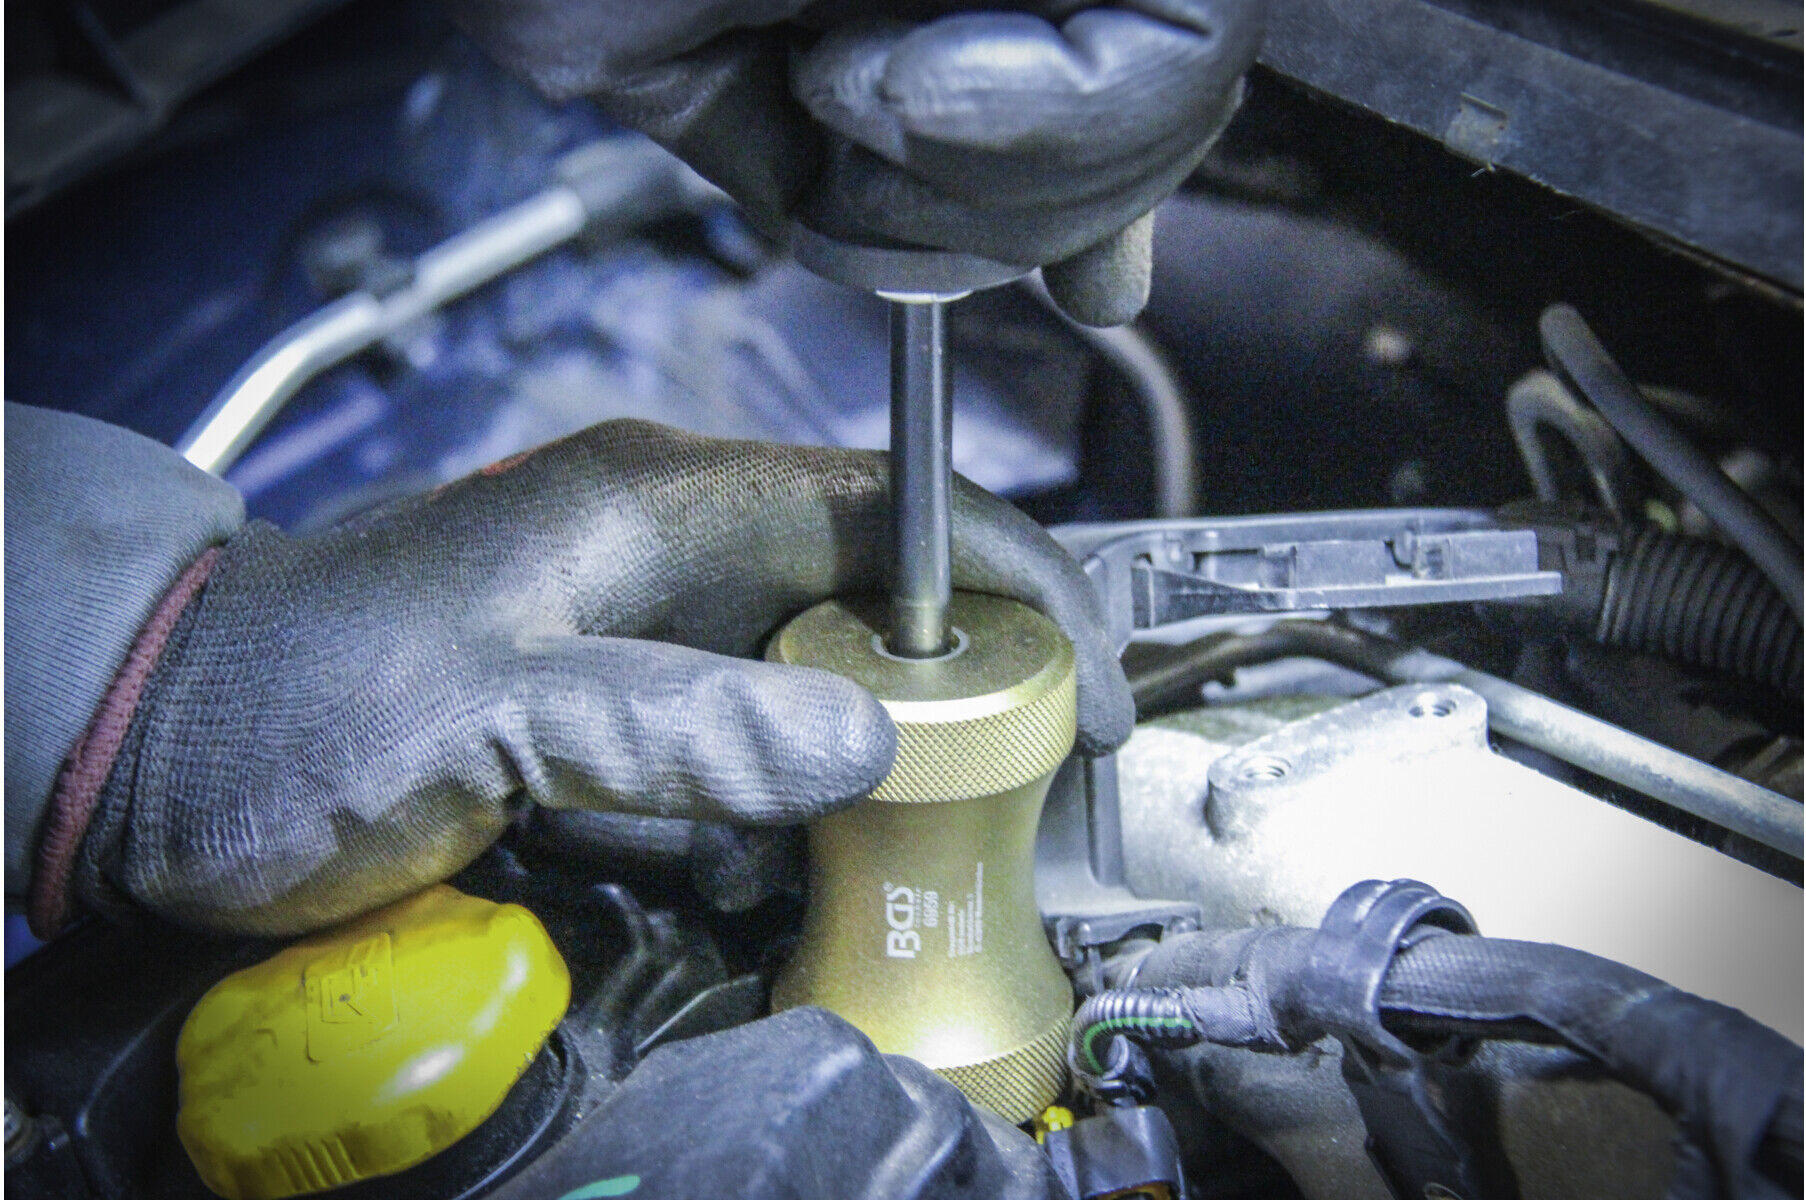
BGS Auszieher für Common-Rail Injektor-Nadeln ; BGS technic (8309)Einleitung Der BGS Auszieher für Common-Rail Injektor-Nadeln ist ein spezialisiertes Werkzeug zum Entfernen von Injektor-Nadeln bei Common-Rail-Systemen. Eigenschaften • 3-Backen-Auszieher für sichere Demontage festsitzender Injektornadeln \n• kein Anbohren der Injektornadel erforderlich \n• geeignet für Injektornadeln, die sich beim Anbohren mitdrehen Anwendung • Ausziehen von Common-Rail Injektor-Nadeln \n• Einsatz in Werkstätten und bei Reparaturarbeiten an Dieselmotoren \n• Geeignet für präzise Demontage von Injektor-Nadeln ohne Beschädigung \n• Verwendung bei Wartung und Instandsetzung von Common-Rail-Systemen (8309)24,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wer hat damals den BGS gegründet?
Der Bundesgrenzschutz (BGS) wurde am 16. März 1951 von der deutschen Bundesregierung gegründet. Er war eine paramilitärische Sicherheitsorganisation, die für den Schutz der deutschen Grenzen zuständig war. Später wurde der BGS in die heutige Bundespolizei überführt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff BGS-HDI-Injektor-Auszieher:
-
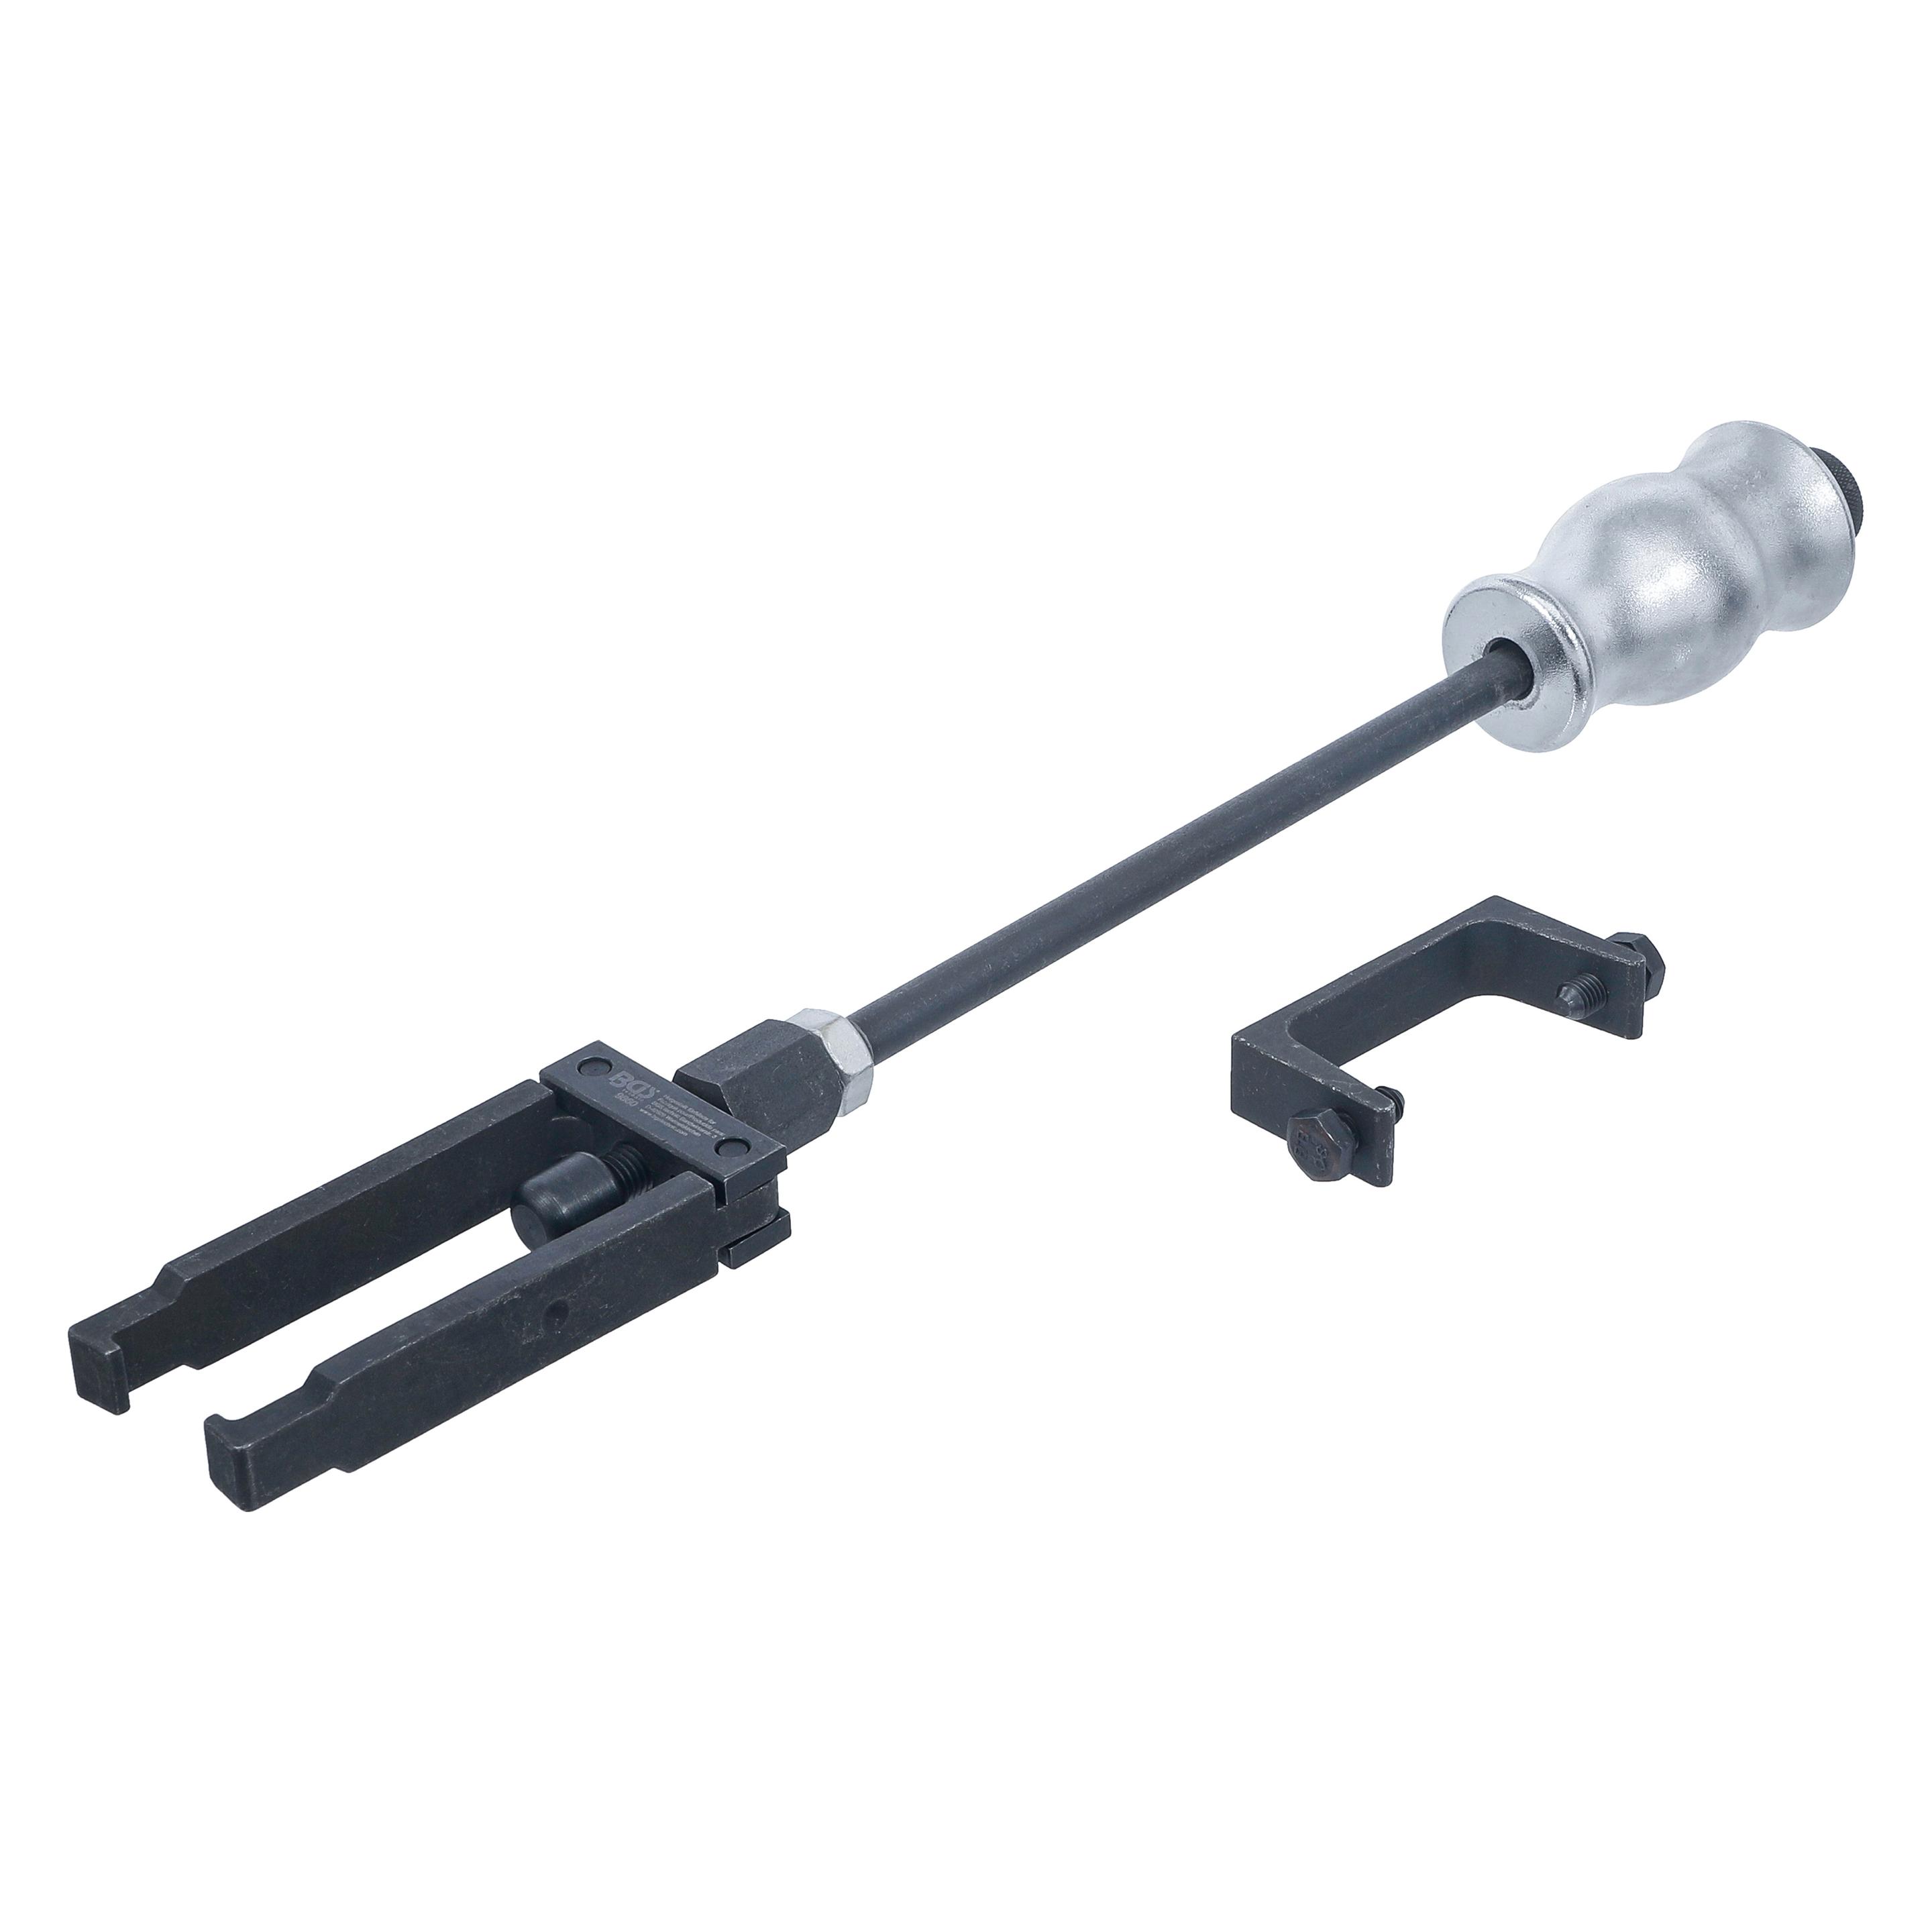
BGS HDI-Injektor-Auszieher - 8349ermöglicht ein Ausziehen von HDI-Injektoren von Bosch und Siemenseine Demontage der Zylinderköpfe ist nicht notwendigpassend für die meisten Fahrzeuge mit PSA 2.0, HDI DW10, DW12 Motoren, auch verbaut bei Toyota, Mazda, Hyundaihohe Zugkraft möglich durch Abstützung auf dem Zylinderkopf2 kugelgelagerte Ausziehspindeln für unterschiedliche Injektor-Innengewinde-Durchmesser2 offene Steckschlüssel-Einsätze zur Demontage der elektrischen EinheitStützbock mit Spindellagerung in starker Ausführung125,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BRILLIANT TOOLS HDI-Injektor-Auszieher-Satz 9tlg. - BT5511809-teiliger Satzhohe Zeit- und Kostenersparniszur Demontage der HDI Injektoren von Bosch und SiemensSparen Sie Zeit und Kosten! Eine Demontage der Zylinderköpfe ist mit diesem Werkzeug nicht notwendig. Durch die Abstützung auf dem Zylinderkopf wird eine sehr hohe Zugkraft ermöglicht, was die Demontage der Injektoren extrem vereinfachtFür HDI Injektoren von Bosch und Siemens geeignet.für Modelle:Citroen Berlingo C4/C5/C6/C8, Evasion,Jumper/Jumpy, Xantia/Xsara, Peugeot Boxer, Expert, Partner, 206, 306/307/308, 406/407, 508, 607, 806/807Motorcodes: DW10ATED4 (RHM), DW10ATED4 / L4 (RHT), DW10JATED4 (RHW), DW12ATED4 / L4 (4HW)Lieferumfang:Spannwelle M17 x 1.0Spannwelle M25 x 1.0Druckmutter mit FührungskragenStützplatteStützstift kurz2 x Stützschrauben langSpezieller Steckschlüssel 1 / 2"29 mm 6-Punkte, SchlitzSpezieller Steckschlüssel 1 / 2"25 mm 6-Punkte, SchlitzUNSERE QUALITÄT: BRILLIANTUNSERE PREISE: SMARTIn jedem Werkzeug steckt mehr als ein viertel Jahrhundert Erfahrungen unserer Experten. Diese kompromisslose Qualität, Profi-Werkzeuge mit höchster Qualität für den harten Arbeitsalltag, ist eines der Erfolgsrezepte für uns. Wir verzichten auf eine große Vertriebsstruktur und extravagante Marketing-Aktivitäten und können Dir die Produkte daher zu einem sensationell günstigen Preis-/Leistungsverhältnis anbieten. Spare bares Geld ohne Deine Qualitätsansprüche herunterzuschrauben!Ein Qualitätswerkzeug powered by KS TOOLS.81,29 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für BGS-HDI-Injektor-Auszieher
-
BGS Auszieher für Common-Rail Injektor-Nadeln ; BGS technic (8309)Einleitung Der BGS Auszieher für Common-Rail Injektor-Nadeln ist ein spezialisiertes Werkzeug zum Entfernen von Injektor-Nadeln bei Common-Rail-Systemen. Eigenschaften • 3-Backen-Auszieher für sichere Demontage festsitzender Injektornadeln \n• kein Anbohren der Injektornadel erforderlich \n• geeignet für Injektornadeln, die sich beim Anbohren mitdrehen Anwendung • Ausziehen von Common-Rail Injektor-Nadeln \n• Einsatz in Werkstätten und bei Reparaturarbeiten an Dieselmotoren \n• Geeignet für präzise Demontage von Injektor-Nadeln ohne Beschädigung \n• Verwendung bei Wartung und Instandsetzung von Common-Rail-Systemen (8309)24,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
BGS Injektor-Dichtring-Auszieher 350 mm - 62630-1speziell entwickelt zum Ausziehen festgebrannter Injektor-Kupfer-Dichtringe aus dem Injektorschachtverhindert Beschädigungen am Zylinderkopfsehr schlank, mit konischer Spitze, Handrad mit Rändelung und Gleithammer27,09 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
BGS Injektor-Dichtring-Auszieher 370 mm schwere Ausführung ; BGS technic (6959)Eigenschaften • Geeignet zum Ausziehen festgebrannter Injektor-Kupfer-Dichtringe aus dem Injektorschacht\n• Universell einsetzbar für BMW, Mercedes-Benz, PSA Modelle\n• Verhindert Beschädigungen am Zylinderkopf\n• Mit 85 mm langer konischer Spitze, austauschbar und 840 g Gleithammer\n• Zum Ausziehen von Injektoren-Dichtringe mit einem Innendurchmesser von 4 - 16 mm\n• Mit ergonomischem Grif (6959)45,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wer hat damals den BGS gegründet?
Der Bundesgrenzschutz (BGS) wurde am 16. März 1951 von der deutschen Bundesregierung gegründet. Er war eine paramilitärische Sicherheitsorganisation, die für den Schutz der deutschen Grenzen zuständig war. Später wurde der BGS in die heutige Bundespolizei überführt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.