Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für BTR-1309330300-E-E-DAT-subway
Top-Angebote
Produkte zum Begriff BTR-1309330300-E-E-DAT-subway:
-
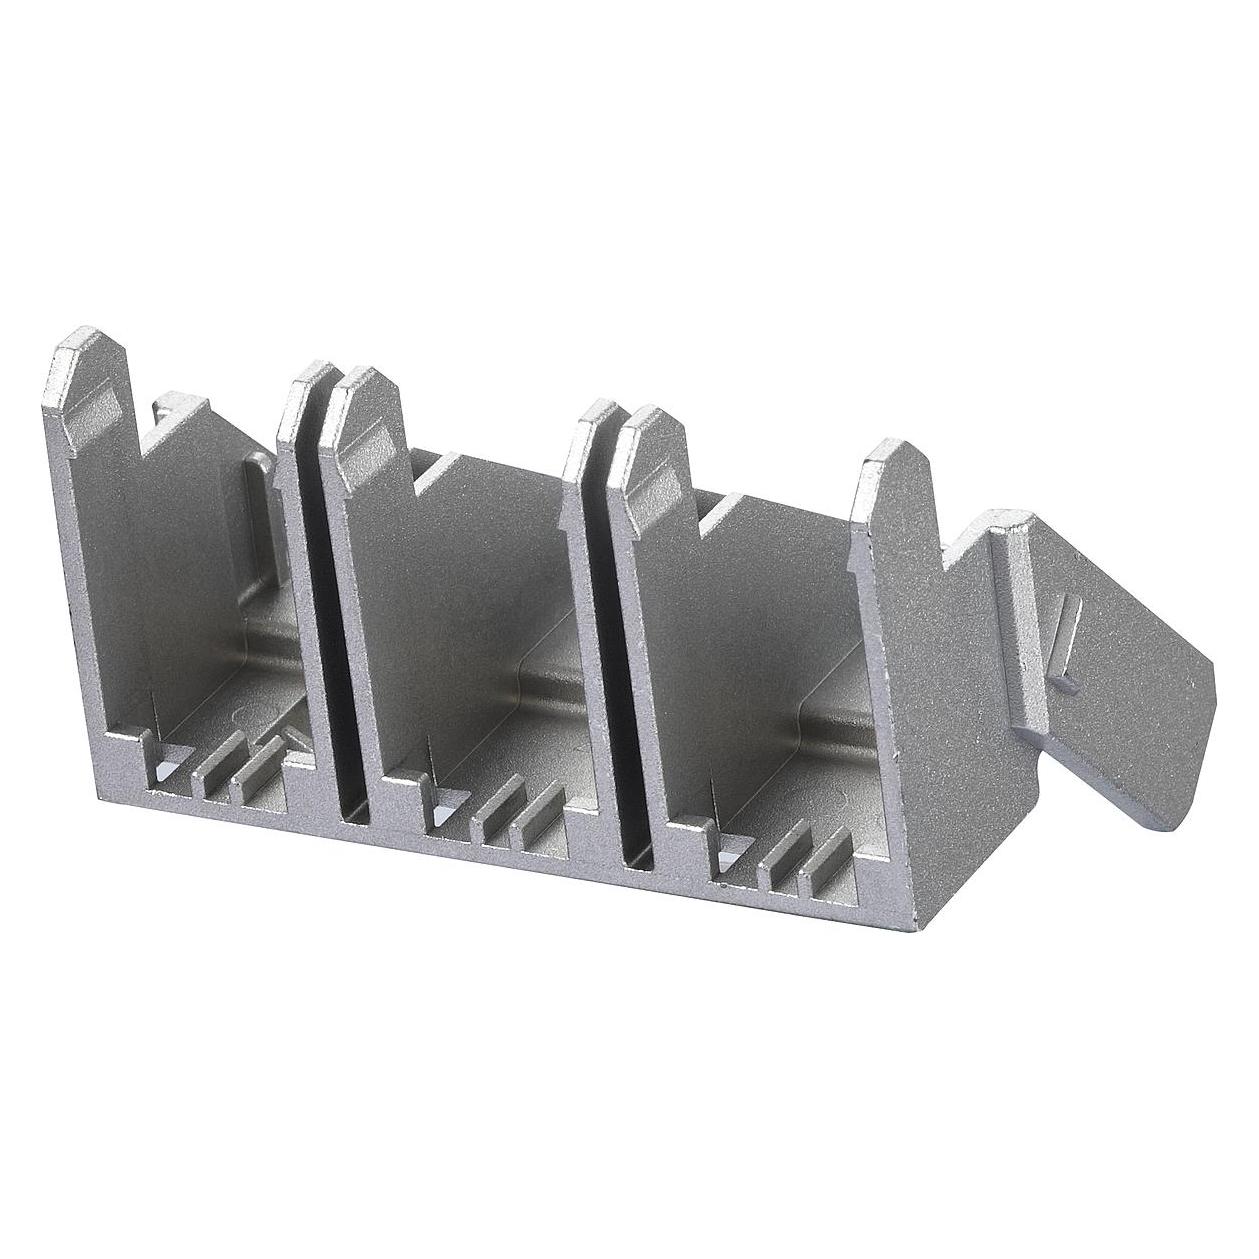
BTR NETCOM Anschlussdose E-DAT modul leer 1309141200-E ; Metz Connect)Eigenschaften • Anschlusseinheit für Einzelmodule in Modulbauform, Steckrichtung des Moduls 45°nach unten geneigt, Zugentlastung am Modul, ohne Abdeckteile, kompatibel zu Design-Zentralstücken von Schalterprogrammen (Achtung 3 Port Zentralstücke derzeit nur von der Firma JUNG erhältlich), Varianten: 1 /3 Port, 2 Port (1309141200-E)4,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
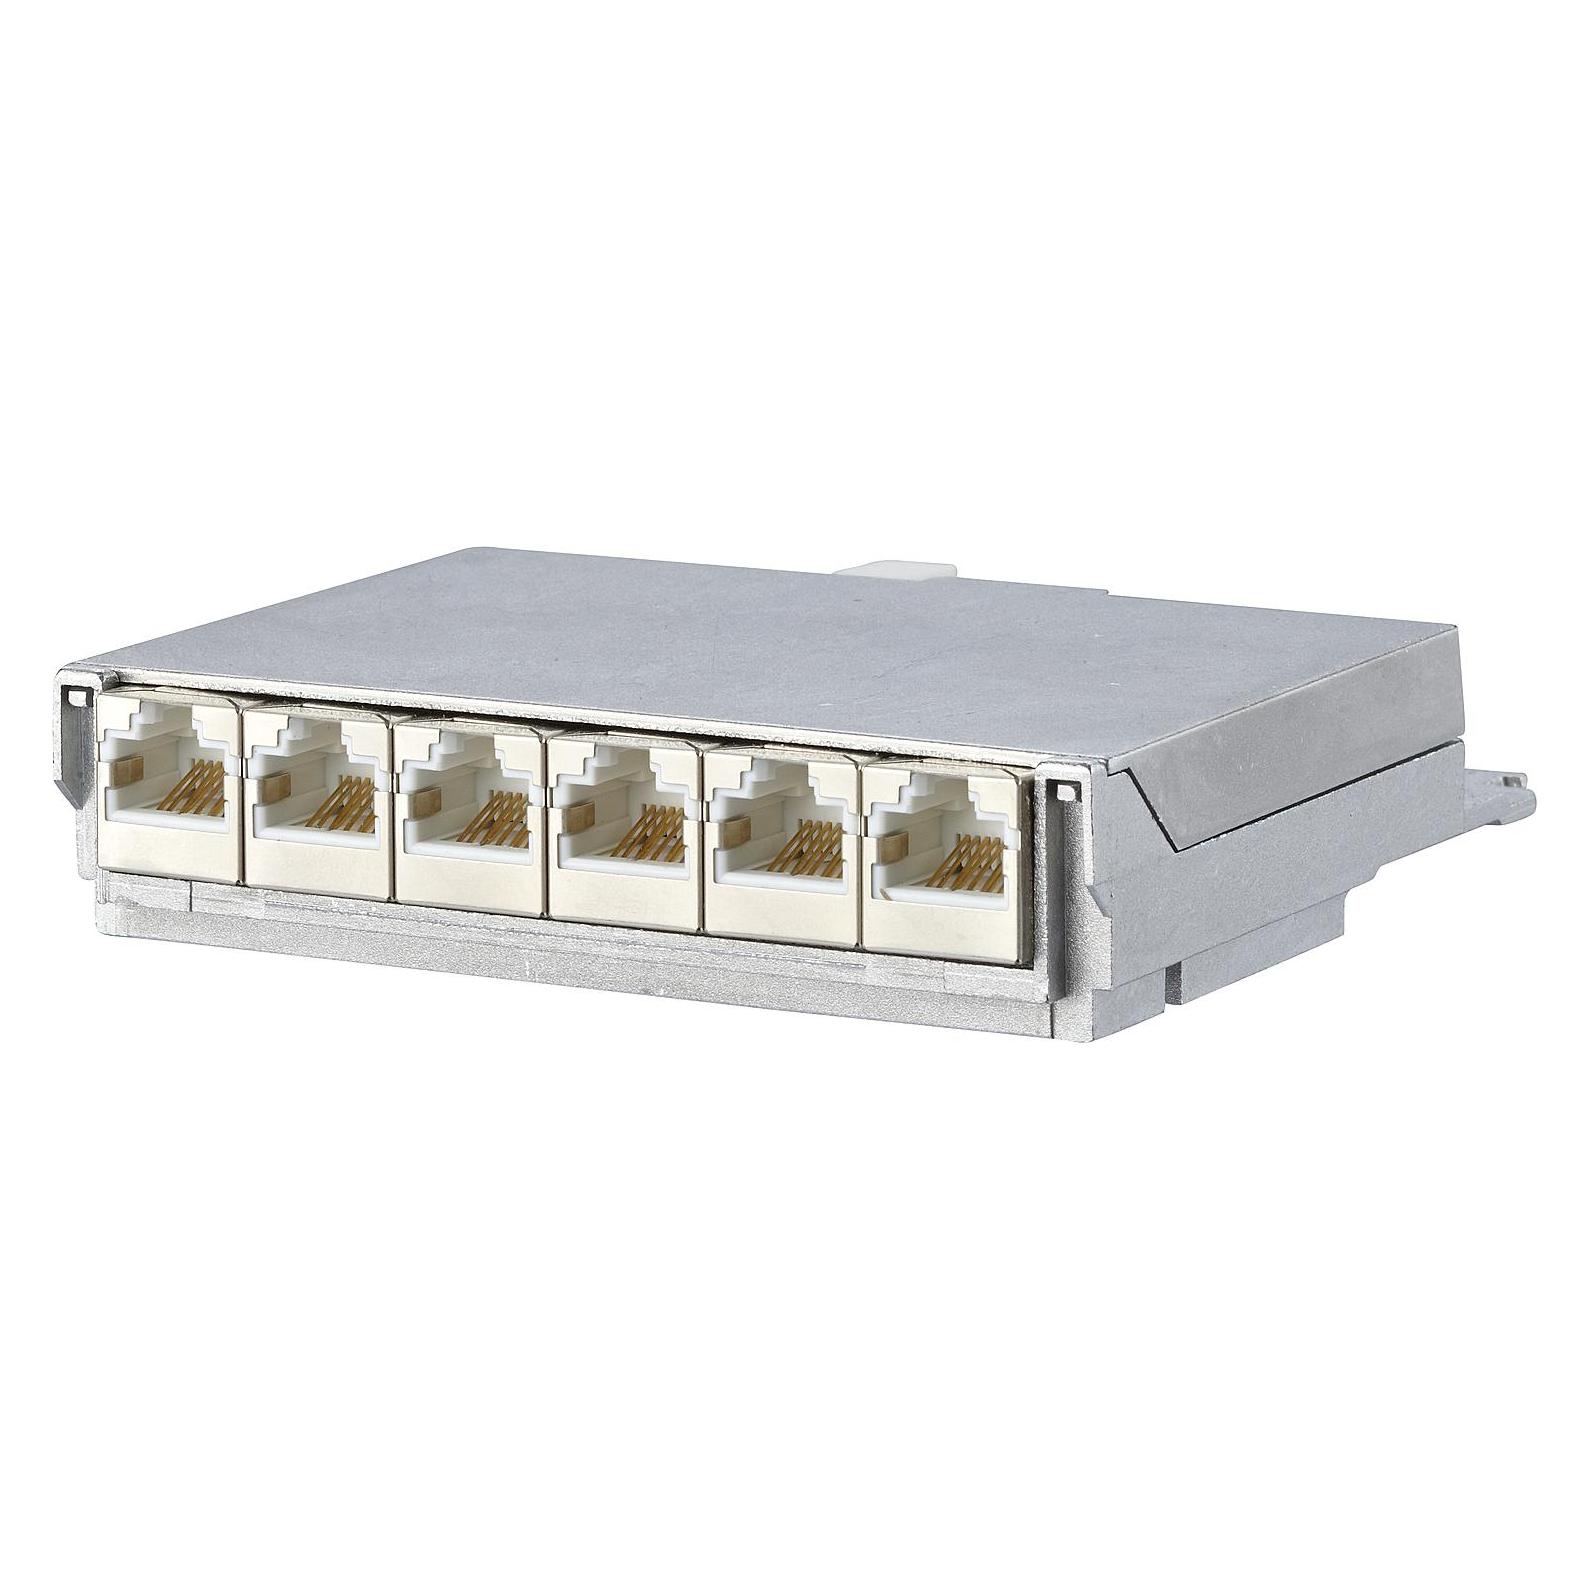
BTR NETCOM Patchfeld E-DAT 24x8 Cat.6A 130920-E ; Metz Connect)Eigenschaften • 19 Zoll 1HE Modulträger mit 24 E-DAT modul Einzelmodulen, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008)\n• Einhaltung der Klasse E, A nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen\n• Kennzeichnung der Adernbelegung T568A oder T568B\n• Modulträgerfront aus silber eloxiertem Aluminium\n• Modulhalter aus Kunststoff mit Staubschutzklappen (weitere Farben als Zubehör erhältlich) nach vorne entnehmbar\n• integrierte Kabelabfangung\n• zusätzliche Zugentlastung möglich\n• Sichtfenster für Beschriftungseinlage\n• Beschriftungsbogen 210 x 297 mm siehe Zubehör\n• Erdungsbolzen M6 x 10 mit Mutter und Zahnscheibe, inkl. 30 cm Erdungskabel\n• alle vollgeschirmten Module mittels Erdungsschiene verbunden (130920-E)217,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff BTR-1309330300-E-E-DAT-subway:
-
BTR NETCOM Anschlussdose E-DAT modul leer 1309141200-E ; Metz Connect)Eigenschaften • Anschlusseinheit für Einzelmodule in Modulbauform, Steckrichtung des Moduls 45°nach unten geneigt, Zugentlastung am Modul, ohne Abdeckteile, kompatibel zu Design-Zentralstücken von Schalterprogrammen (Achtung 3 Port Zentralstücke derzeit nur von der Firma JUNG erhältlich), Varianten: 1 /3 Port, 2 Port (1309141200-E)4,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für BTR-1309330300-E-E-DAT-subway
-
BTR NETCOM Patchfeld E-DAT 24x8 Cat.6A 130920-E ; Metz Connect)Eigenschaften • 19 Zoll 1HE Modulträger mit 24 E-DAT modul Einzelmodulen, Cat.6, A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008)\n• Einhaltung der Klasse E, A nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09\n• getestet: Link bis 500 MHz, für 10 GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus, UPoE und 4PPoE) und HDBaseT geeignet\n• montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen\n• Kennzeichnung der Adernbelegung T568A oder T568B\n• Modulträgerfront aus silber eloxiertem Aluminium\n• Modulhalter aus Kunststoff mit Staubschutzklappen (weitere Farben als Zubehör erhältlich) nach vorne entnehmbar\n• integrierte Kabelabfangung\n• zusätzliche Zugentlastung möglich\n• Sichtfenster für Beschriftungseinlage\n• Beschriftungsbogen 210 x 297 mm siehe Zubehör\n• Erdungsbolzen M6 x 10 mit Mutter und Zahnscheibe, inkl. 30 cm Erdungskabel\n• alle vollgeschirmten Module mittels Erdungsschiene verbunden (130920-E)217,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
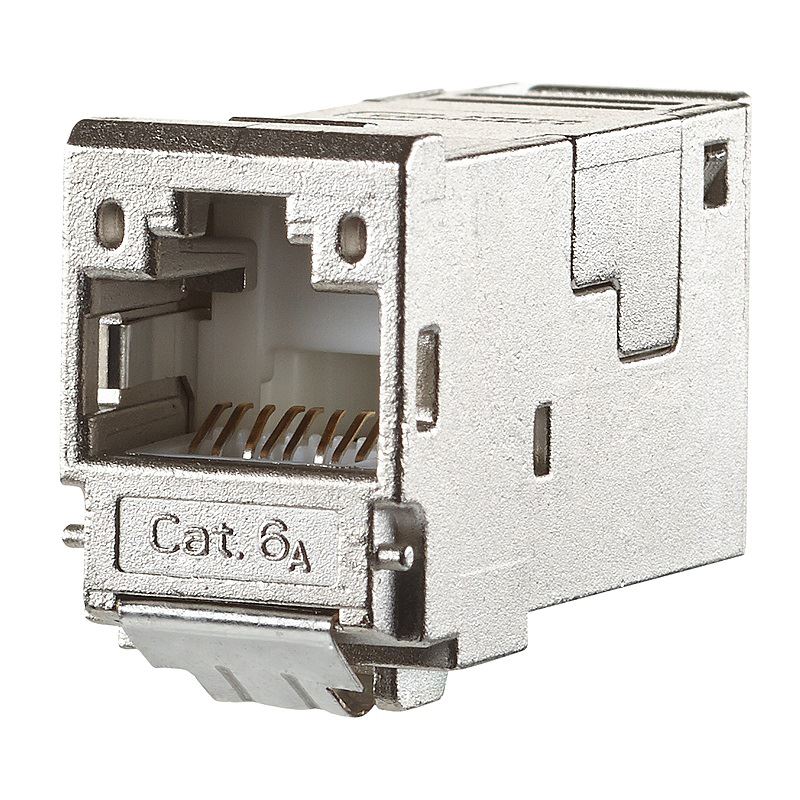
BTR NETCOM REGplus E-DAT modul Kuppl. 180grd 1309A07003-E ; Metz Connect)Eigenschaften • Anschlusseinheit zur Montage auf Tragschiene TH35 nach DIN EN 60715 in Elektroverteilern für Haus- und Industrieinstallation, bestückt mit einer E-DAT modul RJ45 Kupplung, Steckrichtung 45°nach unten geneigt, Einhaltung der Klasse E, A nach ISO/IEC 11801 Ed.2.2:2011-06, DIN EN 50173-1:2011-09, für 10GBit Ethernet (IEEE 802.3an), Remote Powering (PoE, PoE plus und UPoE) und HDBaseT geeignet, die Baubreite von 1TE ermöglicht den Einbau von bis zu 12 REGplus in Standard-Elektroverteiler, bei Einbau als Gerät der Schutzklasse I erfolgt der Potentialausgleich über eine schaltbare integrierte Potentialausgleichsfeder direkt über die Tragschiene, welche über entsprechende Kontaktierungsklemmen am Gebäudepotentialausgleich anzuschließen ist, Varianten: E-DAT modul Kupplung 180°, E-DAT modul Kupplung 90° (1309A07003-E)18,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.