Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für BTR-NETCOM-Patchfeld-modul
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Patchfeld-modul:
-
Metz Connect BTR NETCOM 1509QAJO002C-E Glasfaseranschluss LC, Zubehör NetzwerkMetz Connect LWL-St.LCUPCOS2 A+C 1509QAJO002C-E (VE20) Hersteller: Metz Connect Bezeichnung: LWL-St.LCUPCOS2 A+C 0,25+0,9 Typ: 1509QAJO002C-E (VE20) Ausführung: Stecker (Plug) Geeignet für Faserart: Singlemode Steckverbindertyp: LC APC-Ausführung: nein Anschlussart: Klemmen Werkstoff der Ferrule: Keramik Farbe: blau Faserklasse: OS2 Metz Connect LWL-St.LCUPCOS2 A+C 1509QAJO002C-E (VE20): weitere Details Feldkonfektionierbarer LWL-Stecker für Singlemode-Technik mit Hybrid-Technologie: Brechungsindex-Gel plus Opto-Elast garantieren sehr gute und konstante optische Werte. Kein Polieren, kein Kleben bei der Konfektionierung vor Ort, einfache, leicht zu erlernende, schnelle und kostengünstige Montage in weniger als zwei Minuten. Erhältlich mit den Steckertypen LC und SC für Singlemode (UPC- und APC-Schliff). Steckerbausätze für LWL-Adern mit Ø 0,25 und Ø 0,9 mm, Steckerbausätze für LWL-Kabel mit Ø 2,0 und Ø 3,0 mm. Der Stecker kann bis zu drei Mal konfektioniert werden. Jeder Stecker hat eine Seriennummer, sodass jederzeit eine Rückverfolgbarkeit gegeben ist. Je nach Variante im Lieferumfang enthalten: ein wartungsfreies Trenngerät (Cleaver), das einen schrägen Schnitt liefert, sodass hohe Rückflussdämpfungswerte erreicht werden. Der Cleaver kann bis zu 200 Mal verwendet werden, ein Kabelassemblierungsset für die leichte Montage von Kabeln, ein Faser-Guide zur leichten Einführung der Faser in den Stecker. Einsatzgebiete: für FTTH- und FITH-Anschlüsse, Reparaturen im Feld, in schwer zugänglichen oder räumlich beschränkten Bereichen und zur direkten Montage an Komponenten. Varianten für Adern: 10 Stück ohne Werkzeuge / 20 oder 100 Stück mit Cleaver und Faser-Guide, Varianten für Kabel: 10 Stück ohne Werkzeuge / 20 oder 100 Stück mit Cleaver, Kabelassemblierungsset und Faser-Guide. EAN: 4251394625331.319,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
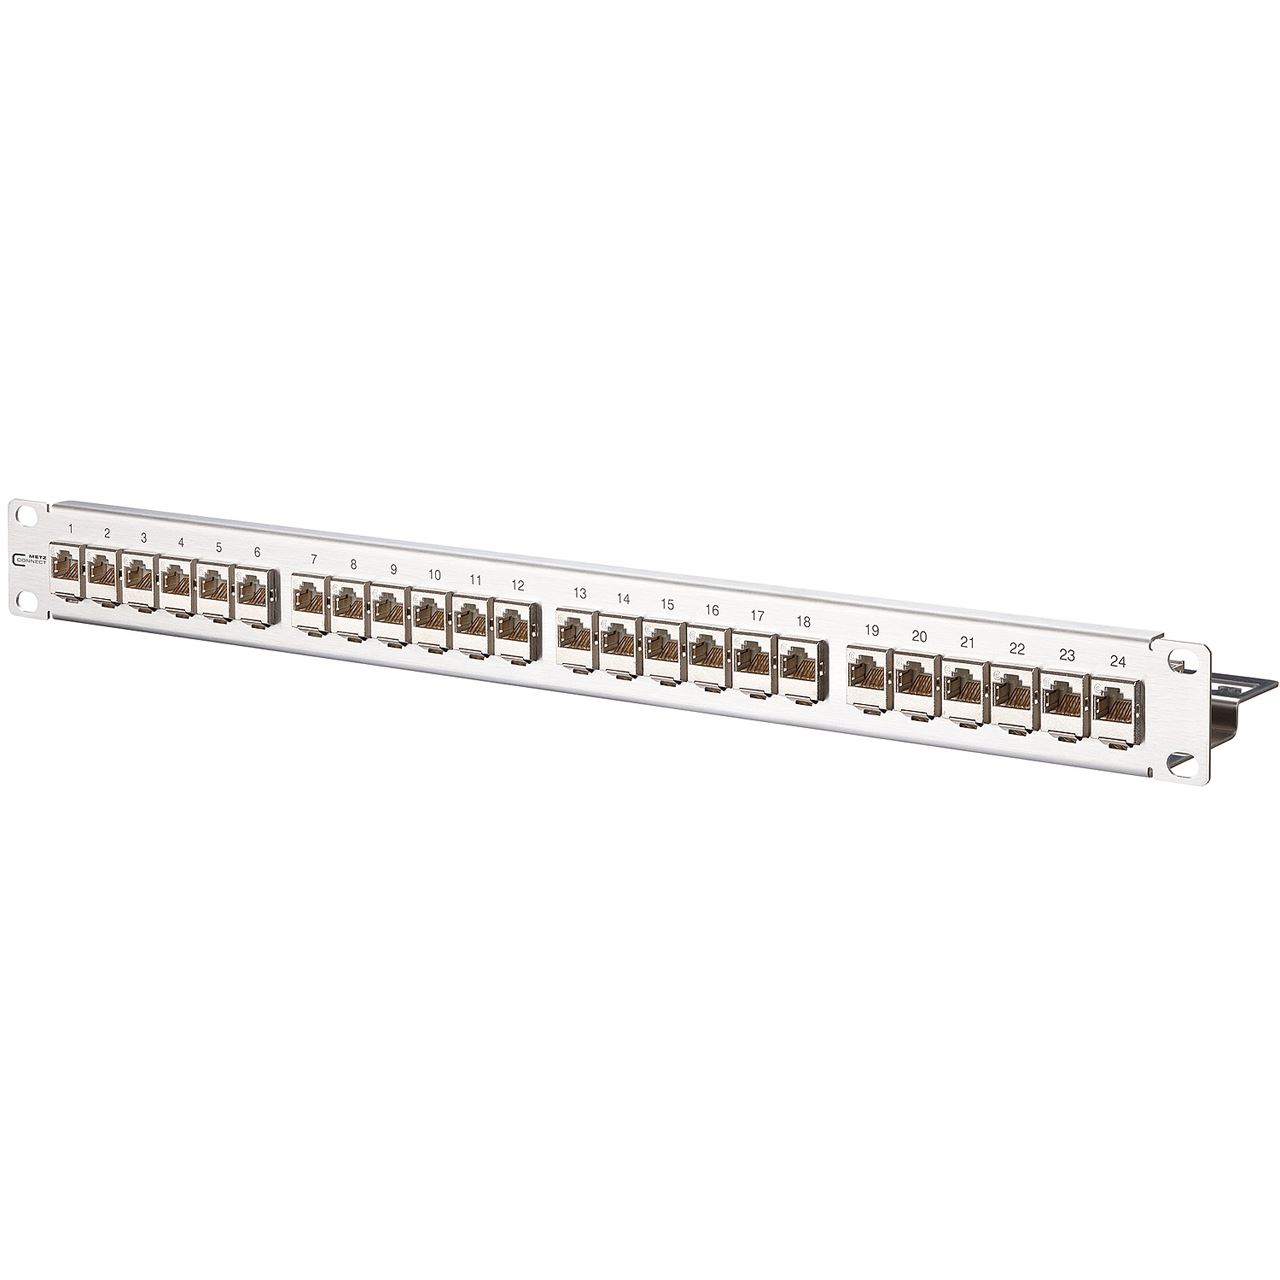
Metz Connect BTR E-DAT modul 24x8(8) Patchfeld Cat.6 1HE Edelstahl Modultraeger mit 24 einzelgeschirmten Modul..., Server Zubehör, SilberDas BTR E-DAT Modul 24x8(8) Patchfeld Cat.6A von Metz Connect ist eine hochwertige Lösung für die Netzwerkverkabelung. Mit einem kompakten Design von 1HE eignet sich dieses Patchpanel ideal für die Installation in 19-Zoll-Racks. Es bietet Platz für 24 Ports, die alle mit einzeln geschirmten Modulen ausgestattet sind, um eine optimale Signalübertragung und Störsicherheit zu gewährleisten. Die Verwendung von Edelstahl für den Modulträger sorgt nicht nur für eine ansprechende Optik, sondern auch für Langlebigkeit und Robustheit. Das Patchfeld ist für die Verwendung mit Cat.6A Kabeln konzipiert und erfüllt die Anforderungen der Klasse E, A nach ISO/IEC 11801 sowie weiterer internationaler Standards. Es unterstützt Datenübertragungen bis zu 10 GBit/s und ist somit für moderne Netzwerkanwendungen bestens geeignet. Die Montagefreundlichkeit wird durch die Möglichkeit des Anschlusses von 2- bis 4-paarigen Datenleitungen sowie durch die integrierte Kabelabfangung und Zugentlastung erhöht. Das Produkt ist eine zuverlässige Wahl für professionelle Netzwerkumgebungen. - Edelstahl Modulträger für erhöhte Langlebigkeit - Unterstützt 10 GBit Ethernet und PoE-Anwendungen - Einhaltung internationaler Standards für Netzwerkverkabelung - Montagefreundlicher Anschluss für verschiedene Kabeltypen - Integrierte Erdungsschiene für verbesserte Sicherheit.176,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BTR 130922-03-E E-DAT modul 6x8(8) 1HE Patchfeld Cat.6A KlasseEA 10GBit AWG22 13092203EModulträger mit 6 E-DAT modul Einzelmodulen Cat.6 A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06 DIN EN 50173-1:2011-09 TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008)Einhaltung der Klasse E A nach ISO/IEC 11801 Ed.2.2:2011-06 DIN EN 50173-1:2011-09getestet: Link bis 500 MHz für 10 GBit Ethernet (IEEE 802.3an) Remote Powering (PoE PoE plus UPoE und 4PPoE) und HDBaseT geeignet montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen Kennzeichnung der Adernbelegung T568A oder T568B 1HE Modulträger zum Einbau in AP-Gehäuse Tragschienenadapter oder 1HE Modulträger zusätzliche Zugentlastung mittels Kabelbinder möglich Erdungsbolzen M6 x 10 mit Mutter und Zahnscheibe62,89 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter


-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff BTR-NETCOM-Patchfeld-modul:
-
Metz Connect BTR NETCOM 1509QAJO002C-E Glasfaseranschluss LC, Zubehör NetzwerkMetz Connect LWL-St.LCUPCOS2 A+C 1509QAJO002C-E (VE20) Hersteller: Metz Connect Bezeichnung: LWL-St.LCUPCOS2 A+C 0,25+0,9 Typ: 1509QAJO002C-E (VE20) Ausführung: Stecker (Plug) Geeignet für Faserart: Singlemode Steckverbindertyp: LC APC-Ausführung: nein Anschlussart: Klemmen Werkstoff der Ferrule: Keramik Farbe: blau Faserklasse: OS2 Metz Connect LWL-St.LCUPCOS2 A+C 1509QAJO002C-E (VE20): weitere Details Feldkonfektionierbarer LWL-Stecker für Singlemode-Technik mit Hybrid-Technologie: Brechungsindex-Gel plus Opto-Elast garantieren sehr gute und konstante optische Werte. Kein Polieren, kein Kleben bei der Konfektionierung vor Ort, einfache, leicht zu erlernende, schnelle und kostengünstige Montage in weniger als zwei Minuten. Erhältlich mit den Steckertypen LC und SC für Singlemode (UPC- und APC-Schliff). Steckerbausätze für LWL-Adern mit Ø 0,25 und Ø 0,9 mm, Steckerbausätze für LWL-Kabel mit Ø 2,0 und Ø 3,0 mm. Der Stecker kann bis zu drei Mal konfektioniert werden. Jeder Stecker hat eine Seriennummer, sodass jederzeit eine Rückverfolgbarkeit gegeben ist. Je nach Variante im Lieferumfang enthalten: ein wartungsfreies Trenngerät (Cleaver), das einen schrägen Schnitt liefert, sodass hohe Rückflussdämpfungswerte erreicht werden. Der Cleaver kann bis zu 200 Mal verwendet werden, ein Kabelassemblierungsset für die leichte Montage von Kabeln, ein Faser-Guide zur leichten Einführung der Faser in den Stecker. Einsatzgebiete: für FTTH- und FITH-Anschlüsse, Reparaturen im Feld, in schwer zugänglichen oder räumlich beschränkten Bereichen und zur direkten Montage an Komponenten. Varianten für Adern: 10 Stück ohne Werkzeuge / 20 oder 100 Stück mit Cleaver und Faser-Guide, Varianten für Kabel: 10 Stück ohne Werkzeuge / 20 oder 100 Stück mit Cleaver, Kabelassemblierungsset und Faser-Guide. EAN: 4251394625331.319,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Lügt Netcom BW?
Als KI kann ich nicht beurteilen, ob Netcom BW lügt oder nicht. Es ist wichtig, alle verfügbaren Informationen zu sammeln und kritisch zu prüfen, um eine fundierte Meinung zu bilden. Es kann hilfreich sein, Kundenbewertungen, unabhängige Tests und andere Quellen zu konsultieren, um sich ein umfassendes Bild zu machen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für BTR-NETCOM-Patchfeld-modul
-
Metz Connect BTR E-DAT modul 24x8(8) Patchfeld Cat.6 1HE Edelstahl Modultraeger mit 24 einzelgeschirmten Modul..., Server Zubehör, SilberDas BTR E-DAT Modul 24x8(8) Patchfeld Cat.6A von Metz Connect ist eine hochwertige Lösung für die Netzwerkverkabelung. Mit einem kompakten Design von 1HE eignet sich dieses Patchpanel ideal für die Installation in 19-Zoll-Racks. Es bietet Platz für 24 Ports, die alle mit einzeln geschirmten Modulen ausgestattet sind, um eine optimale Signalübertragung und Störsicherheit zu gewährleisten. Die Verwendung von Edelstahl für den Modulträger sorgt nicht nur für eine ansprechende Optik, sondern auch für Langlebigkeit und Robustheit. Das Patchfeld ist für die Verwendung mit Cat.6A Kabeln konzipiert und erfüllt die Anforderungen der Klasse E, A nach ISO/IEC 11801 sowie weiterer internationaler Standards. Es unterstützt Datenübertragungen bis zu 10 GBit/s und ist somit für moderne Netzwerkanwendungen bestens geeignet. Die Montagefreundlichkeit wird durch die Möglichkeit des Anschlusses von 2- bis 4-paarigen Datenleitungen sowie durch die integrierte Kabelabfangung und Zugentlastung erhöht. Das Produkt ist eine zuverlässige Wahl für professionelle Netzwerkumgebungen. - Edelstahl Modulträger für erhöhte Langlebigkeit - Unterstützt 10 GBit Ethernet und PoE-Anwendungen - Einhaltung internationaler Standards für Netzwerkverkabelung - Montagefreundlicher Anschluss für verschiedene Kabeltypen - Integrierte Erdungsschiene für verbesserte Sicherheit.176,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BTR 130922-03-E E-DAT modul 6x8(8) 1HE Patchfeld Cat.6A KlasseEA 10GBit AWG22 13092203EModulträger mit 6 E-DAT modul Einzelmodulen Cat.6 A Komponentenprüfung nach ISO/IEC 11801 Ed.2.2:2011-06 DIN EN 50173-1:2011-09 TIA/EIA-568-C.2 (2009-08) und IEC 60603-7-51 Ed.1 (12/2008)Einhaltung der Klasse E A nach ISO/IEC 11801 Ed.2.2:2011-06 DIN EN 50173-1:2011-09getestet: Link bis 500 MHz für 10 GBit Ethernet (IEEE 802.3an) Remote Powering (PoE PoE plus UPoE und 4PPoE) und HDBaseT geeignet montagefreundlicher Anschluss der 2- bis 4-paarigen Datenleitung AWG 26/1 - 22/1 und Litzenleiter mit 7-drähtiger Cu-Litze AWG 26/7 - 22/7 an BTR 8fach IDC-Schneidklemmen Kennzeichnung der Adernbelegung T568A oder T568B 1HE Modulträger zum Einbau in AP-Gehäuse Tragschienenadapter oder 1HE Modulträger zusätzliche Zugentlastung mittels Kabelbinder möglich Erdungsbolzen M6 x 10 mit Mutter und Zahnscheibe62,89 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Metz Connect BTR NETCOM One-Click-Reiniger SC (Netzwerk Zubehör), Zubehör NetzwerkDer BTR NETCOM One-Click-Reiniger SC von Metz Connect ist ein hochentwickelter Ferrulen-Reiniger, der speziell für LWL-Stecker mit 2,5 mm-Ferrule konzipiert wurde. Er eignet sich für verschiedene Steckertypen, darunter SC, ST, FC und E2000. Mit seiner innovativen One-Click-Technologie ermöglicht dieser Reiniger eine sichere und einfache Entfernung von Staub, Schmutz und Fett von Ferrulen-Endflächen. Der Reiniger kann sowohl direkt als auch durch Kupplungen hindurch verwendet werden, was ihn besonders vielseitig macht. Mit bis zu 500 Reinigungsvorgängen pro Einheit bietet der BTR NETCOM One-Click-Reiniger eine effiziente Lösung für die Wartung von Lichtwellenleitern. Bei jeder Anwendung wird ein frisches Stück Reinigungsband verwendet, um optimale Ergebnisse zu gewährleisten. - Geeignet für SC, ST, FC und E2000 Steckertypen - Bis zu 500 Reinigungsvorgänge pro Einheit möglich - Einfache Anwendung durch One-Click-Technologie - Reinigung direkt und durch Kupplungen hindurch.76,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Raucht Kendall von BTR?
Es gibt keine Informationen darüber, ob Kendall von Big Time Rush raucht. Rauchgewohnheiten sind oft persönlich und können sich im Laufe der Zeit ändern. Es ist am besten, sich auf offizielle Aussagen oder Informationen von Kendall selbst zu verlassen, um eine genaue Antwort zu erhalten. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.