Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Backhefe---ohne-Emulgator
Top-Angebote
Produkte zum Begriff Backhefe---ohne-Emulgator:
-
10er-Pack Lucullus BackhefeIdeal für süße und herzhafte Hefegebäcke Backen Sie mit Lucullus Trockenbackhefe süße und herzhafte Hefegebäcke. Die Hefe ist extra triebstark, lange haltbar und absolut gelingsicher. Sie sollte in keinem Haushalt fehlen, denn gerade wenn Sie spontan backen, ist die Trockenhefe der Retter in der Not. Ohne Hefe geht nämlich nichts. 1 Beutel Trockenhefe reicht für 500 Gramm Mehl2,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bader, Ernst: "Mehr Sicherheit ohne Waffen""Mehr Sicherheit ohne Waffen" , Dieses Buch diskutiert den sogenannten Thirring-Plan von 1963 zur einseitigen Abrüstung Österreichs aus aktueller Perspektive. Der Vorschlag des Wiener Physikers und Friedensaktivisten Hans Thirring - "Mehr Sicherheit ohne Waffen" - war als Beitrag zur Entspannung im Kalten Krieg gedacht. Das neutrale Österreich sollte als "Testobjekt der Möglichkeit friedlicher Koexistenz" einen weltweiten Abrüstungsprozess anstoßen. Diese Idee ist heute wieder höchst relevant. Denn angesichts globaler Kriegsherde, die das Risiko eines Weltkriegs bergen, dominiert gerade auch in der EU immer stärker eine Logik zur Vorbereitung von "Kriegstauglichkeit". Zugleich wird jeder Diskurs über Frieden diskriminiert und tabuisiert. , Lufteinlass- & Kraftstoffsensoren > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202502, Autoren: Bader, Ernst~Gabriel, Leo~Greindl, Günther~Gross, Andreas~Gärtner, Heinz~Matznetter, Christoph, Redaktion: Wintersteiner, Werner, Seitenzahl/Blattzahl: 240, Keyword: Abrüstung; Land ohne Armee; Pugwash Bewegung, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 25, Gewicht: 330, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
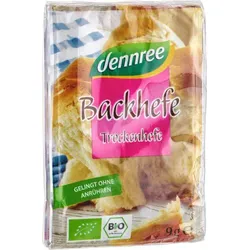
dennree Backhefe bio (3x9g)Zubereitung: Die dennree Backhefe muss nicht angerührt werden. Den Beutelinhalt gleichmäßig unter das Mehl mischen und je nach Rezept mit den weiteren Zutaten verarbeiten. Nicht direkt in Flüssigkeit auflösen! Den Teig nach der Zubereitung und vor dem Backen wie gewohnt an einem warmen Ort gehen lassen.1,59 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Kann backhefe schimmeln?
Kann backhefe schimmeln? Ja, Backhefe kann schimmeln, insbesondere wenn sie nicht richtig gelagert wird. Feuchtigkeit und Wärme begünstigen das Wachstum von Schimmel auf Hefe. Es ist wichtig, die Hefe trocken und kühl zu lagern, um Schimmelbildung zu vermeiden. Wenn die Hefe schimmelig geworden ist, sollte sie nicht mehr verwendet werden, da der Schimmel gesundheitsschädlich sein kann. Es ist ratsam, immer frische und unbeschädigte Hefe zu verwenden, um beste Backergebnisse zu erzielen. **
Enthält Emulgator Gelatine?
Nein, Gelatine ist kein Emulgator. Gelatine wird hauptsächlich als Verdickungsmittel oder Geliermittel in Lebensmitteln verwendet, während Emulgatoren dazu dienen, Wasser und Fett miteinander zu verbinden, um eine stabile Mischung zu erzeugen. Gelatine wird oft in Süßigkeiten, Desserts und Gummibärchen verwendet, während Emulgatoren in einer Vielzahl von Lebensmitteln wie Mayonnaise, Schokolade und Eiscreme enthalten sein können. **
Top-Angebote
Produkte zum Begriff Backhefe---ohne-Emulgator:
-
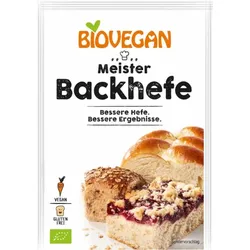
Meister Backhefe 7gBessere Hefe. Bessere Ergebnisse. Ein Beutel ist ausreichend für 500 g Mehl. 1 Beutel entspricht 1⁄2 Würfel Frischhefe. Beutelinhalt erst gleichmäßig unter das Mehl mischen. Nicht direkt in Wasser auflösen! Hinweise zur Handhabung und Lagerung Nicht über 32°C lagern. Trocken lagern und vor Wärme schützen.1,04 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
10er-Pack Lucullus BackhefeIdeal für süße und herzhafte Hefegebäcke Backen Sie mit Lucullus Trockenbackhefe süße und herzhafte Hefegebäcke. Die Hefe ist extra triebstark, lange haltbar und absolut gelingsicher. Sie sollte in keinem Haushalt fehlen, denn gerade wenn Sie spontan backen, ist die Trockenhefe der Retter in der Not. Ohne Hefe geht nämlich nichts. 1 Beutel Trockenhefe reicht für 500 Gramm Mehl2,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bader, Ernst: "Mehr Sicherheit ohne Waffen""Mehr Sicherheit ohne Waffen" , Dieses Buch diskutiert den sogenannten Thirring-Plan von 1963 zur einseitigen Abrüstung Österreichs aus aktueller Perspektive. Der Vorschlag des Wiener Physikers und Friedensaktivisten Hans Thirring - "Mehr Sicherheit ohne Waffen" - war als Beitrag zur Entspannung im Kalten Krieg gedacht. Das neutrale Österreich sollte als "Testobjekt der Möglichkeit friedlicher Koexistenz" einen weltweiten Abrüstungsprozess anstoßen. Diese Idee ist heute wieder höchst relevant. Denn angesichts globaler Kriegsherde, die das Risiko eines Weltkriegs bergen, dominiert gerade auch in der EU immer stärker eine Logik zur Vorbereitung von "Kriegstauglichkeit". Zugleich wird jeder Diskurs über Frieden diskriminiert und tabuisiert. , Lufteinlass- & Kraftstoffsensoren > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202502, Autoren: Bader, Ernst~Gabriel, Leo~Greindl, Günther~Gross, Andreas~Gärtner, Heinz~Matznetter, Christoph, Redaktion: Wintersteiner, Werner, Seitenzahl/Blattzahl: 240, Keyword: Abrüstung; Land ohne Armee; Pugwash Bewegung, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 25, Gewicht: 330, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Backhefe---ohne-Emulgator
-
dennree Backhefe bio (3x9g)Zubereitung: Die dennree Backhefe muss nicht angerührt werden. Den Beutelinhalt gleichmäßig unter das Mehl mischen und je nach Rezept mit den weiteren Zutaten verarbeiten. Nicht direkt in Flüssigkeit auflösen! Den Teig nach der Zubereitung und vor dem Backen wie gewohnt an einem warmen Ort gehen lassen.1,59 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
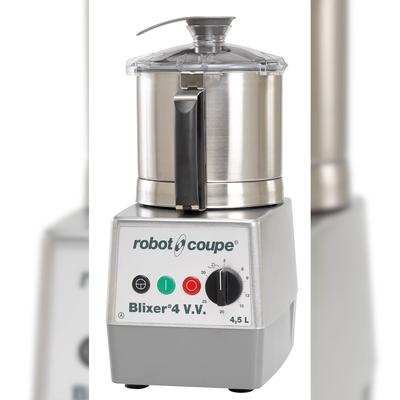
Robot Coupe Emulgator-Mixer BLIXER4-V.V.Emulgator-Mixer Typ: BLIXER4-V.V. Ausf: 4,5 L Edelstahlschüssel m. Handgriff, gekerbtes Messer Kunststoff-Deckel m.Abstreifer m.:Asynchronmotor,Impulsschal. Drehzahl: 300-3500 U/min Motorblock: Metall Anschlusswert: 230V 1,1kW ABM: B 226 T 304 H 460 mm2640,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Kann backhefe schimmeln?
Kann backhefe schimmeln? Ja, Backhefe kann schimmeln, insbesondere wenn sie nicht richtig gelagert wird. Feuchtigkeit und Wärme begünstigen das Wachstum von Schimmel auf Hefe. Es ist wichtig, die Hefe trocken und kühl zu lagern, um Schimmelbildung zu vermeiden. Wenn die Hefe schimmelig geworden ist, sollte sie nicht mehr verwendet werden, da der Schimmel gesundheitsschädlich sein kann. Es ist ratsam, immer frische und unbeschädigte Hefe zu verwenden, um beste Backergebnisse zu erzielen. **
-
Enthält Emulgator Gelatine?
Nein, Gelatine ist kein Emulgator. Gelatine wird hauptsächlich als Verdickungsmittel oder Geliermittel in Lebensmitteln verwendet, während Emulgatoren dazu dienen, Wasser und Fett miteinander zu verbinden, um eine stabile Mischung zu erzeugen. Gelatine wird oft in Süßigkeiten, Desserts und Gummibärchen verwendet, während Emulgatoren in einer Vielzahl von Lebensmitteln wie Mayonnaise, Schokolade und Eiscreme enthalten sein können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.