Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Becker-Giulia-Wenn-ich
Top-Angebote
Produkte zum Begriff Becker-Giulia-Wenn-ich:
-
Ich bin Ich, Fachbücher von Paula Modersohn-Becker, Frank SchmidtUnd nun weiss ich gar nicht, wie ich mich unterschreiben soll. Ich bin nicht Modersohn und ich bin auch nicht mehr Paula Becker. Ich bin ich und hoffe, es immer mehr zu werden. Paula Modersohn-Becker am 17. 2.1906 an Rainer Maria Rilke. Paula Modersohn-Becker hat sich wie auch Rembrandt, Vincent van Gogh, Egon Schiele, Max Beckmann oder Frida Kahlo in ihren nur rund 11 Schaffensjahren häufig selbst dargestellt. Ein Grossteil der 60 Selbstbildnisse, bestehend aus Gemälden und Zeichnungen, wird nun erstmals zusammengeführt. Die Selbstbildnisse geben Aufschluss über eine Malerin und Frau, die ihren Status in der Kunst, Gesellschaft und Ehe befragt. Das Buch bildet alle Werke ab und ermöglicht so, Modersohn-Beckers malerische und persönliche Entwicklung anhand dieser wesentlichen Werkgruppe nachzuzeichnen. Vertiefende Texte gehen unter anderem auf die wachsende Bedeutung des Selbstbildnisses zu Beginn des 20. Jahrhunderts ein und beleuchten die Fotografie und den Spiegel als Mittel der Selbstbetrachtung.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was soll ich tun, wenn mein Discord-Token gestohlen wurde?
Wenn dein Discord-Token gestohlen wurde, solltest du sofort dein Passwort ändern und dich von allen Geräten abmelden. Danach solltest du den Discord-Support kontaktieren und ihnen das Problem melden, damit sie weitere Schritte unternehmen können, um dein Konto zu schützen. Es ist auch ratsam, deine anderen Online-Konten zu überprüfen und gegebenenfalls Passwörter zu ändern, um sicherzustellen, dass keine weiteren Konten gefährdet sind. **
Was soll ich tun, wenn jemand meinen Discord-Token hat?
Wenn jemand deinen Discord-Token hat, solltest du sofort dein Passwort ändern und alle aktiven Sitzungen beenden. Dadurch wird der gestohlene Token ungültig und der Zugriff auf dein Konto wird verhindert. Zusätzlich solltest du Discord über den Vorfall informieren, damit sie weitere Schritte unternehmen können, um dein Konto zu schützen. **
Top-Angebote
Produkte zum Begriff Becker-Giulia-Wenn-ich:
-
Verbraucherschutz und Blockchain-Token, Fachbücher von Leona BeckerKryptowährungen und digitale Assets revolutionieren aktuell die Finanzwelt. Während die Märkte boomen und dezentrale Systeme sowie innovative Technologien neue Möglichkeiten eröffnen, bleibt der Verbraucherschutz oft auf der Strecke, und klassische Verbraucherschutzmechanismen geraten ins Wanken. Was passiert, wenn ein Token plötzlich wertlos wird? Wer haftet, wenn Plattformen anonym agieren und Smart Contracts automatisiert sowie vermeintlich unaufhaltsam ausgeführt werden? Die Arbeit analysiert die Schutzmechanismen des nationalen sowie EU-Rechts und stellt sie den regulatorischen Ansätzen in den USA gegenüber. Dabei geht es um die Kernfrage, ob Verbraucherschutz im Kryptosektor blosse Option oder unverzichtbare Verpflichtung ist. Sie zeigt auf, wo regulatorische Lücken bestehen, welche Risiken für Verbraucher entstehen und wie das Rechtssystem versucht, mit der rasanten technologischen Entwicklung Schritt zu halten.79,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ich bin Ich, Fachbücher von Paula Modersohn-Becker, Frank SchmidtUnd nun weiss ich gar nicht, wie ich mich unterschreiben soll. Ich bin nicht Modersohn und ich bin auch nicht mehr Paula Becker. Ich bin ich und hoffe, es immer mehr zu werden. Paula Modersohn-Becker am 17. 2.1906 an Rainer Maria Rilke. Paula Modersohn-Becker hat sich wie auch Rembrandt, Vincent van Gogh, Egon Schiele, Max Beckmann oder Frida Kahlo in ihren nur rund 11 Schaffensjahren häufig selbst dargestellt. Ein Grossteil der 60 Selbstbildnisse, bestehend aus Gemälden und Zeichnungen, wird nun erstmals zusammengeführt. Die Selbstbildnisse geben Aufschluss über eine Malerin und Frau, die ihren Status in der Kunst, Gesellschaft und Ehe befragt. Das Buch bildet alle Werke ab und ermöglicht so, Modersohn-Beckers malerische und persönliche Entwicklung anhand dieser wesentlichen Werkgruppe nachzuzeichnen. Vertiefende Texte gehen unter anderem auf die wachsende Bedeutung des Selbstbildnisses zu Beginn des 20. Jahrhunderts ein und beleuchten die Fotografie und den Spiegel als Mittel der Selbstbetrachtung.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Becker-Giulia-Wenn-ich
-
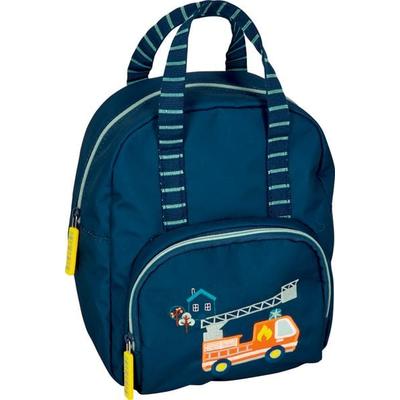
Rucksack Feuerwehr - Wenn ich mal groß binBereit Für Große Abenteuer! Der Rucksack Feuerwehr - Wenn Ich Mal Groß Bin Von Die Spiegelburg Begeistert Mit Detaillierten Stickereien & Einer Farbenfrohen Applikation. Dank Des Abnehmbaren Brustgurts Sitzt Er Bequem Auf Dem Rücken Kleiner...28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn mein Discord-Token gestohlen wurde?
Wenn dein Discord-Token gestohlen wurde, solltest du sofort dein Passwort ändern und dich von allen Geräten abmelden. Danach solltest du den Discord-Support kontaktieren und ihnen das Problem melden, damit sie weitere Schritte unternehmen können, um dein Konto zu schützen. Es ist auch ratsam, deine anderen Online-Konten zu überprüfen und gegebenenfalls Passwörter zu ändern, um sicherzustellen, dass keine weiteren Konten gefährdet sind. **
-
Was soll ich tun, wenn jemand meinen Discord-Token hat?
Wenn jemand deinen Discord-Token hat, solltest du sofort dein Passwort ändern und alle aktiven Sitzungen beenden. Dadurch wird der gestohlene Token ungültig und der Zugriff auf dein Konto wird verhindert. Zusätzlich solltest du Discord über den Vorfall informieren, damit sie weitere Schritte unternehmen können, um dein Konto zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.