Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Bensmann-Marcus-Niemand-kann
Top-Angebote
Produkte zum Begriff Bensmann-Marcus-Niemand-kann:
-
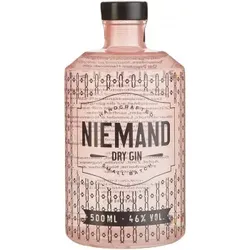
Niemand Small Batch Dry Gin 46% Vol. 500mlNiemand Dry Gin 46% 500ml – Ein deutscher Gin mit einzigartigem CharakterDer Niemand Dry Gin 46% 500ml ist eine außergewöhnliche Kreation aus Deutschland, die sich durch ihre floralen und würzigen Aromen von anderen Gins abhebt. Hergestellt in einer kleinen, familiengeführten Destillerie in Hannover, setzt dieser Premium-Gin auf handwerkliche Präzision und höchste Qualität. Jeder Produktionsschritt, von der Auswahl der Botanicals bis zur Abfüllung, wird mit größter Sorgfalt durchgeführt, um einen Gin von unvergleichlicher Reinheit und Tiefe zu schaffen.Einzigartige Aromen und sorgfältig ausgewählte BotanicalsDer Niemand Dry Gin 46% 500ml zeichnet sich durch eine außergewöhnliche Kombination aus Lavendel, Rosmarin und Sandelholz aus. Diese drei Hauptbestandteile verleihen dem Gin ein unverwechselbares Bouquet, das blumige Frische mit warmen, holzigen Noten vereint. Lavendel sorgt für eine sanfte und harmonische Basis, während Rosmarin eine frische, kräuterige Nuance hinzufügt. Sandelholz rundet das Profil mit einer dezenten, holzigen Wärme ab, die dem Gin eine einzigartige Tiefe verleiht.Neben diesen Hauptaromen enthält der Niemand Dry Gin 46% 500ml auch klassische Botanicals wie Wacholder und Koriander, die ihm die typische Struktur und Komplexität eines Dry Gins verleihen. Die sorgfältig zusammengestellte Rezeptur wird in einem schonenden Destillationsverfahren verarbeitet, um die natürlichen Aromen der Botanicals optimal zur Geltung zu bringen. Das Ergebnis ist ein Gin mit einem perfekt ausbalancierten Geschmacksprofil, das sowohl erfahrene Gin-Liebhaber als auch Neulinge begeistert.Vielseitig und faszinierend im GeschmackDer Niemand Dry Gin 46% 500ml bietet ein außergewöhnliches Geschmackserlebnis, das von floralen Noten dominiert wird, ohne dabei die klassischen Wacholder-Aromen zu vernachlässigen. Am Gaumen entfaltet er eine harmonische Mischung aus blumigen, würzigen und holzigen Nuancen, die in einem langen, weichen Abgang enden. Dank seiner Vielseitigkeit eignet sich dieser Gin sowohl für puren Genuss als auch als Basis für eine Vielzahl von Cocktails.Ob in einem klassischen Gin Tonic, einem eleganten Martini oder einem innovativen Signature-Drink – der Niemand Dry Gin 46% 500ml überzeugt in jeder Variation. Besonders mit einer Garnitur aus Lavendel oder Rosmarin lässt sich seine Aromatik perfekt hervorheben und genießen.Ein Design, das Minimalismus und Eleganz vereintAuch optisch ist der Niemand Dry Gin 46% 500ml ein Highlight. Die schlichte, aber stilvolle Flasche spiegelt die Philosophie des Gins wider: Klarheit, Eleganz und Qualität stehen im Mittelpunkt. Mit ihrem minimalistischen Design und dem edlen Schriftzug ist die 500ml-Flasche ein Blickfang in jeder Hausbar und ein ideales Geschenk für Gin-Liebhaber.Perfekt für Genießer und besondere MomenteDer Niemand Dry Gin 46% 500ml ist mehr als nur ein Gin – er ist eine Hommage an die Kunst der Destillation und die Schönheit der Aromen. Ob bei einem entspannten Abend zu Hause oder in geselliger Runde mit Freunden, dieser Gin sorgt immer für ein besonderes Geschmackserlebnis. Seine floralen und würzigen Noten entführen die Sinne auf eine Reise und laden dazu ein, die Vielfalt und Eleganz moderner Gins zu entdecken.27,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
Top-Angebote
Produkte zum Begriff Bensmann-Marcus-Niemand-kann:
-
NIEMAND Vodka 37,5% VolHerkunft und Rohstoffbasis Hergestellt aus 100 % Weizen , steht die Rohstoffwahl für ein neutrales, aber charaktervolles Grundaroma, das gezielt von der weiteren Verarbeitung profitiert. Weizen liefert eine weiche Textur und ermöglicht eine klare Destillation, sodass sich das anschließende Filtrationsverfahren optimal entfalten kann, ohne Grundnoten zu überdecken. Destillation und Filtrationsprozess Der mehrstufige Destillationsprozess sorgt für eine hohe Reinheit des Destillats, bevor eine 8-fache Aktivkohlefiltrierung eingesetzt wird. Diese Filtration mildert harsche Komponenten und sorgt für ein geschmeidiges Mundgefühl. Für den Konsumenten heißt das: ein Vodka, der weniger scharf wirkt und sich deshalb besonders gut pur trinken lässt. Geschmacksprofil und Einsatzmöglichkeiten Das bewusste Veredeln mit Sandelholz erzeugt eine warme, leicht holzige Nuance, die das Destillat rundet, ohne dominierend zu sein. Dadurch eignet sich der Vodka gleichermaßen für klassische Cocktails wie für moderne Mixvarianten sowie für den puren Genuss bei Raumtemperatur oder leicht gekühlt. Produktmerkmale tabletd Eigenschaft Wert Kategorie Vodka/Wodka Art/Verkehrsbezeichnung Vodka Herkunftsland Deutschland Gebindegröße 0,5-l-Flasche Alkoholgehalt 37,5 % vol Verantwortlicher Lebensmittelunternehmer Niemand Dry Gin, Falkenstr. 8, 30449 Hannover, Deutschland FAQ Wie schmeckt dieser Vodka typischerweise? Der Vodka präsentiert sich mit einer milden Textur , warmer Holznote durch das Sandelholz und einer insgesamt ausgewogenen Balance zwischen Fülle und Klarheit. Ist dieser Vodka für Cocktails geeignet? Ja, die neutrale, doch charaktervolle Basis eignet sich hervorragend für klassische und moderne Cocktails sowie für einfache Longdrinks. In welcher Größe ist die Flasche erhältlich? Dieses Produkt wird in einer 0,5-l-Flasche angeboten, die sich gut portionieren und verschenken lässt. Für wen ist dieses Destillat besonders passend? Es ist ideal für Menschen, die einen zugänglichen Vodka mit feiner Aromatik suchen, der sowohl pur als auch gemixt überzeugt.17,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Bensmann-Marcus-Niemand-kann
-
Niemand Small Batch Dry Gin 46% Vol. 500mlNiemand Dry Gin 46% 500ml – Ein deutscher Gin mit einzigartigem CharakterDer Niemand Dry Gin 46% 500ml ist eine außergewöhnliche Kreation aus Deutschland, die sich durch ihre floralen und würzigen Aromen von anderen Gins abhebt. Hergestellt in einer kleinen, familiengeführten Destillerie in Hannover, setzt dieser Premium-Gin auf handwerkliche Präzision und höchste Qualität. Jeder Produktionsschritt, von der Auswahl der Botanicals bis zur Abfüllung, wird mit größter Sorgfalt durchgeführt, um einen Gin von unvergleichlicher Reinheit und Tiefe zu schaffen.Einzigartige Aromen und sorgfältig ausgewählte BotanicalsDer Niemand Dry Gin 46% 500ml zeichnet sich durch eine außergewöhnliche Kombination aus Lavendel, Rosmarin und Sandelholz aus. Diese drei Hauptbestandteile verleihen dem Gin ein unverwechselbares Bouquet, das blumige Frische mit warmen, holzigen Noten vereint. Lavendel sorgt für eine sanfte und harmonische Basis, während Rosmarin eine frische, kräuterige Nuance hinzufügt. Sandelholz rundet das Profil mit einer dezenten, holzigen Wärme ab, die dem Gin eine einzigartige Tiefe verleiht.Neben diesen Hauptaromen enthält der Niemand Dry Gin 46% 500ml auch klassische Botanicals wie Wacholder und Koriander, die ihm die typische Struktur und Komplexität eines Dry Gins verleihen. Die sorgfältig zusammengestellte Rezeptur wird in einem schonenden Destillationsverfahren verarbeitet, um die natürlichen Aromen der Botanicals optimal zur Geltung zu bringen. Das Ergebnis ist ein Gin mit einem perfekt ausbalancierten Geschmacksprofil, das sowohl erfahrene Gin-Liebhaber als auch Neulinge begeistert.Vielseitig und faszinierend im GeschmackDer Niemand Dry Gin 46% 500ml bietet ein außergewöhnliches Geschmackserlebnis, das von floralen Noten dominiert wird, ohne dabei die klassischen Wacholder-Aromen zu vernachlässigen. Am Gaumen entfaltet er eine harmonische Mischung aus blumigen, würzigen und holzigen Nuancen, die in einem langen, weichen Abgang enden. Dank seiner Vielseitigkeit eignet sich dieser Gin sowohl für puren Genuss als auch als Basis für eine Vielzahl von Cocktails.Ob in einem klassischen Gin Tonic, einem eleganten Martini oder einem innovativen Signature-Drink – der Niemand Dry Gin 46% 500ml überzeugt in jeder Variation. Besonders mit einer Garnitur aus Lavendel oder Rosmarin lässt sich seine Aromatik perfekt hervorheben und genießen.Ein Design, das Minimalismus und Eleganz vereintAuch optisch ist der Niemand Dry Gin 46% 500ml ein Highlight. Die schlichte, aber stilvolle Flasche spiegelt die Philosophie des Gins wider: Klarheit, Eleganz und Qualität stehen im Mittelpunkt. Mit ihrem minimalistischen Design und dem edlen Schriftzug ist die 500ml-Flasche ein Blickfang in jeder Hausbar und ein ideales Geschenk für Gin-Liebhaber.Perfekt für Genießer und besondere MomenteDer Niemand Dry Gin 46% 500ml ist mehr als nur ein Gin – er ist eine Hommage an die Kunst der Destillation und die Schönheit der Aromen. Ob bei einem entspannten Abend zu Hause oder in geselliger Runde mit Freunden, dieser Gin sorgt immer für ein besonderes Geschmackserlebnis. Seine floralen und würzigen Noten entführen die Sinne auf eine Reise und laden dazu ein, die Vielfalt und Eleganz moderner Gins zu entdecken.27,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann die Token-Validierung in Webanwendungen implementiert werden, um die Sicherheit der Nutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Der Token sollte bei jeder Anfrage überprüft werden, um sicherzustellen, dass er gültig ist und nicht abgelaufen ist. Zudem sollte die Verwendung von HTTPS zur Verschlüsselung des Datenverkehrs zwischen Client und Server gewährleistet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.