Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Bird-Zaccary-The-Vegan
Top-Angebote
Produkte zum Begriff Bird-Zaccary-The-Vegan:
-
Ravensburger The Bird Table (1000)Erleben Sie die perfekte Passform! Ravensburger bietet für jeden Erwachsenen das Richtige - von Puzzles mit 500 Teilen bis zum weltweit größten mit 40.320 Teilen - und alles dazwischen! Genießen Sie die hochwertige Ravensburger-Qualität bei dieser familienfreundlichen Aktivität! Ab 14 Jahren.19,41 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was kostet Bird?
Bird ist ein E-Scooter-Verleihservice, der in verschiedenen Städten weltweit verfügbar ist. Die Kosten für die Nutzung von Bird können je nach Standort variieren, aber in der Regel gibt es eine Startgebühr von ein paar Euro und dann einen Minutenpreis für die Fahrt. Es kann auch zusätzliche Gebühren geben, wenn der E-Scooter außerhalb des erlaubten Bereichs abgestellt wird oder wenn er beschädigt wird. Es ist ratsam, vor der Nutzung die genauen Preise und Gebühren für Bird in der jeweiligen Stadt zu überprüfen. Hast du schon einmal einen Bird-E-Scooter ausprobiert? **
Top-Angebote
Produkte zum Begriff Bird-Zaccary-The-Vegan:
-
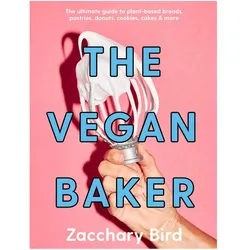
The Vegan Baker, Ratgeber von Zacchary BirdFür alle Veganer, die Schwierigkeiten haben, ihre Lieblingssnacks, Süssigkeiten oder Desserts vegan zu machen, ist Zacchary Bird hier, um Ihnen ein einzigartiges Kocherlebnis zu bieten. Mehr als nur ein Kochbuch, ist „The Vegan Baker“ vollgepackt mit über 100 Rezepten für all unsere gebackenen Favoriten, die vegan zubereitet sind. Bereiten Sie Kirschkuchen, Schokoladenkekse oder Schokoladenkuchen ohne Butter, Eier, Milch, Käse und Honig zu. Lernen Sie, wie man Croissants - ja, Croissants! - von Grund auf selbst macht, mit Schritt-für-Schritt-Fotos, die Ihnen zeigen, wie Sie Ihren eigenen Teig laminiert. Backen Sie frisches Brioche, japanisches Shokupan und andere normalerweise milchhaltige Brote oder stellen Sie Ihren eigenen Sauerteig-Starter her, den Sie so sehr lieben werden, dass Sie ihn für immer an Ihrer Seite (oder zumindest im Kühlschrank) behalten möchten. Wenn Sie abenteuerlustig sind, lernen Sie, wie man Profiteroles, Millefeuille, Cannoli und sogar einen Croquembouche macht. Oder wenn herzhafte Snacks mehr Ihr Ding sind, hat Zac Rezepte für Würstchenrollen, Maisbrot, mit Fleisch gefüllte Pasteten, Scones und mehr. Jedes Rezept wird mit Zacs charakteristischem Humor und leicht verständlichen Anleitungen erklärt. Veganismus bedeutet nicht, auf etwas zu verzichten - es geht darum, kreativ zu werden, und mit Zacs Einfallsreichtum sind Backwaren nicht länger verboten.28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ravensburger The Bird Table (1000)Erleben Sie die perfekte Passform! Ravensburger bietet für jeden Erwachsenen das Richtige - von Puzzles mit 500 Teilen bis zum weltweit größten mit 40.320 Teilen - und alles dazwischen! Genießen Sie die hochwertige Ravensburger-Qualität bei dieser familienfreundlichen Aktivität! Ab 14 Jahren.19,41 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Bird-Zaccary-The-Vegan
-
Small Foot - Motor game Touch the BirdWho will hit the birds fastest? On the blue wooden board play different birds with the numbers 1 to 6. Hit them down in the correct order using the hammer. But be careful! If you hit the wrong bird, a new one might just spring up somewhere else! The motor skills game is made of wood with beautiful colored details. Playing Raak de Vogel stimulates the development of motor skills and provides fun!18,18 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was kostet Bird?
Bird ist ein E-Scooter-Verleihservice, der in verschiedenen Städten weltweit verfügbar ist. Die Kosten für die Nutzung von Bird können je nach Standort variieren, aber in der Regel gibt es eine Startgebühr von ein paar Euro und dann einen Minutenpreis für die Fahrt. Es kann auch zusätzliche Gebühren geben, wenn der E-Scooter außerhalb des erlaubten Bereichs abgestellt wird oder wenn er beschädigt wird. Es ist ratsam, vor der Nutzung die genauen Preise und Gebühren für Bird in der jeweiligen Stadt zu überprüfen. Hast du schon einmal einen Bird-E-Scooter ausprobiert? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.