Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Borgolte-Michael-Die-Welten
Top-Angebote
Produkte zum Begriff Borgolte-Michael-Die-Welten:
-
Maritimes Mittelalter, Fachbücher von Nikolas Jaspert, Michael BorgolteDas Buch "Maritimes Mittelalter" bietet eine umfassende Analyse der maritimen Kommunikationsräume im Mittelalter. Die Autoren, Nikolas Jaspert und Michael Borgolte, bringen ihre umfangreiche Expertise in der Geschichte des Mittelalters ein, um die Bedeutung von Binnengewässern und interkontinentalen Meeren zu beleuchten. Der Band umfasst Studien zu verschiedenen geografischen Regionen, darunter die Nord- und Ostsee sowie das Mittelmeer und den Atlantik. Durch die interdisziplinäre Herangehensweise werden Perspektiven aus der Mediävistik, Skandinavistik, Islamwissenschaft und Indologie integriert. Dies ermöglicht einen tiefen Einblick in die komplexen Wechselwirkungen zwischen den Kulturen und Gesellschaften, die durch maritime Routen verbunden waren. Die Forschungsergebnisse sind wegweisend für das Verständnis der sozialen, politischen und wirtschaftlichen Strukturen des Mittelalters und eröffnen neue Perspektiven auf die Geschichte dieser Zeit.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geschichte Europas: Christen, Juden, Muselmanen, Sachbücher von Michael BorgolteDie Geburt Europas aus dem dreifachen Glauben an einen Gott. Im Mittelalter wächst Europa aus der Welt der Antike heraus. Was Europa jedoch erst entstehen liess, war der Sieg des Monotheismus über die Vielgötterei der Antike. Christen, Juden und Muslime leben nebeneinander in multireligiösen Gesellschaften. Der Autor zeigt, wie es seit dem zwölften Jahrhundert zum Aufstieg des christlichen Abendlandes gekommen ist. Es war der Sieg des Monotheismus, der Europa von der vorchristlichen Antike ebenso unterschied wie von der Welt des Fernen Ostens. Er hat Europa in der Spätantike und im Mittelalter erst hervorgebracht. Zeichnet man die Verbreitung der monotheistischen Religionen und der durch sie geprägten Kulturen nach, ergibt sich ein Bild, das bunter ist, als sich viele träumen lassen. Doch wenn nur ein Gott die Welt lenkt, aber verschiedene Religionen von ihm erzählen, dann sind Konflikte unvermeidlich.74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Borgolte-Michael-Die-Welten:
-
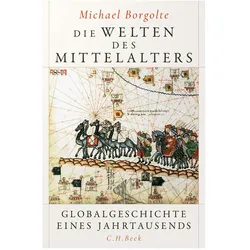
Die Welten des Mittelalters, Sachbücher von Michael BorgolteDie Entstehung der globalen Infrastruktur im Mittelalter Die globalisierte Welt der Gegenwart mit ihren Orientierungskrisen erfordert eine Neubestimmung auch des Mittelalters jenseits eurozentrischer Blickverengungen. Michael Borgolte zeigt in seiner magistralen Darstellung, dass Europa zwar stets ein Teil der grössten Welt von drei Kontinenten - Europa, Asien und Afrika - war, sich aber erst in einem langanhaltenden historischen Prozess aus seiner globalen Randposition befreien und zur eigenständigen Gestaltungsmacht werden konnte. Der bedeutende Mediävist legt damit nichts Geringeres vor als die erste Globalgeschichte der mittelalterlichen Welt. Anders als heute war die mittelalterliche Welt noch nicht global vernetzt. Sie war geprägt von zahlreichen Lebenswelten, die sich inselartig über den Globus verteilten, von Amerika bis China, im Nordmeer und Pazifik, unterschiedlich verdichtet in Europa und Afrika. Doch diese Inseln waren nicht alle isoliert. Es entstanden zahlreiche wirtschaftliche, kulturelle und religiöse Verbindungen von einer Intensität und Weite, die der Antike noch unbekannt waren. Mit stupender Gelehrsamkeit entfaltet Michael Borgolte in seinem Buch ein Panorama dieser Welten des Mittelalters und verknüpft sie zu einer Globalgeschichte, wie sie auch international noch nie geschrieben worden ist. Die erste Globalgeschichte der mittelalterlichen Welt Im Zentrum steht ein Interaktionsraum Europa, Asien und Afrika Von einem Topstar der deutschen Mediävistik.48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maritimes Mittelalter, Fachbücher von Nikolas Jaspert, Michael BorgolteDas Buch "Maritimes Mittelalter" bietet eine umfassende Analyse der maritimen Kommunikationsräume im Mittelalter. Die Autoren, Nikolas Jaspert und Michael Borgolte, bringen ihre umfangreiche Expertise in der Geschichte des Mittelalters ein, um die Bedeutung von Binnengewässern und interkontinentalen Meeren zu beleuchten. Der Band umfasst Studien zu verschiedenen geografischen Regionen, darunter die Nord- und Ostsee sowie das Mittelmeer und den Atlantik. Durch die interdisziplinäre Herangehensweise werden Perspektiven aus der Mediävistik, Skandinavistik, Islamwissenschaft und Indologie integriert. Dies ermöglicht einen tiefen Einblick in die komplexen Wechselwirkungen zwischen den Kulturen und Gesellschaften, die durch maritime Routen verbunden waren. Die Forschungsergebnisse sind wegweisend für das Verständnis der sozialen, politischen und wirtschaftlichen Strukturen des Mittelalters und eröffnen neue Perspektiven auf die Geschichte dieser Zeit.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geschichte Europas: Christen, Juden, Muselmanen, Sachbücher von Michael BorgolteDie Geburt Europas aus dem dreifachen Glauben an einen Gott. Im Mittelalter wächst Europa aus der Welt der Antike heraus. Was Europa jedoch erst entstehen liess, war der Sieg des Monotheismus über die Vielgötterei der Antike. Christen, Juden und Muslime leben nebeneinander in multireligiösen Gesellschaften. Der Autor zeigt, wie es seit dem zwölften Jahrhundert zum Aufstieg des christlichen Abendlandes gekommen ist. Es war der Sieg des Monotheismus, der Europa von der vorchristlichen Antike ebenso unterschied wie von der Welt des Fernen Ostens. Er hat Europa in der Spätantike und im Mittelalter erst hervorgebracht. Zeichnet man die Verbreitung der monotheistischen Religionen und der durch sie geprägten Kulturen nach, ergibt sich ein Bild, das bunter ist, als sich viele träumen lassen. Doch wenn nur ein Gott die Welt lenkt, aber verschiedene Religionen von ihm erzählen, dann sind Konflikte unvermeidlich.74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Borgolte-Michael-Die-Welten
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.