Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Brennende-Flut-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Brennende-Flut-Taschenbuch-von:
-
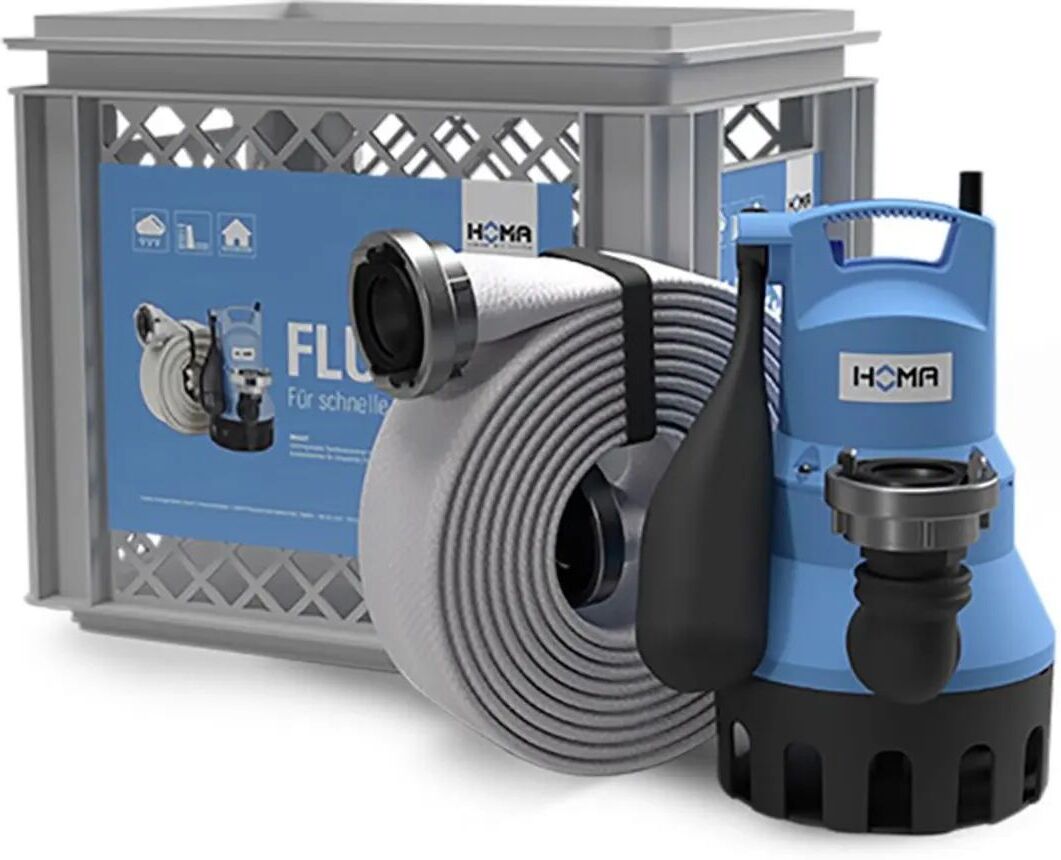
HOMA Flut-Set C150 WABei plötzlich auftretendem Hochwasser ist das Flut-Set mit nur wenigen Handgriffen einsatzbereit und pumpt zuverlässig eindringendes Wasser aus Kellerräumen, Garagen usw. Einfacher Gebrauch: Pumpe im Tragekorb auf den Boden stellen, Ablaufschlauch mit Schnellkupplung anschließen, Netzstecker einstecken und das Abpumpen beginnt. Die kompakte, leichte und robuste Tauchpumpe fördert Schmutzwasser, auch mit groben Feststoff- und Faseranteilen bis zu 20 mm Durchmesser. Durch den teilumfluteten Motor ist eine ausreichende Motorkühlung auch bei niedrigem Wasserstand gewährleistet. Einsatzgebiete: zur Entwässerung bei Hochwasser Eigenschaften: besteht aus Schmutzwasser-Tauchmotorpumpe Typ Bully C150 WA mit automatischer Schwimmerschaltung, 10 m Gewebeschlauch Ø 32 mm mit C-Kupplung, Tragekorb für Transport, Lagerung und als Verschlammungsschutz beim Betrieb der Pumpe Fördermedium: Klar- und Schmutzwasser mit Festanteilen bis 20 mm Korngröße. Max. Temperatur des Fördermediums: 35°C, kurzzeitig bis 60°C Betriebsart: Dauerbetrieb348,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
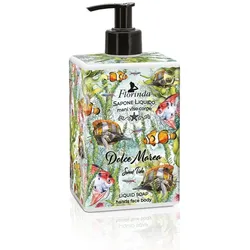
Süße Ebbe & Flut Flüssigseife 500mlEin frischer und klarer, mit einer maritimen Note, die an das Prickeln von Gischt und die kühle Reinheit offener See erinnert. In der Herznote entfalten sich subtile Zitrusnuancen, die wie Sonnenstrahlen auf warmer Haut wirken – lebendig, belebend und doch weich. Eine sanfte Basis aus weißen Hölzern und einem Hauch von Moschus verleiht dem Duft Tiefe und eine cremige Wärme, die an das sonnengetrocknete Holz treibender Äste erinnert. Florinda Flüssigseifen sind hochwertige Pflegeprodukte, welche in Italien hergestellt werden. Sie zeichnen sich durch ihre natürlichen Inhaltsstoffe, umweltfreundliche Herstellung und ein ansprechendes Design aus. Florinda verwendet pflanzliche Rohstoffe und verzichtet auf schädliche Zusätze wie Parabene, Silikone, Mineralöle und künstliche Farbstoffe. Die Seifen enthalten pflegende Komponenten wie Bio-Olivenöl, Malvenextrakt, Johanniskraut und Ringelblume, die die Haut sanft reinigen und mit Feuchtigkeit versorgen. Die Herstellung erfolgt nach traditionellen Methoden, wobei auf biologisch abbaubare Duftstoffe und recycelbare Verpackungen geachtet wird. Die Produktlinie ""Mosaici Italiani"" kombiniert moderne Verpackungen im Mosaikmuster und mit wunderschönen Illustrationen, welche aus recyceltem Kunststoff hergestellt werden. Pflegende Inhaltsstoffe im Detail: Bio-Olivenöl: Spendet Feuchtigkeit und schützt die Haut vor dem AustrocknenMalvenextrakt: Beruhigt empfindliche Haut und wirkt entzündungshemmend.Johanniskrautextrakt: Fördert die Regeneration der Haut und wirkt antibakteriell.Ringelblumenextrakt: Unterstützt die Heilung kleiner Hautverletzungen und wirkt beruhigend. - ohne Tierversuche- ohne Silikone- ohne Parabene- ohne Mineralöl- ohne Sodium Laureth Sulfate- Inhaltsstoffe bis 95% natürlichen Ursprungs- Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften- made in Italy Inhaltsstoffe:Aqua (Water), Sodium coceth sulfate, Sodium chloride, Glycerin, TEA-lauryl sulfate, Cocamidopropyl betaine, Olea europaea (Olive) fruit oil*, Aloe barbadensis leaf juice*, Avena sativa (Oat) leaf/stalk extract*, Malva sylvestris (Mallow) leaf extract, Hypericum perforatum flower/leaf/stem extract, Calendula officinalis flower extract*, Parfum (Fragrance), Phenoxyethanol, Sodium benzoate, Citric acid, Tetramethyl acetyloctahydronaphthalenes, Citrus aurantium peel oil, Limonene, Linalyl acetate, Saccharomyces ferment lysate filtrate, Hexadecalactone, Potassium sorbate, Benzyl alcohol.*Biologico/Organic12,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
Top-Angebote
Produkte zum Begriff Brennende-Flut-Taschenbuch-von:
-
HOMA Flut-Set C150 WABei plötzlich auftretendem Hochwasser ist das Flut-Set mit nur wenigen Handgriffen einsatzbereit und pumpt zuverlässig eindringendes Wasser aus Kellerräumen, Garagen usw. Einfacher Gebrauch: Pumpe im Tragekorb auf den Boden stellen, Ablaufschlauch mit Schnellkupplung anschließen, Netzstecker einstecken und das Abpumpen beginnt. Die kompakte, leichte und robuste Tauchpumpe fördert Schmutzwasser, auch mit groben Feststoff- und Faseranteilen bis zu 20 mm Durchmesser. Durch den teilumfluteten Motor ist eine ausreichende Motorkühlung auch bei niedrigem Wasserstand gewährleistet. Einsatzgebiete: zur Entwässerung bei Hochwasser Eigenschaften: besteht aus Schmutzwasser-Tauchmotorpumpe Typ Bully C150 WA mit automatischer Schwimmerschaltung, 10 m Gewebeschlauch Ø 32 mm mit C-Kupplung, Tragekorb für Transport, Lagerung und als Verschlammungsschutz beim Betrieb der Pumpe Fördermedium: Klar- und Schmutzwasser mit Festanteilen bis 20 mm Korngröße. Max. Temperatur des Fördermediums: 35°C, kurzzeitig bis 60°C Betriebsart: Dauerbetrieb348,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Süße Ebbe & Flut Flüssigseife 500mlEin frischer und klarer, mit einer maritimen Note, die an das Prickeln von Gischt und die kühle Reinheit offener See erinnert. In der Herznote entfalten sich subtile Zitrusnuancen, die wie Sonnenstrahlen auf warmer Haut wirken – lebendig, belebend und doch weich. Eine sanfte Basis aus weißen Hölzern und einem Hauch von Moschus verleiht dem Duft Tiefe und eine cremige Wärme, die an das sonnengetrocknete Holz treibender Äste erinnert. Florinda Flüssigseifen sind hochwertige Pflegeprodukte, welche in Italien hergestellt werden. Sie zeichnen sich durch ihre natürlichen Inhaltsstoffe, umweltfreundliche Herstellung und ein ansprechendes Design aus. Florinda verwendet pflanzliche Rohstoffe und verzichtet auf schädliche Zusätze wie Parabene, Silikone, Mineralöle und künstliche Farbstoffe. Die Seifen enthalten pflegende Komponenten wie Bio-Olivenöl, Malvenextrakt, Johanniskraut und Ringelblume, die die Haut sanft reinigen und mit Feuchtigkeit versorgen. Die Herstellung erfolgt nach traditionellen Methoden, wobei auf biologisch abbaubare Duftstoffe und recycelbare Verpackungen geachtet wird. Die Produktlinie ""Mosaici Italiani"" kombiniert moderne Verpackungen im Mosaikmuster und mit wunderschönen Illustrationen, welche aus recyceltem Kunststoff hergestellt werden. Pflegende Inhaltsstoffe im Detail: Bio-Olivenöl: Spendet Feuchtigkeit und schützt die Haut vor dem AustrocknenMalvenextrakt: Beruhigt empfindliche Haut und wirkt entzündungshemmend.Johanniskrautextrakt: Fördert die Regeneration der Haut und wirkt antibakteriell.Ringelblumenextrakt: Unterstützt die Heilung kleiner Hautverletzungen und wirkt beruhigend. - ohne Tierversuche- ohne Silikone- ohne Parabene- ohne Mineralöl- ohne Sodium Laureth Sulfate- Inhaltsstoffe bis 95% natürlichen Ursprungs- Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften- made in Italy Inhaltsstoffe:Aqua (Water), Sodium coceth sulfate, Sodium chloride, Glycerin, TEA-lauryl sulfate, Cocamidopropyl betaine, Olea europaea (Olive) fruit oil*, Aloe barbadensis leaf juice*, Avena sativa (Oat) leaf/stalk extract*, Malva sylvestris (Mallow) leaf extract, Hypericum perforatum flower/leaf/stem extract, Calendula officinalis flower extract*, Parfum (Fragrance), Phenoxyethanol, Sodium benzoate, Citric acid, Tetramethyl acetyloctahydronaphthalenes, Citrus aurantium peel oil, Limonene, Linalyl acetate, Saccharomyces ferment lysate filtrate, Hexadecalactone, Potassium sorbate, Benzyl alcohol.*Biologico/Organic12,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Brennende-Flut-Taschenbuch-von
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Methoden werden verwendet, um die Sicherheit von Tokens zu gewährleisten?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder einem Algorithmus verifiziert wird. Häufig verwendete Methoden zur Sicherung von Tokens sind die Verwendung von Zeitstempeln, die Begrenzung der Gültigkeitsdauer und die Verschlüsselung der Token-Inhalte. Zusätzlich können auch IP-Adressen, User-Agent-Header und andere Sicherheitsmaßnahmen eingesetzt werden, um die Integrität der Tokens zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.