Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Brezing-FRESCH---Freiburger
Top-Angebote
Produkte zum Begriff Brezing-FRESCH---Freiburger:
-
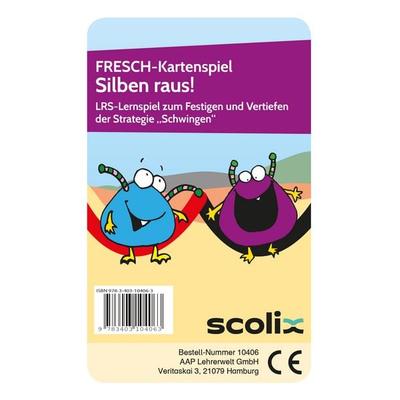
FRESCH-Kartenspiel: Silben raus!Schwingen, Ablegen, Gewinnen - So Gelangen Ihre Schüler Spielend Zum Rechtschreiberfolg! Fast Die Hälfte Des Grundwortschatzes Besteht Aus Lautgetreuen Wörtern, Die Mithilfe Der Strategie Schwingen Richtig Geschrieben Werden Können. Das Sichere...15,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
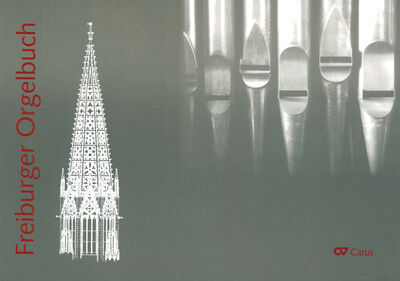
Carus Verlag Freiburger OrgelbuchCarus Verlag Freiburger Orgelbuch: Musik für Gottesdienst, Konzert und Unterricht, Hauptteil, herausgegeben von Michael Meuser, Meinrad Walter, Wilm Geismann und dem Amt für Kirchenmusik der Erzdiözese Freiburg, mittlerer Schwierigkeitsgrad, ISBN 9783899483550, ISMN 9790007071813, CV 18.075/00, 30,5 x 23 cm, 224 Seiten64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carus Verlag Freiburger Orgelbuch 2Carus Verlag Freiburger Orgelbuch 2: Musik für Gottesdienst, Konzert und Unterricht, Hauptteil, herausgegeben von Georg Koch, Meinrad Walter, Michael Meuser und dem Amt für Kirchenmusik der Erzdiözese Freiburg, mittlerer Schwierigkeitsgrad, ISBN 9783899483505, ISMN 9790007187620, CV 18.076/00, 30,5 x 23 cm, 192 Seiten59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie lautet die Koalition im Freiburger Stadtrat?
Die Koalition im Freiburger Stadtrat besteht aus den Parteien Grüne, SPD und Freie Wähler. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Brezing-FRESCH---Freiburger:
-
FRESCH - Freiburger Rechtschreibschule, Schulbücher von Günter Jakob Renk, Doris Maisenbacher, Hermann BrezingDiese komplett überarbeitete Neuauflage erscheint Ende Februar 2018. Bis dahin können Sie den bisherigen Band bestellen. Elias versucht immer wieder, sich vor dem Vorlesen zu drücken und wenn er doch an der Reihe ist, rät er mehr, als dass er liest. Für Pia ist es in der vierten Klasse noch schwer, alle Buchstaben sicher zu erkennen. Beide Kinder geben sich in der Schule grosse Mühe, doch weil sie immer wieder scheitern, verlieren sie nach und nach jegliche Motivation. Irgendwann steht fest: Sie haben LRS. Seit vielen Jahren hilft die ganzheitliche FRESCH-Methode solchen Kindern (und selbst Erwachsenen), das Lesen und Schreiben in den Griff zu bekommen. Sie beruht auf den vier Strategien Silbenschwingen, Verlängern, Ableiten und Merken. In dieser komplett überarbeiteten Neuauflage des Bestsellers werden Sie fundiert in d.32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stempel FRESCH StrategienDieses Stempelset Ist Speziell Für Den Einsatz Im Unterricht Der Klassen 1 Bis 4 Konzipiert. Es Unterstützt Die Fresch-strategien Zur Förderung Der Rechtschreibung Und Lesekompetenz. Das Set Ist Ideal Für Lehrkräfte, Um Spielerisch Lerninhalte Zu...23,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FRESCH-Kartenspiel: Silben raus!Schwingen, Ablegen, Gewinnen - So Gelangen Ihre Schüler Spielend Zum Rechtschreiberfolg! Fast Die Hälfte Des Grundwortschatzes Besteht Aus Lautgetreuen Wörtern, Die Mithilfe Der Strategie Schwingen Richtig Geschrieben Werden Können. Das Sichere...15,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Brezing-FRESCH---Freiburger
-
Carus Verlag Freiburger OrgelbuchCarus Verlag Freiburger Orgelbuch: Musik für Gottesdienst, Konzert und Unterricht, Hauptteil, herausgegeben von Michael Meuser, Meinrad Walter, Wilm Geismann und dem Amt für Kirchenmusik der Erzdiözese Freiburg, mittlerer Schwierigkeitsgrad, ISBN 9783899483550, ISMN 9790007071813, CV 18.075/00, 30,5 x 23 cm, 224 Seiten64,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carus Verlag Freiburger Orgelbuch 2Carus Verlag Freiburger Orgelbuch 2: Musik für Gottesdienst, Konzert und Unterricht, Hauptteil, herausgegeben von Georg Koch, Meinrad Walter, Michael Meuser und dem Amt für Kirchenmusik der Erzdiözese Freiburg, mittlerer Schwierigkeitsgrad, ISBN 9783899483505, ISMN 9790007187620, CV 18.076/00, 30,5 x 23 cm, 192 Seiten59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frischhaltedose Fresch aus Glas ca. 2,5lMit dieser Frischhaltedose aus Glas halten Sie Ihre Lebensmittel länger frisch und schmeißen somit weniger weg. Ob Zuhause, in der Arbeit oder für unterwegs - mit dieser Dose verstauen Sie Ihre Speisen und Lebensmittel griffbereit und luftundurchlässig. Mit der handlichen Größe von ca. 25,8 x 21,1 x 9,5 cm (L x B x H) können Sie den Behälter überall mitnehmen. Die Dose ist aus Borosilikatglas und der Verschluss ist aus Kunststoff. Bei Kohldampf können Sie Ihre Gerichte in der Mikrowelle aufwärmen - denn der Behälter ist bis zu ca. 400 °C hitzebeständig. Im Kühlschrank kann die Frischhaltedose bis zu -20° C standhalten.9,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie lautet die Koalition im Freiburger Stadtrat?
Die Koalition im Freiburger Stadtrat besteht aus den Parteien Grüne, SPD und Freie Wähler. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.