Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Brunton-Steven-L-Data-Driven
Top-Angebote
Produkte zum Begriff Brunton-Steven-L-Data-Driven:
-
Data-Driven Organization Design, Sachbücher von Rupert MorrisonVerstehen Sie, wie Sie die Unternehmensleistung mit Ihren organisatorischen Daten und Analysen in der zweiten Auflage von Data-Driven Organization Design steigern können. Die Nutzung von Daten und Analysen ist eine entscheidende Chance für Unternehmen, die Leistung zu transformieren und Erfolg zu erzielen. Mit einem datengestützten Ansatz können alle Elemente des organisatorischen Systems miteinander verbunden werden, um ein Umfeld zu gestalten, in dem Menschen excelieren und einen Wettbewerbsvorteil erlangen können. Data-Driven Organization Design bietet einen praktischen Rahmen für HR- und Organisationsdesign-Praktiker, um eine Datenbasis zu schaffen, Ziele zu setzen, feste und dynamische Prozessgestaltungen durchzuführen, Kompetenzen zu kartieren und die Organisation optimal zu gestalten. Es zeigt, wie man die richtigen Daten sammelt, sie sinnvoll präsentiert und die relevantesten Fragen stellt, um komplexe, dynamische Organisationen ständig weiterzuentwickeln und sich an wechselnde Ziele anzupassen. Diese aktualisierte zweite Auflage enthält neues Material zur organisatorischen Planung und Analyse, zur Rollengestaltung und Jobarchitektur, zum Lebenszyklus des Positionsmanagements und zur Delta-Berichterstattung. Darüber hinaus werden neue Fallstudien und Beispiele zeigen, wie diese Ansätze in der Praxis angewendet wurden. Ob Sie eine langfristige Transformation, eine umfassende Neugestaltung oder ein einzelnes kleines Projekt planen, Data-Driven Organization Design wird demonstrieren, wie Sie das Beste aus Ihren organisatorischen Daten und Analysen herausholen können, um die Unternehmensleistung zu steigern.50,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Building an Event-Driven Data Mesh, Fachbücher von Adam BellemareDas exponentielle Wachstum von Daten in Kombination mit der Notwendigkeit, in Echtzeit geschäftlichen Wert zu generieren, ist heute ein kritisches Thema. Ein ereignisgesteuertes Daten-Mesh kann Echtzeit-Betriebs- und Analyse-Workloads unterstützen, und das alles aus einem einzigen Satz von Datenproduktströmen. Mit praktischen Beispielen aus der realen Welt zeigt Ihnen dieses Buch, wie Sie erfolgreich ein ereignisgesteuertes Daten-Mesh entwerfen und aufbauen. Der Aufbau eines ereignisgesteuerten Daten-Mesh bietet: - Praktische Tipps für den iterativen Aufbau Ihres eigenen ereignisgesteuerten Daten-Mesh, einschliesslich der Herausforderungen, die Sie erleben werden, möglicher Lösungen und wie Sie so schnell wie möglich echten Wert erzielen können. - Lösungen für Fallstricke, die Sie möglicherweise antreffen, wenn Sie Ihre Organisation von Monolithen zu ereignisgesteuerten Architekturen bewegen. - Ein klares Verständnis dafür, wie Ereignisse in Beziehung zu Systemen und anderen Ereignissen im selben Stream und über Streams hinweg stehen. - Einen realistischen Blick auf Optionen zur Ereignismodellierung, wie z.B. Fakt-, Delta- und Befehlsereignisse, einschliesslich der Auswirkungen dieser Entscheidungen auf Ihre Datenprodukte. - Best Practices für den Umgang mit Ereignissen in grossem Massstab, Datenschutz und regulatorische Compliance. - Ratschläge zur asynchronen Kommunikation und zum Umgang mit letztendlicher Konsistenz.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Xotic Soul DrivenXotic Soul Driven, Boost/Overdrive Effekt Pedal, up to +6dB bei 125Hz, True Bypass, Regler für Gain, Tone, Volume und Mid Boost, interne Bass Boost Dip-Schalter, Bypass Fußschalter, Status LED, Metallgehäuse, 6,3 mm Mono-Klinken Ein-/Ausgänge, Stromversorgung via 9V DC / 4mA oder 18V DC / 6mA, 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) Innen, Stromaufnahme 6 mA, Abmessungen (L x B x H) 110 mm x 60 mm x 50 mm, Gewicht 270 g, Made in USA.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Brunton-Steven-L-Data-Driven:
-
Data-Driven HR, Fachbücher von Bernard MarrDas Buch "Data-Driven HR" von Bernard Marr bietet eine umfassende Anleitung für HR-Fachleute, wie sie die Daten ihrer Organisation effektiv nutzen können, um Talente zu gewinnen, die Mitarbeiterbindung zu verbessern und die Gesamtleistung zu steigern. In dieser aktualisierten Auflage wird die Rolle von Künstlicher Intelligenz (KI) als integraler Bestandteil eines datengestützten Ansatzes hervorgehoben. Die Leser erfahren, wie sie geschäftliche Ziele identifizieren, nützliche Datenquellen analysieren und wertvolle Einblicke aus umfangreichen Datenbeständen gewinnen können. Das Buch behandelt zentrale Themen wie Rekrutierung, Mitarbeiterengagement, Leistungsmanagement, Wohlbefinden und Schulung. Es bietet praktische Ratschläge, wichtige Erkenntnisse und reale Beispiele, die für HR-Teams von entscheidender Bedeutung sind, um datengestützte Entscheidungen verantwortungsbewusst und transparent zu treffen. Die Integration von prädiktiven Analysen und Warnsystemen zur Identifizierung potenzieller Probleme in der Belegschaft wird ebenfalls behandelt, was dieses Buch zu einer unverzichtbaren Lektüre für alle HR-Professionals macht, die einen messbaren Unterschied in ihren Organisationen erzielen möchten.40,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Data-Driven Organization Design, Sachbücher von Rupert MorrisonVerstehen Sie, wie Sie die Unternehmensleistung mit Ihren organisatorischen Daten und Analysen in der zweiten Auflage von Data-Driven Organization Design steigern können. Die Nutzung von Daten und Analysen ist eine entscheidende Chance für Unternehmen, die Leistung zu transformieren und Erfolg zu erzielen. Mit einem datengestützten Ansatz können alle Elemente des organisatorischen Systems miteinander verbunden werden, um ein Umfeld zu gestalten, in dem Menschen excelieren und einen Wettbewerbsvorteil erlangen können. Data-Driven Organization Design bietet einen praktischen Rahmen für HR- und Organisationsdesign-Praktiker, um eine Datenbasis zu schaffen, Ziele zu setzen, feste und dynamische Prozessgestaltungen durchzuführen, Kompetenzen zu kartieren und die Organisation optimal zu gestalten. Es zeigt, wie man die richtigen Daten sammelt, sie sinnvoll präsentiert und die relevantesten Fragen stellt, um komplexe, dynamische Organisationen ständig weiterzuentwickeln und sich an wechselnde Ziele anzupassen. Diese aktualisierte zweite Auflage enthält neues Material zur organisatorischen Planung und Analyse, zur Rollengestaltung und Jobarchitektur, zum Lebenszyklus des Positionsmanagements und zur Delta-Berichterstattung. Darüber hinaus werden neue Fallstudien und Beispiele zeigen, wie diese Ansätze in der Praxis angewendet wurden. Ob Sie eine langfristige Transformation, eine umfassende Neugestaltung oder ein einzelnes kleines Projekt planen, Data-Driven Organization Design wird demonstrieren, wie Sie das Beste aus Ihren organisatorischen Daten und Analysen herausholen können, um die Unternehmensleistung zu steigern.50,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Building an Event-Driven Data Mesh, Fachbücher von Adam BellemareDas exponentielle Wachstum von Daten in Kombination mit der Notwendigkeit, in Echtzeit geschäftlichen Wert zu generieren, ist heute ein kritisches Thema. Ein ereignisgesteuertes Daten-Mesh kann Echtzeit-Betriebs- und Analyse-Workloads unterstützen, und das alles aus einem einzigen Satz von Datenproduktströmen. Mit praktischen Beispielen aus der realen Welt zeigt Ihnen dieses Buch, wie Sie erfolgreich ein ereignisgesteuertes Daten-Mesh entwerfen und aufbauen. Der Aufbau eines ereignisgesteuerten Daten-Mesh bietet: - Praktische Tipps für den iterativen Aufbau Ihres eigenen ereignisgesteuerten Daten-Mesh, einschliesslich der Herausforderungen, die Sie erleben werden, möglicher Lösungen und wie Sie so schnell wie möglich echten Wert erzielen können. - Lösungen für Fallstricke, die Sie möglicherweise antreffen, wenn Sie Ihre Organisation von Monolithen zu ereignisgesteuerten Architekturen bewegen. - Ein klares Verständnis dafür, wie Ereignisse in Beziehung zu Systemen und anderen Ereignissen im selben Stream und über Streams hinweg stehen. - Einen realistischen Blick auf Optionen zur Ereignismodellierung, wie z.B. Fakt-, Delta- und Befehlsereignisse, einschliesslich der Auswirkungen dieser Entscheidungen auf Ihre Datenprodukte. - Best Practices für den Umgang mit Ereignissen in grossem Massstab, Datenschutz und regulatorische Compliance. - Ratschläge zur asynchronen Kommunikation und zum Umgang mit letztendlicher Konsistenz.54,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Brunton-Steven-L-Data-Driven
-
Xotic Soul DrivenXotic Soul Driven, Boost/Overdrive Effekt Pedal, up to +6dB bei 125Hz, True Bypass, Regler für Gain, Tone, Volume und Mid Boost, interne Bass Boost Dip-Schalter, Bypass Fußschalter, Status LED, Metallgehäuse, 6,3 mm Mono-Klinken Ein-/Ausgänge, Stromversorgung via 9V DC / 4mA oder 18V DC / 6mA, 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) Innen, Stromaufnahme 6 mA, Abmessungen (L x B x H) 110 mm x 60 mm x 50 mm, Gewicht 270 g, Made in USA.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
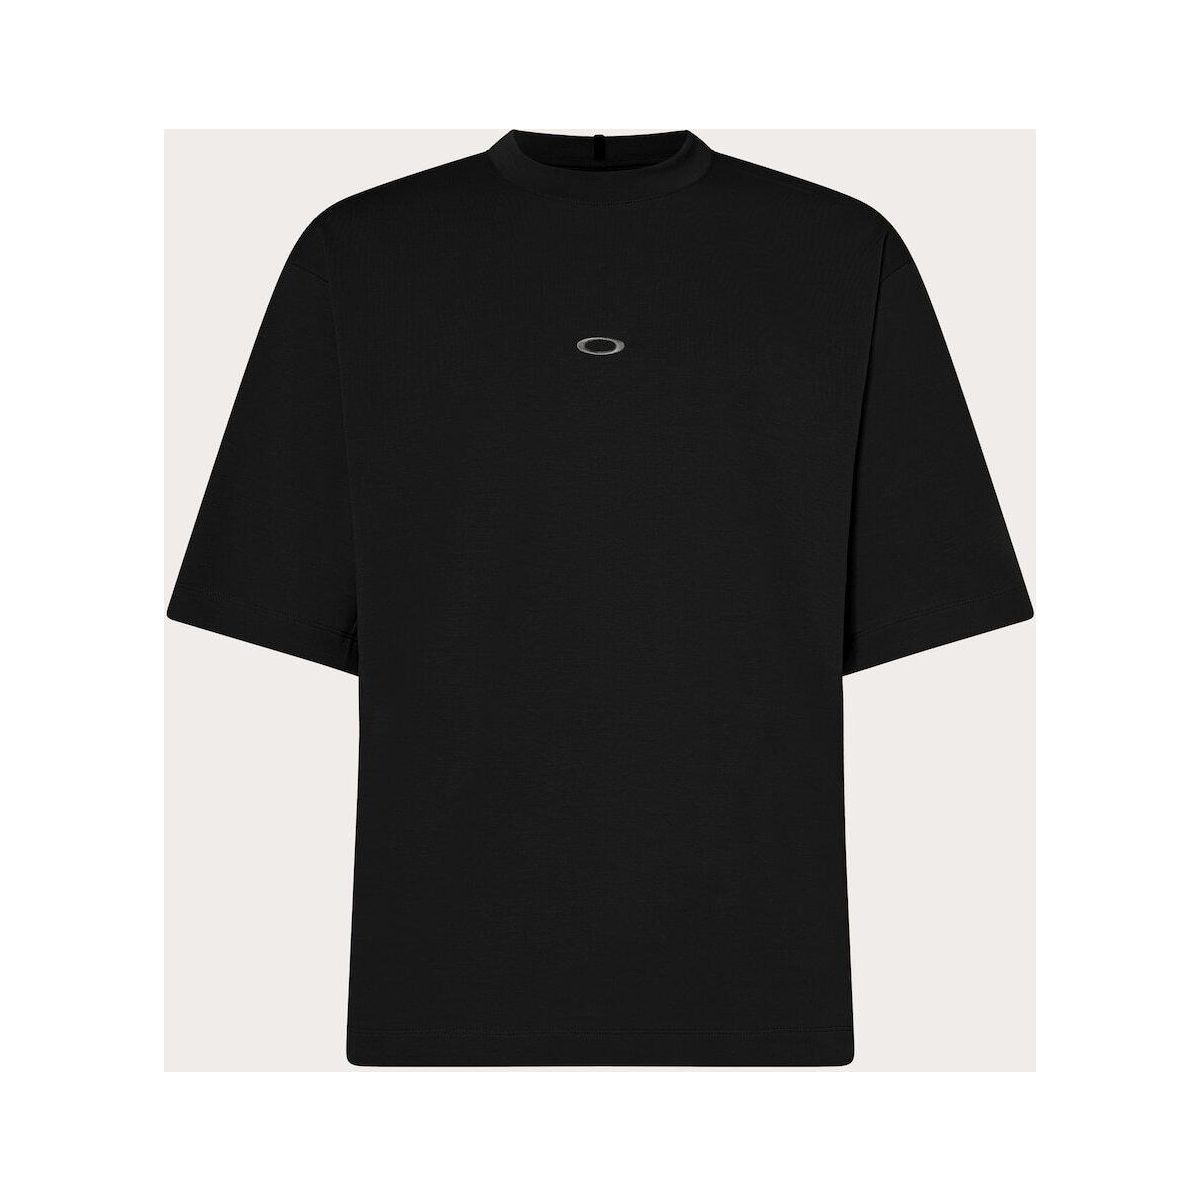
Oakley Oakley Driven Tee blackout (02E) L FOA406816-02E-LDas Oakley Driven Tee ist das perfekte T-Shirt für Golfer und den Alltag. Mit seinem schlichten und modernen Design bietet es nicht nur Stil, sondern auch Funktionalität. Hergestellt aus einem hochwertigen Doppelstrick-Material, das eine Mischung aus Baumwolle, Polyester und Spandex enthält, garantiert es hervorragende Atmungsaktivität und Flexibilität. Die integrierte Feuchtigkeitstechnologie sorgt dafür, dass Schweiß effizient abgeleitet wird, sodass du auch an heißen Tagen auf dem Golfplatz kühl und konzentriert bleibst. Das T-Shirt ist in vier verschiedenen Farben erhältlich und verfügt über ein geripptes Rundhals-Design, das mit einem Brillenschlaufendetail am rückseitigen Kragen und dem ikonischen Ellipse-Logo auf der Brust abgerundet wird. Egal, ob auf dem Fairway oder im Alltag, das Oakley Driven Tee bietet Zuverlässigkeit und Komfort, die du lieben wirst. Produktdetails Gemacht für: Herren Optimal für: Golf Alltag Materialien: 53% COTTON 30% POLYESTER 17% ELASTOMULTIESTER29,25 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.