Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Böhme-Dost-Böhme-Dost
Top-Angebote
Produkte zum Begriff Böhme-Dost-Böhme-Dost:
-
Olaf Böhme Mundharmonika für AnfängerOlaf Böhme Mundharmonika für Anfänger: Schule für diatonische Mundharmonika, von Olaf Böhme, mit über 50 Songs in Standardnotation und Tabulatur, mit Begleitakkorden, ISBN 9783000640889, DIN A4, 100 Seiten, inkl. QR-Code mit Demo- und Play-Along-Aufnahmen in zwei Tempi, in deutscher Sprache19,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Olaf Böhme Complete Harmonia PlayingGuideOlaf Böhme The Complete Harmonica Playing Guide – Mastering the Diatonic Harmoica: Schule für diatonische Mundharmonika / Bluesharp in C-Dur, von Olaf Böhme, für Anfänger und Fortgeschrittene, in Standardnotation und Tabulatur, ISBN 9783000800139, 21 x 29,5 cm, 172 Seiten, inkl. QR-Codes mit Demo- und Play-Along-Aufnahmen, in englischer Sprache29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Martin Böhme Praedo Bb-CornetMartin Böhme Praedo Bb-Cornet; Bb-Kornett; ML-Bohrung; MAW Ventile; einteiliges, handgebogenes Schallstück aus Goldmessing; Mundrohr aus Goldmessing; Schallbecherdurchmesser: 130mm; Hauptstimmzugtrigger mit separatem Stimmzug; dunkler, tiefgründiger Klang; Finish: gebürstet und lackiert; inkl. Zubehör5059,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Böhme-Dost-Böhme-Dost:
-
Dost - Wilder MajoranDer gemeine Dost ist ein heimisches Wildkraut. Er braucht einen vollsonnigen Standort im Garten und einen durchlässigen, nährstoffarmen Boden. Die hübsche, mehrjährige Kräuterstaude wird ca. 60 cm hoch. Ihre rosa Blüten sind ein wahrer Bienenmagnet und für fast alle Schmetterlingsarten von großer Bedeutung. TIPP: Traditionell werden die blühenden Zweige zur Mittagszeit gesammelt und frisch verwendet oder getrocknet. Verwendung: Voranzucht: Anfang Februar bis Ende März zur Pflanzung ab Mai bis Juni Aussaat Freiland: Ab April bis Anfang Mai Erntezeit: Anfang Juni bis Ende August Inhalt reicht für ca. 25 m2. Pflanzenhöhe: ca. 60 cm, Pflanzabstand: 30 x 30 cm Saatgut bitte trocken, kühl und im Dunkeln lagern! Saatgut nicht zum Verzehr geeignet.2,76 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
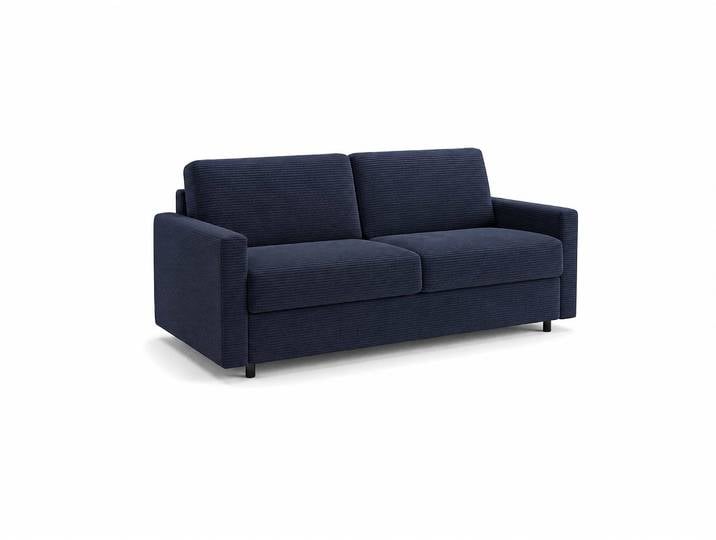
Kabs Schlafsofa BöhmeKabs Schlafsofa Böhme. Dieses Sofa bringt Dir eine moderne Lösung für das Gästezimmer und verbindet klare Optik mit praktischer Nutzung. Mit zwei Sitzplätzen passt es gut in Räume, in denen Du flexibel bleiben möchtest. Der blaue Bezug aus Webstoff sorgt für eine angenehme, stoffliche Wirkung, während die schwarzen, runden Füße aus Metall einen ruhigen und klaren Abschluss setzen. Durch die Schlaffunktion bekommst Du bei Bedarf zusätzlich eine Liegefläche, ohne dass der moderne Charakter verloren geht. Die Kombination aus Federkern-Unterfederung und Webstoff macht das Sitzen bequem und angenehm im Alltag. So entsteht ein Möbelstück, das sich für entspanntes Sitzen und für spontane Übernachtungen im Gästezimmer gleichermaßen gut eignet. Wenn Du eine aufgeräumte, moderne Lösung suchst, die nicht zu viel Platz braucht, ist dieses Modell eine passende Wahl. Highlights Blauer Webstoff mit moderner Ausstrahlung Schlaffunktion für eine zusätzliche Liegefläche Federkern für bequemen Sitzkomfort Material & Bezug Der blaue Webstoff fühlt sich angenehm an und sorgt für eine gemütliche Atmosphäre. Durch seine zurückhaltende Farbe lässt sich das Sofa gut mit verschiedenen Möbeln und Wohnstilen kombinieren. Die schwarzen Metallfüße setzen einen klaren Kontrast und geben dem Modell einen modernen Abschluss. Komfort & Nutzung Mit seinen zwei Sitzplätzen bietet Dir Böhme einen angenehmen Ort zum Sitzen und Entspannen. Die Federkern-Unterfederung unterstützt ein bequemes Sitzgefühl und macht das Sofa zu einer guten Wahl für den Alltag. Durch die kompakte Größe eignet es sich auch für kleinere Gästezimmer oder Wohnbereiche. Funktionen Die integrierte Schlaffunktion macht das Sofa besonders vielseitig. Bei Bedarf entsteht im Handumdrehen eine zusätzliche Liegefläche für Übernachtungsgäste. So musst Du keinen festen Schlafplatz einplanen und kannst den vorhandenen Raum flexibel nutzen. Breite: 195.00 cm Tiefe: 101.00 cm Höhe: 88.00 cm Farbe:Blau Material:Webstoff4249,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Olaf Böhme Mundharmonika für AnfängerOlaf Böhme Mundharmonika für Anfänger: Schule für diatonische Mundharmonika, von Olaf Böhme, mit über 50 Songs in Standardnotation und Tabulatur, mit Begleitakkorden, ISBN 9783000640889, DIN A4, 100 Seiten, inkl. QR-Code mit Demo- und Play-Along-Aufnahmen in zwei Tempi, in deutscher Sprache19,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Böhme-Dost-Böhme-Dost
-
Olaf Böhme Complete Harmonia PlayingGuideOlaf Böhme The Complete Harmonica Playing Guide – Mastering the Diatonic Harmoica: Schule für diatonische Mundharmonika / Bluesharp in C-Dur, von Olaf Böhme, für Anfänger und Fortgeschrittene, in Standardnotation und Tabulatur, ISBN 9783000800139, 21 x 29,5 cm, 172 Seiten, inkl. QR-Codes mit Demo- und Play-Along-Aufnahmen, in englischer Sprache29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Martin Böhme Praedo Bb-CornetMartin Böhme Praedo Bb-Cornet; Bb-Kornett; ML-Bohrung; MAW Ventile; einteiliges, handgebogenes Schallstück aus Goldmessing; Mundrohr aus Goldmessing; Schallbecherdurchmesser: 130mm; Hauptstimmzugtrigger mit separatem Stimmzug; dunkler, tiefgründiger Klang; Finish: gebürstet und lackiert; inkl. Zubehör5059,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simrock Böhme Trompetenkonzert op. 18Simrock Oskar Böhme Konzert f-Moll op. 18: für Trompete und Orchester, Klavierauszug, herausgegeben von Franz Herbst, gehobener Schwierigkeitsgrad, ISBN 9781495052149, ISMN 9790221100382, EE 3002, 23,1 x 30,3 cm, 19 / 7 Seiten19,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Dost, Sehnaz: ruhruh , Roman | Die literarische Neuentdeckung , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20240220, Produktform: Leinen, Autoren: Dost, Sehnaz, Seitenzahl/Blattzahl: 270, Themenüberschrift: FICTION / Family Life, Keyword: Aydemir; Diaspora; Einwanderung; Gümüsay; Hengameh; Homosexualität; Literarischer Roman; Migration; Trennung; Zugehörigkeit; debüt; deutsch-türkisch; männlicher Protagonist; preisgekrönt; transgenerationell, Fachschema: Berlin / Roman, Erzählung, Lyrik, Essay~Türkei / Roman, Erzählung~Türkische Belletristik / Roman, Erzählung, Fachkategorie: Familienleben~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Erzählerisches Thema: Identität / Zugehörigkeit~Belletristik: Themen, Stoffe, Motive: Soziales~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 193, Breite: 128, Höhe: 22, Gewicht: 320, Produktform: Gebunden, Genre: Belletristik,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.