Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
R2-D2 oder C-3PO?
Das ist eine schwierige Entscheidung, da beide Droiden ihre eigenen einzigartigen Eigenschaften haben. R2-D2 ist ein geschickter und mutiger Astromech-Droide, der oft in kritischen Situationen hilfreich ist. C-3PO hingegen ist ein Protokolldroide, der für Kommunikation und Übersetzung zuständig ist. Letztendlich hängt die Wahl davon ab, welche Funktion man bevorzugt. **
Warum erkannten C-3PO und R2-D2 Leia nicht?
C-3PO und R2-D2 erkannten Leia zunächst nicht, da sie zuvor nie persönlich auf Tatooine getroffen hatten. Außerdem hatte Leia ihre Identität geheim gehalten und war unter dem Namen "Prinzessin Leia Organa" bekannt, während C-3PO und R2-D2 sie nur als "Generalkonsul" kannten. Erst später, als Leia ihre wahre Identität preisgab, erkannten die Droiden sie. **

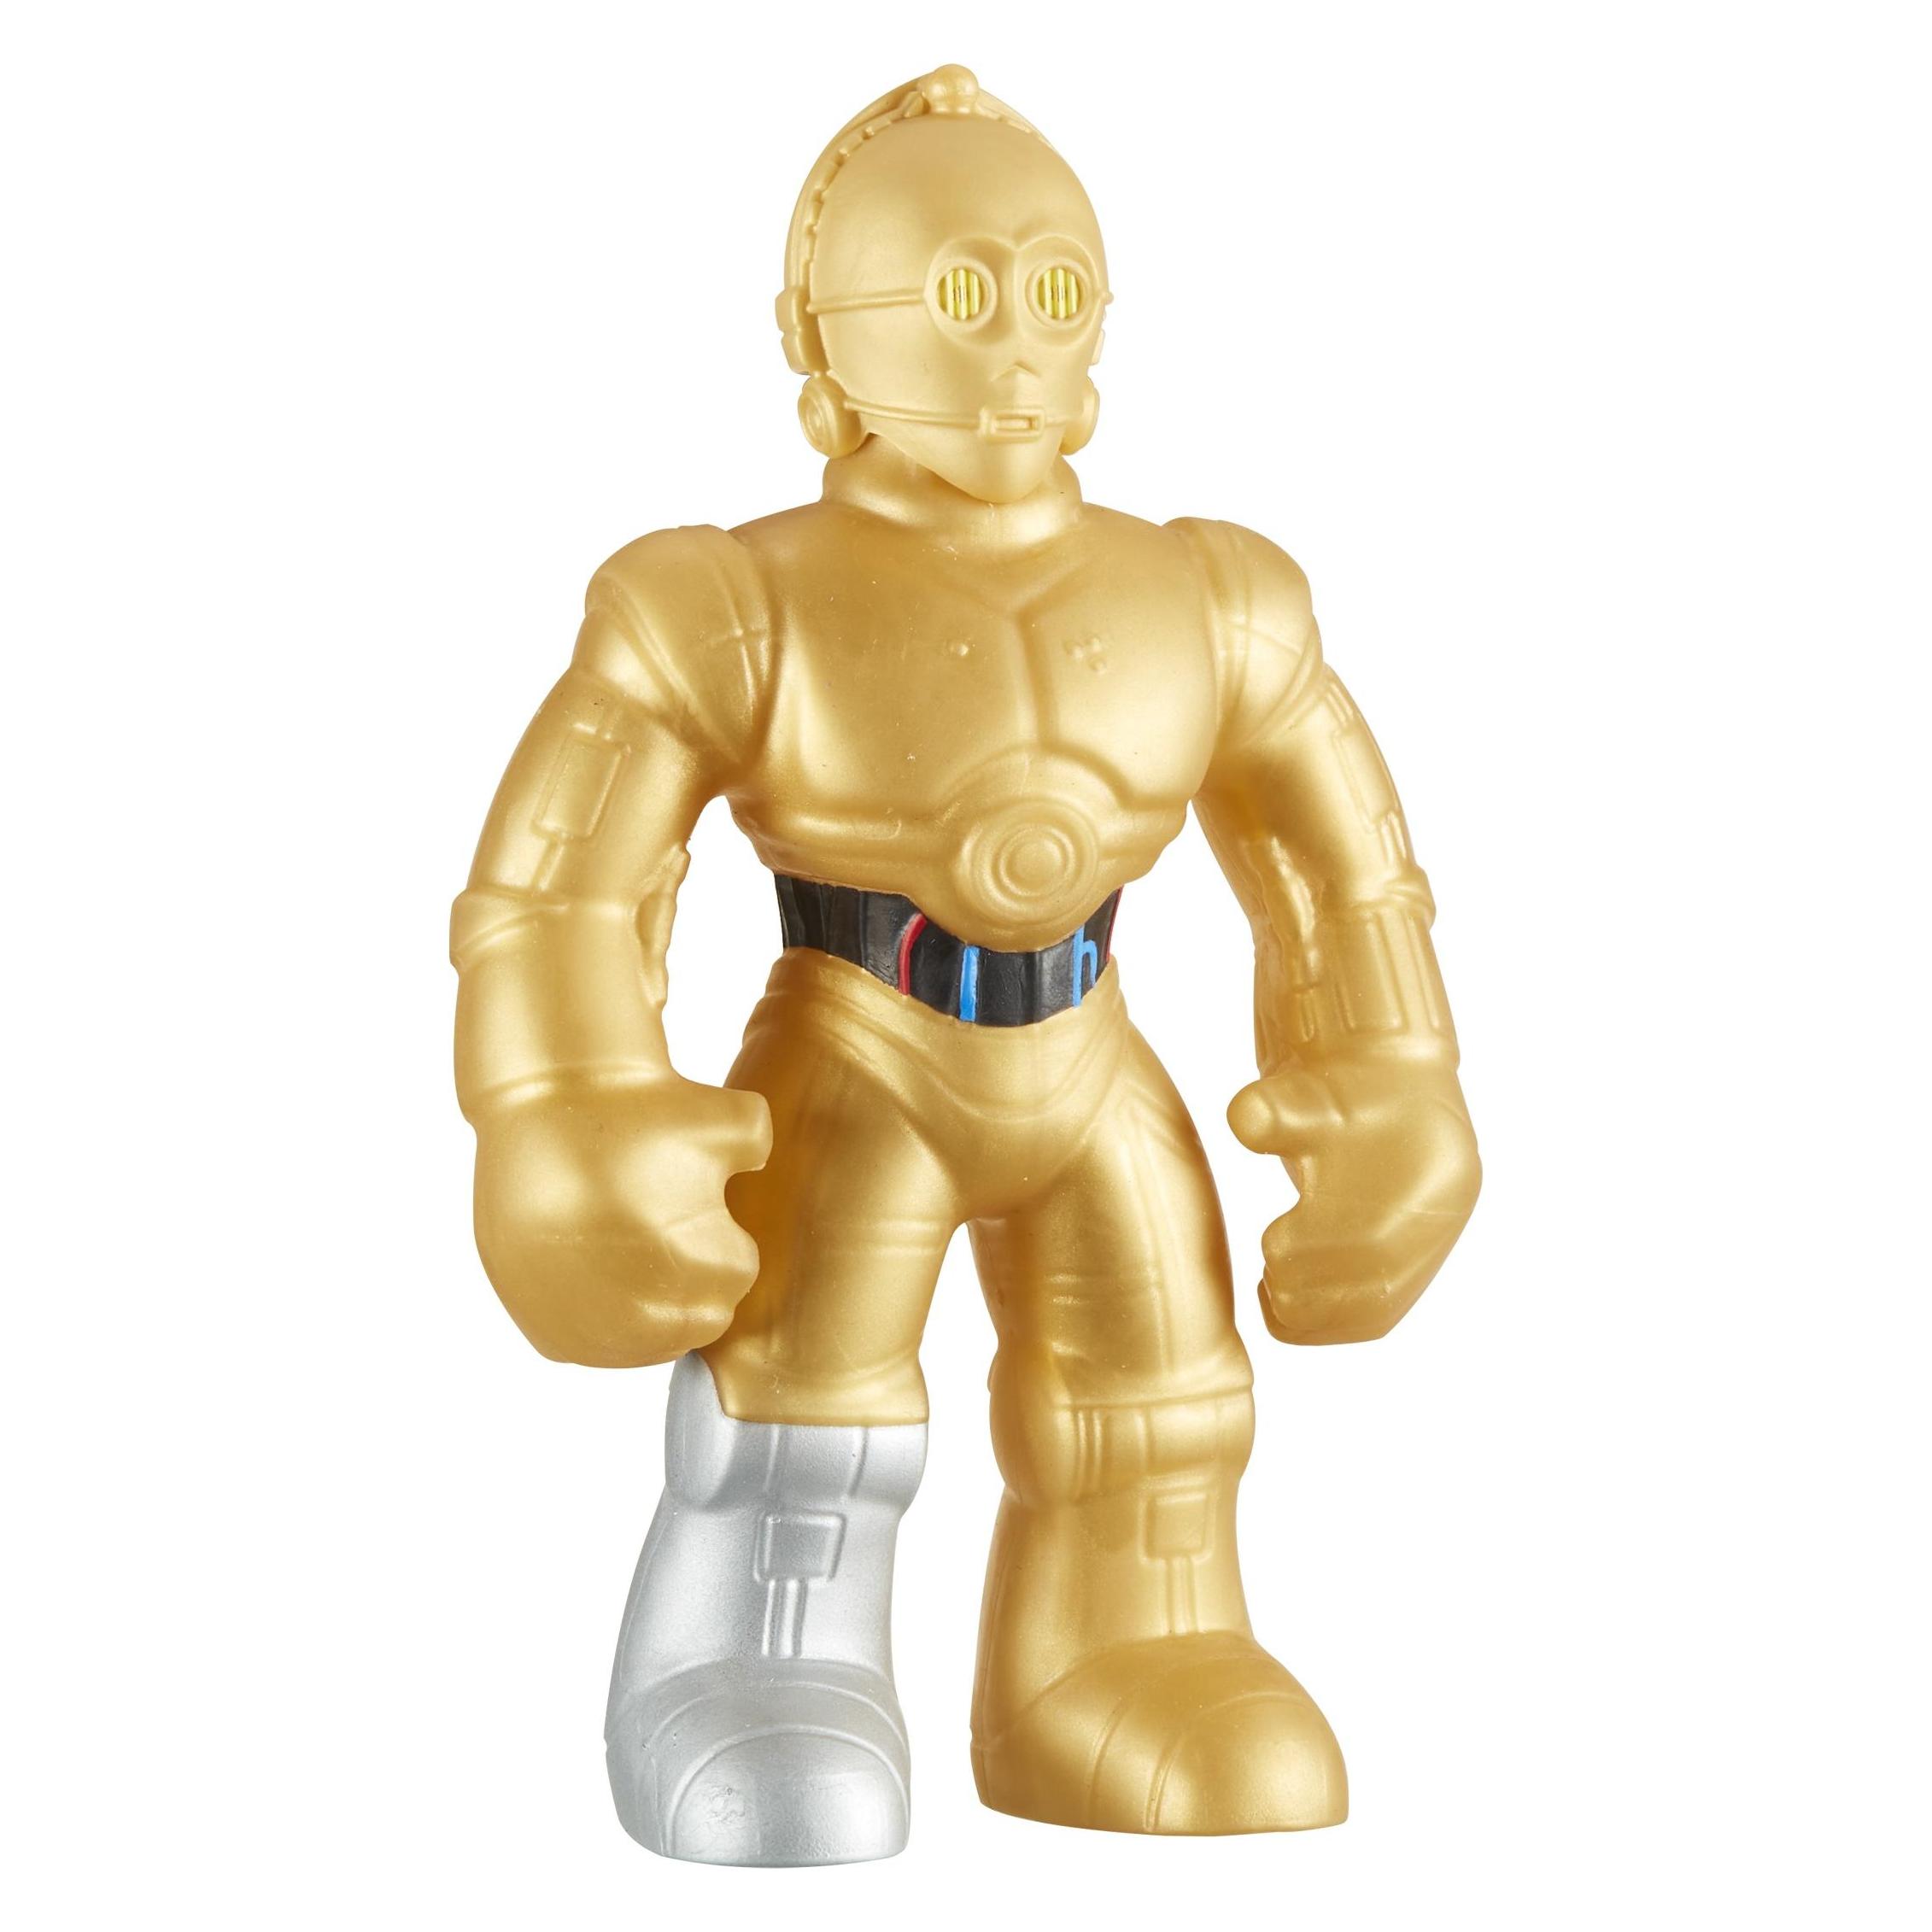
Ähnliche Suchbegriffe für C-3PO
Top-Angebote
Produkte zum Begriff C-3PO:
-
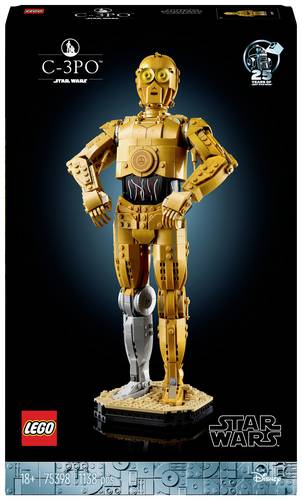
75398 LEGO STAR WARS C-3POLEGO Star Wars C-3PO ist ein besonders detailreicher Spielzeug-Droide zum Sammeln, Bauen und Ausstellen. Dieses Star Wars Fantasy-Set ist eine tolle nostalgische Geschenkidee für Erwachsene und alle Fans der klassischen Star Wars Trilogie und bietet eine ebenso fesselnde wie anspruchsvolle Herausforderung. Bilde den beliebten Star Wars Charakter bis ins kleinste Detail nach. Dreh den Kopf und bewege die Arme, um den Spielzeug-Roboter in vertraute Posen zu bringen. Dieses LEGO Star Wars Bauset für Erwachsene beinhaltet einen Ständer mit C-3PO-Infoplakette, auf dem auch Platz für die beiliegende LEGO Minifigur C-3PO ist. Ein Stein zum 25-jährigen LEGO Star Wars Jubiläum vollendet den imposanten Hingucker. Stell dein Modell neben R2-D2 aus dem separat erhältlichen LEGO Star Wars Set 75379 aus, um einen besonders spektakulären Blickfang für deine Wohnung zu erschaffen. Du kannst aber auch einfach einen von C-3POs Armen abwinkeln, um nachzustellen, wie er den Kopf seines alten Freundes tätschelt. Freu dich auf ein intuitives Bauerlebnis mit der LEGO Builder App. In der App kannst du 3D-Ansichten deines Bauspielzeugs drehen und vergrößern, deinen Baufortschritt verfolgen und all deine Sets an einem Ort speichern.104,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff C-3PO:
-
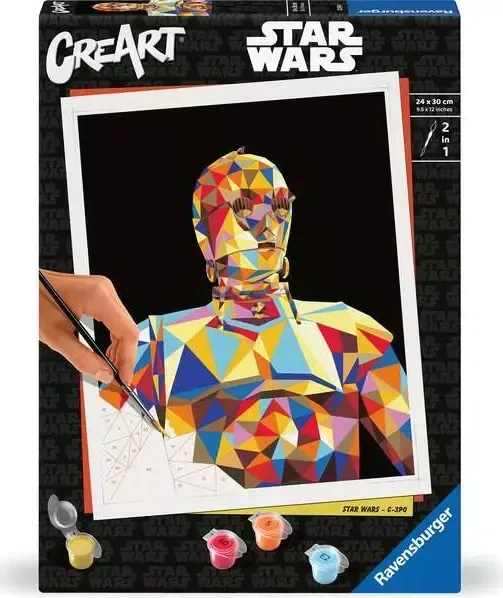
Hylkies Star Wars C-3PO SammelfigurWer Star Wars Liebt, Wird Die Hylkies Lieben. Deine Lieblingscharaktere Aus Star Wars, Einzigartig Illustriert In Einer Kultigen Kapselform, Die Du Selbst Zusammenbauen Kannst. Die Figuren Lassen Sich Dank Der Nummerierten Teile Schnell Und Einfach...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
75398 LEGO STAR WARS C-3POLEGO Star Wars C-3PO ist ein besonders detailreicher Spielzeug-Droide zum Sammeln, Bauen und Ausstellen. Dieses Star Wars Fantasy-Set ist eine tolle nostalgische Geschenkidee für Erwachsene und alle Fans der klassischen Star Wars Trilogie und bietet eine ebenso fesselnde wie anspruchsvolle Herausforderung. Bilde den beliebten Star Wars Charakter bis ins kleinste Detail nach. Dreh den Kopf und bewege die Arme, um den Spielzeug-Roboter in vertraute Posen zu bringen. Dieses LEGO Star Wars Bauset für Erwachsene beinhaltet einen Ständer mit C-3PO-Infoplakette, auf dem auch Platz für die beiliegende LEGO Minifigur C-3PO ist. Ein Stein zum 25-jährigen LEGO Star Wars Jubiläum vollendet den imposanten Hingucker. Stell dein Modell neben R2-D2 aus dem separat erhältlichen LEGO Star Wars Set 75379 aus, um einen besonders spektakulären Blickfang für deine Wohnung zu erschaffen. Du kannst aber auch einfach einen von C-3POs Armen abwinkeln, um nachzustellen, wie er den Kopf seines alten Freundes tätschelt. Freu dich auf ein intuitives Bauerlebnis mit der LEGO Builder App. In der App kannst du 3D-Ansichten deines Bauspielzeugs drehen und vergrößern, deinen Baufortschritt verfolgen und all deine Sets an einem Ort speichern.104,95 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
R2-D2 oder C-3PO?
Das ist eine schwierige Entscheidung, da beide Droiden ihre eigenen einzigartigen Eigenschaften haben. R2-D2 ist ein geschickter und mutiger Astromech-Droide, der oft in kritischen Situationen hilfreich ist. C-3PO hingegen ist ein Protokolldroide, der für Kommunikation und Übersetzung zuständig ist. Letztendlich hängt die Wahl davon ab, welche Funktion man bevorzugt. **
-
Warum erkannten C-3PO und R2-D2 Leia nicht?
C-3PO und R2-D2 erkannten Leia zunächst nicht, da sie zuvor nie persönlich auf Tatooine getroffen hatten. Außerdem hatte Leia ihre Identität geheim gehalten und war unter dem Namen "Prinzessin Leia Organa" bekannt, während C-3PO und R2-D2 sie nur als "Generalkonsul" kannten. Erst später, als Leia ihre wahre Identität preisgab, erkannten die Droiden sie. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für C-3PO
-
POP - Star Wars - C-3PO Retro SeriesTauche ein in die bunte Welt der Funko POP! Figuren und erweitere deine Sammlung mit dieser einzigartigen Vinyl-Figur. Aus der beliebten 'POP!'-Reihe von Funko kommt diese detailreiche und liebevoll gestaltete, ca. 9 cm große Figur, die garantiert zum Blic41,59 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.