Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für CALVENDO-Puzzle-Kuh-auf
Top-Angebote
Produkte zum Begriff CALVENDO-Puzzle-Kuh-auf:
-
CALVENDO Puzzle Krabbe auf Ferienmodus | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenSommer, Sonne, Schnurrlaune! Hier Planschen Pinguine, Relaxen Hunde Auf Der Sonnenliege Und Gönnt Sich Die Katze Einen Cocktail Am Pool. In Dieser Einzigartigen Urlaubswelt Zeigen Unsere Tierischen Freunde, Wie Man So Richtig Entspannt - Mit Stil,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Liebe auf Samtpfoten | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenLass Dich Monat Für Monat Von Zauberhaften Samtpfoten Verzaubern! Zwölf Liebevoll Gestaltete Katzenmotive Voller Magie, Lebensfreude Und Niedlicher Abenteuer Begleiten Dich Durch Alle Jahreszeiten. Ein Kalender, Der Herzen Erwärmt Und Jedem Tag Ein...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Lavafluss auf Island | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenEin Leuchtend Roter Lavastrom Bahnt Sich Seinen Weg Durch Eine Dunkle, Zerklüftete Vulkanlandschaft. Der Himmel Ist Mit Asche Und Rauch Geschwängert, Im Hintergrund Ragt Ein Aktiver Vulkan Comicartig Mit Überzeichnetem Krater Und Glühender Wolke...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Flucht auf der Riesenschneekugel | 2000 Teile Lege-Größe 90x67cm Foto-Puzzle für glückliche StundenMünchhausen Flieht Vor Einer Lawine Auf Einer Gigantischen Schneekugel. Sie Rollt Durch Ein Alpines Dorf Und Zerstört Alles Auf Ihrem Weg. Die Szene Ist Schnell, Chaotisch Und Humorvoll. Winterliche Action Dominiert Das Bild. Premium - Qualität -...44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff CALVENDO-Puzzle-Kuh-auf:
-
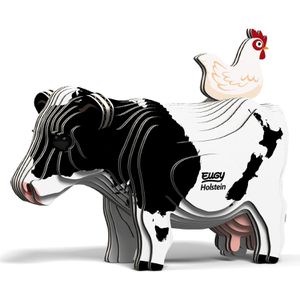
Eugy Puzzle 650079, 3D Tier-Puzzle, Holstein Kuh, 3D Puzzle, ab 6 Jahre, 23 Teile23-teiliges 3D-Puzzle - ergibt eine dekorative Mini-Tierfigur mit Kuh-Motiv 6cm hoch und ideal als Dekoration oder zum Sammeln Einfach binnen 10-20min aufgebaut dank Stecktechnik, inkl. Kleber & Anleitung Pädagogisch wertvoll - fördert Motorik und Konzentration Merkmale: Anzahl Teile: 23 Teile Altersempfehlung: ab 6 Jahre geeignet für: Kinder Motiv: Tiere Ausführung: 3D weitere Produktinformationen: Maße: (BxH) 7 x 6 cm Material: Pappe Besonderheit: 3D Puzzle Lieferumfang: nummerierte Steckteile, Kleber, Anleitung Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.12,25 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Auf Nahrungssuche | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenLassen Sie Sich Entführen In Die Atemberaubende Welt Der Eisbären, Wo Unendliche Schneelandschaften, Glitzerndes Meereis Und Das Tiefe Blau Des Polarmeeres Die Kulisse Für Faszinierende Begegnungen Bilden. Gestaltet Mit Dem Auge Fürs Detail Sind...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Krabbe auf Ferienmodus | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenSommer, Sonne, Schnurrlaune! Hier Planschen Pinguine, Relaxen Hunde Auf Der Sonnenliege Und Gönnt Sich Die Katze Einen Cocktail Am Pool. In Dieser Einzigartigen Urlaubswelt Zeigen Unsere Tierischen Freunde, Wie Man So Richtig Entspannt - Mit Stil,...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Liebe auf Samtpfoten | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenLass Dich Monat Für Monat Von Zauberhaften Samtpfoten Verzaubern! Zwölf Liebevoll Gestaltete Katzenmotive Voller Magie, Lebensfreude Und Niedlicher Abenteuer Begleiten Dich Durch Alle Jahreszeiten. Ein Kalender, Der Herzen Erwärmt Und Jedem Tag Ein...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für CALVENDO-Puzzle-Kuh-auf
-
CALVENDO Puzzle Lavafluss auf Island | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenEin Leuchtend Roter Lavastrom Bahnt Sich Seinen Weg Durch Eine Dunkle, Zerklüftete Vulkanlandschaft. Der Himmel Ist Mit Asche Und Rauch Geschwängert, Im Hintergrund Ragt Ein Aktiver Vulkan Comicartig Mit Überzeichnetem Krater Und Glühender Wolke...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Flucht auf der Riesenschneekugel | 2000 Teile Lege-Größe 90x67cm Foto-Puzzle für glückliche StundenMünchhausen Flieht Vor Einer Lawine Auf Einer Gigantischen Schneekugel. Sie Rollt Durch Ein Alpines Dorf Und Zerstört Alles Auf Ihrem Weg. Die Szene Ist Schnell, Chaotisch Und Humorvoll. Winterliche Action Dominiert Das Bild. Premium - Qualität -...44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
CALVENDO Puzzle Ein Hamster auf Abenteuer | 1000 Teile Lege-Größe 64x48cm Foto-Puzzle für glückliche StundenEin Motiv Aus Dem Kalender 'fetzige Haustiere' Von ©digitaldreamweaver: Sorgen Sie Das Ganze Jahr Über Für Ein Lächeln Auf Ihrem Gesicht Mit Dem Lustigen Und Farbenfrohen Haustier-cartoon-kalender! Jeder Monat Zeigt Ein Anderes Haustier In Einem...33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Christ, Hans: Mit der Kuh auf du...Mit der Kuh auf du... , Normalerweise erwartet man von einem Landtierarzt, daß er Kälbchen auf die Welt hilft, Koliken beseitigt oder aggressive Stiere besänftigt. Daß er aber auch eingreifen muß, wenn eine Kuh Damenunterwäsche gefressen hat, ein Papagei durch widrige Umstände zum Alkoholiker geworden ist oder ein Kater aus Seelenleid ob der Scheidung seines Herrchens die Nahrungsaufnahme verweigert, wird man nicht unbedingt erwarten. Diese und ähnliche Geschichten finden sich in dem köstlich geschriebenen Buch, das dem Leser die Höhen und Tiefen im Leben eines Landtierarztes so richtig zu Herzen bringt. Auch die menschlich-berührende Seite kommt dabei zum Tragen, etwa in der Geschichte vom traurigen Weihnachtsgeschenk eines kleinen Buben oder in jener vom Holzknecht, der täglich auf die Alm steigt, um seine Schweine mit Sonnenmilch einzureiben. , Differentialgetriebe > Differentiale & Teile , Erscheinungsjahr: 200409, Produktform: Leinen, Autoren: Christ, Hans, Seitenzahl/Blattzahl: 248, Abbildungen: 12 Strichzeichnungen, Keyword: Tierarzt; Tiere; Tiergeschichten, Fachschema: Tierarzt / Roman, Erzählung, Fachkategorie: Graphic Novels und Comics: Formate~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: Humor, Thema: Lachen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Sammler Vlg. c/o Stocker, Verlag: Sammler Vlg. c/o Stocker, Verlag: Verlag f. Sammler, Länge: 214, Breite: 138, Höhe: 25, Gewicht: 388, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 75581422,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.