Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Cassée-Kitty-KOSS-Manual
Top-Angebote
Produkte zum Begriff Cassée-Kitty-KOSS-Manual:
-
Kompetenzorientierte Methodiken, Fachbücher von Kitty CasséeDas Fachbuch "Kompetenzorientierte Methodiken" bietet eine umfassende Sammlung von Handlungsmodellen, die in der Jugendhilfe als bewährte Praxis anerkannt sind. Seit der Erstauflage im Jahr 2007 wurde das Werk kontinuierlich weiterentwickelt und hat sich als wertvolle Ressource für Fachkräfte etabliert. Es behandelt verschiedene Methodikvarianten, die für die aufsuchende Familienarbeit, die Platzierung in Pflegefamilien sowie die ambulante und stationäre Arbeit mit Familien und Jugendlichen geeignet sind. Zudem werden Ansätze für die Jugendstrafrechtspflege und den Kindesschutz thematisiert. Das Buch integriert theoretische Grundlagen mit praktischen Instrumenten wie Beobachtungs- und Erfassungsrastern, Gesprächsleitfäden und Berichtsvorlagen, die durch Beispiele und Übungen ergänzt werden. Ein zusätzlicher Werkzeugkoffer mit didaktischen Materialien unterstützt die Anwendung der Methodiken in der Praxis. Dieses Werk ist ein unverzichtbarer Basistext für die Gestaltung einer qualitätsorientierten und standardsicheren Arbeit in der Kinder- und Jugendhilfe.66,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
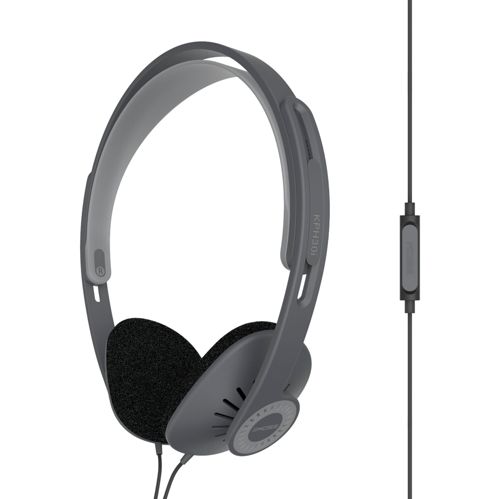
Koss KPH7Kopfhörer Koss KPH7 On-Ear Schwarz liefern hochwertigen Klang in einem leichten, modernen Over-the-Head-Design mit 3,5-mm-Klinkenanschluss. Für das tägliche Hören entwickelt, verfügt KPH7 über dynamische Treiber für einen erweiterten Frequenzgang sowie einen verstellbaren Kopfbügel für angenehmes Tragen auch über längere Sessions. 3,5-mm-Klinkenanschluss für Computer, Tablet und Musikplayer Leichtes On-Ear-Design Dynamische Treiber mit erweitertem Frequenzgang Verstellbarer Kopfbügel für einen bequemen Sitz Ideal für Sprachlernen, Schulen und Bibliotheken Genießen Sie klaren, vollen Sound in Koss-Qualität in einem einfachen, leicht zu bedienenden kabelgebundenen Headset.9,46 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
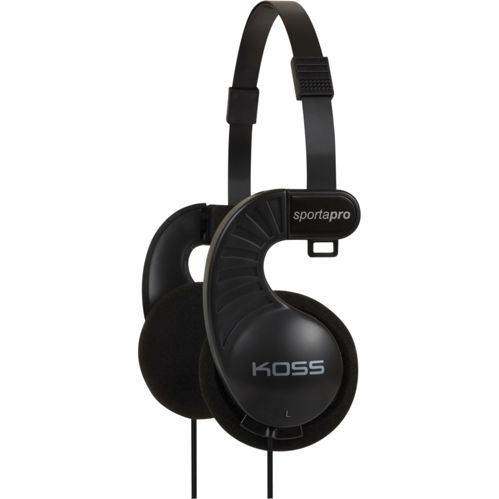
Sind die Koss Porta Pro Kopfhörer original oder gefälscht?
Ich kann nicht mit Sicherheit sagen, ob die Koss Porta Pro Kopfhörer, die du hast, original oder gefälscht sind, da ich nicht in der Lage bin, sie zu überprüfen. Es ist jedoch wichtig, beim Kauf von Kopfhörern auf seriöse Quellen zu achten, um sicherzustellen, dass sie authentisch sind. **
Top-Angebote
Produkte zum Begriff Cassée-Kitty-KOSS-Manual:
-
KOSS-Manual, Fachbücher von Kitty CasséeDas KOSS-Manual ist ein Fachbuch, das einen innovativen Ansatz zur Kompetenzorientierung in der Kinder- und Jugendhilfe präsentiert. Aufbauend auf dem Grundlagenwerk 'Kompetenzorientierte Methodiken' von Kitty Cassée, richtet sich das Manual an Fachkräfte, die in stationären Settings wie Heimen, Wohngruppen und kinder- sowie jugendpsychiatrischen Stationen tätig sind. Das Buch gliedert sich in drei Hauptteile: Grundlagen, Prozessgestaltung und Implementierung, und bietet damit einen strukturierten Leitfaden für die praktische Anwendung der vorgestellten Methodiken. Ein ausführliches Literaturverzeichnis rundet das Werk ab und ermöglicht weiterführende Recherchen. Das KOSS-Manual zeichnet sich durch seine fundierte theoretische Basis und praxisnahe Umsetzung aus, was es zu einem unverzichtbaren Nachschlagewerk für Fachkräfte in der Kinder- und Jugendhilfe macht. Die Inhalte sind klar strukturiert und bieten sowohl einen Überblick über grundlegende Konzepte als auch detaillierte Anleitungen zur Umsetzung in der Praxis. Die Kompetenzorientierung wird dabei als zentrales Element hervorgehoben, das den Umgang mit herausfordernden Situationen erleichtert und die professionelle Arbeit in stationären Einrichtungen unterstützt.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KOFA-Manual, Fachbücher von Kitty CasséeDas KOFA-Manual von Kitty Cassée ist ein umfassendes Handbuch, das sich mit der kompetenzorientierten Methodik in der aufsuchenden Familienarbeit beschäftigt. Es bietet eine detaillierte Analyse der theoretischen Grundlagen, die für die Arbeit mit Familien in Risikosituationen von Bedeutung sind. Das Buch behandelt zentrale Themen wie Bindung und Bindungstraumatisierung und ermöglicht Fachkräften, biografische Ereignisse besser zu verstehen und neue Perspektiven für die Fallbearbeitung zu entwickeln. Die verschiedenen KOFA-Interventionsmodule werden systematisch vorgestellt, wobei die Unterschiede und Gemeinsamkeiten der Module KOFA-6-Wochen, KOFA-6-Monate, KOFA-6-Monate-PLUS und KOFA-Schule erläutert werden. Zudem werden die Implementierung der KOFA-Methodik in Organisationen sowie die Struktur und Arbeitsweise eines KOFA-Teams behandelt. Abschliessend werden Evaluationsvorgaben und Follow-up-Instrumente vorgestellt, die die Qualität der aufsuchenden Familienarbeit sichern.44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kompetenzorientierte Methodiken, Fachbücher von Kitty CasséeDas Fachbuch "Kompetenzorientierte Methodiken" bietet eine umfassende Sammlung von Handlungsmodellen, die in der Jugendhilfe als bewährte Praxis anerkannt sind. Seit der Erstauflage im Jahr 2007 wurde das Werk kontinuierlich weiterentwickelt und hat sich als wertvolle Ressource für Fachkräfte etabliert. Es behandelt verschiedene Methodikvarianten, die für die aufsuchende Familienarbeit, die Platzierung in Pflegefamilien sowie die ambulante und stationäre Arbeit mit Familien und Jugendlichen geeignet sind. Zudem werden Ansätze für die Jugendstrafrechtspflege und den Kindesschutz thematisiert. Das Buch integriert theoretische Grundlagen mit praktischen Instrumenten wie Beobachtungs- und Erfassungsrastern, Gesprächsleitfäden und Berichtsvorlagen, die durch Beispiele und Übungen ergänzt werden. Ein zusätzlicher Werkzeugkoffer mit didaktischen Materialien unterstützt die Anwendung der Methodiken in der Praxis. Dieses Werk ist ein unverzichtbarer Basistext für die Gestaltung einer qualitätsorientierten und standardsicheren Arbeit in der Kinder- und Jugendhilfe.66,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Cassée-Kitty-KOSS-Manual
-
Koss KPH7Kopfhörer Koss KPH7 On-Ear Schwarz liefern hochwertigen Klang in einem leichten, modernen Over-the-Head-Design mit 3,5-mm-Klinkenanschluss. Für das tägliche Hören entwickelt, verfügt KPH7 über dynamische Treiber für einen erweiterten Frequenzgang sowie einen verstellbaren Kopfbügel für angenehmes Tragen auch über längere Sessions. 3,5-mm-Klinkenanschluss für Computer, Tablet und Musikplayer Leichtes On-Ear-Design Dynamische Treiber mit erweitertem Frequenzgang Verstellbarer Kopfbügel für einen bequemen Sitz Ideal für Sprachlernen, Schulen und Bibliotheken Genießen Sie klaren, vollen Sound in Koss-Qualität in einem einfachen, leicht zu bedienenden kabelgebundenen Headset.9,46 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Cassée, Kitty: KOSS-ManualKOSS-Manual , Handbuch für die kompetenzorientierte Arbeit in stationären Settings , Lampen & LEDs > Lichter & Leuchten , Auflage: 5., aktualisierte Auflage 2024, Erscheinungsjahr: 20240708, Autoren: Cassée, Kitty, Auflage: 24005, Auflage/Ausgabe: 5., aktualisierte Auflage 2024, Seitenzahl/Blattzahl: 248, Abbildungen: 11 Abbildungen, 7 Tabellen, Keyword: Jugendhilfe; Jugendpsychiatrien; Kinderhilfe; Kinderpsychiatrische Station; Kompetenzmodell; Sozialarbeit; Soziale Arbeit, Fachschema: Pädagogik / Sozialpädagogik~Sozialpädagogik~Sozialarbeit, Warengruppe: HC/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 292, Breite: 208, Höhe: 17, Gewicht: 782, Produktform: Klappenbroschur, Genre: Sozialwissenschaften/Recht/Wirtschaft,44,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Sind die Koss Porta Pro Kopfhörer original oder gefälscht?
Ich kann nicht mit Sicherheit sagen, ob die Koss Porta Pro Kopfhörer, die du hast, original oder gefälscht sind, da ich nicht in der Lage bin, sie zu überprüfen. Es ist jedoch wichtig, beim Kauf von Kopfhörern auf seriöse Quellen zu achten, um sicherzustellen, dass sie authentisch sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.