Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

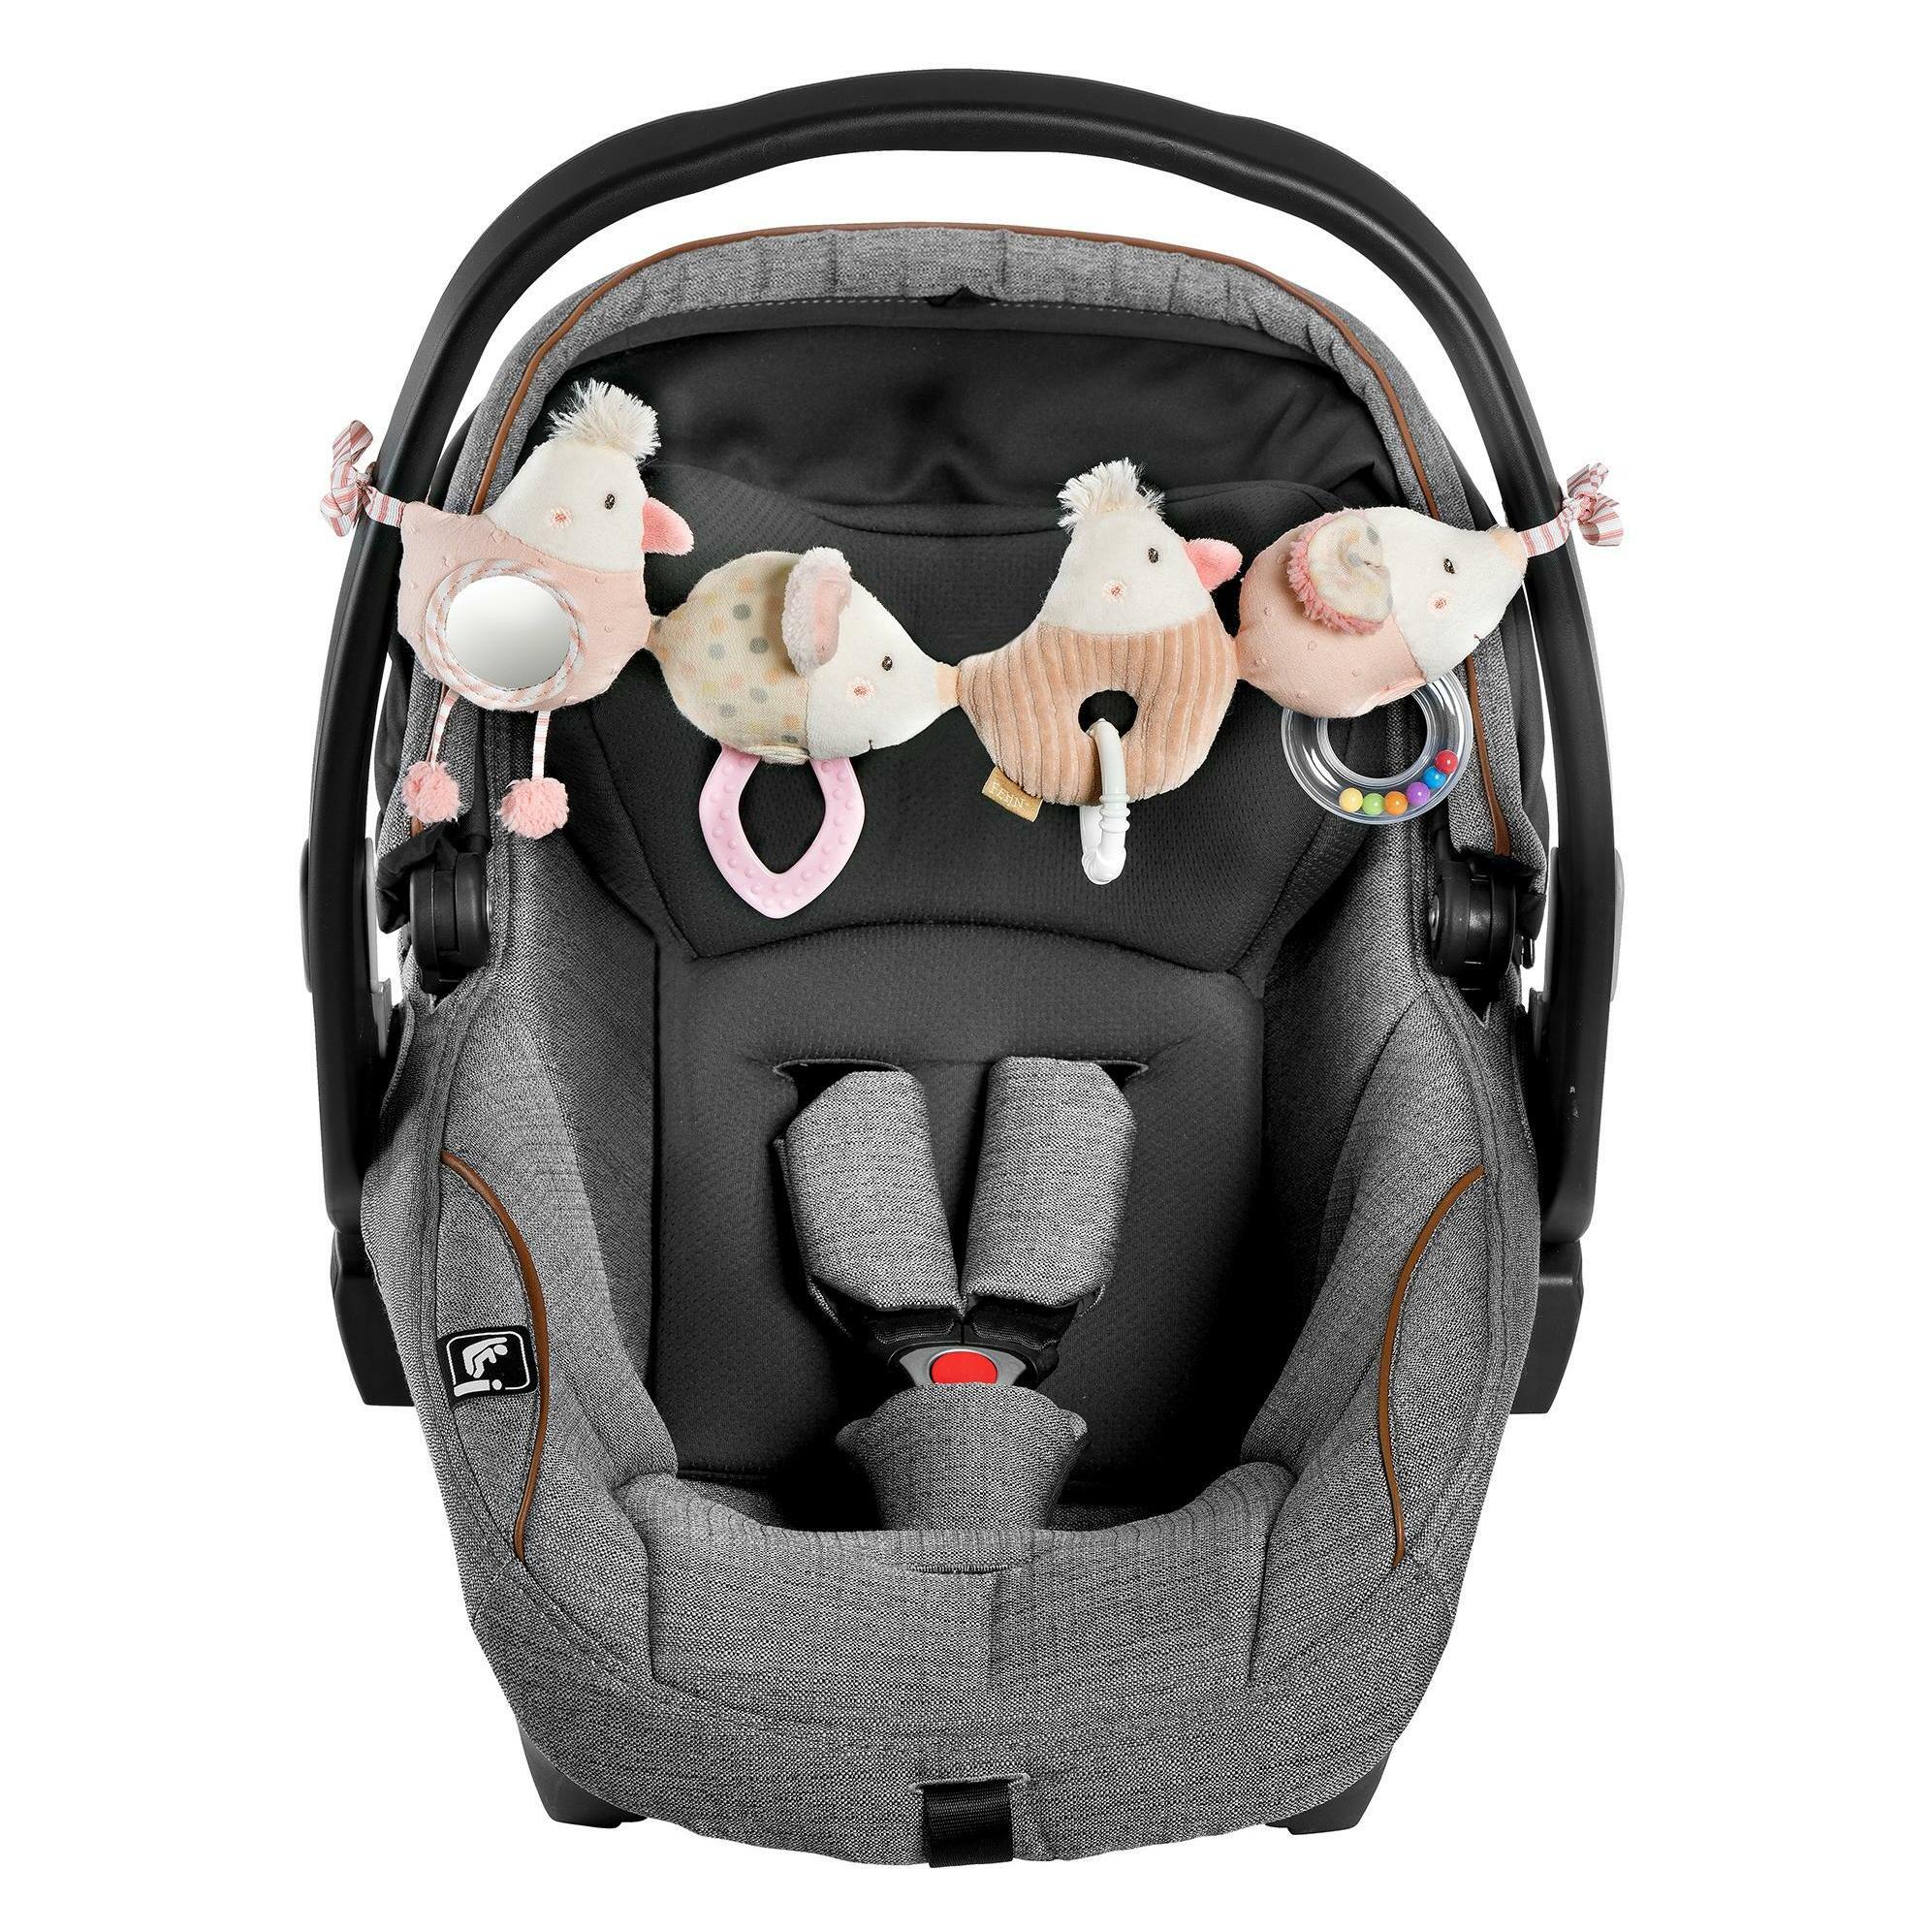
Ähnliche Suchbegriffe für Celebration-Kinderwagenkette
Top-Angebote
Produkte zum Begriff Celebration-Kinderwagenkette:
-
Kinderwagenkette "Eichhorn" - onesizeKinderwagenkette "Eichhorn" von Eichhorn - - Material: Holz - mit Tierfiguren wie einem Faultier, Krokodil und Leopard - ausgestattet mit Perlen und Glöckchen - Clips zur einfachen Befestigung am Kinderwagen12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann man eine Kinderwagenkette selbst herstellen? Was sind sichere Materialien, um eine Kinderwagenkette herzustellen?
Um eine Kinderwagenkette selbst herzustellen, benötigt man Materialien wie Holzperlen, Schnur und eventuell kleine Stofftiere oder Figuren. Man kann die Holzperlen auf die Schnur auffädeln und mit Knoten sichern, um die Kette zu gestalten. Sichere Materialien sind unbehandeltes Holz, ungiftige Farben und Stoffe ohne Kleinteile, die verschluckt werden könnten. **
Top-Angebote
Produkte zum Begriff Celebration-Kinderwagenkette:
-
Goki Kinderwagenkette RegenbogenDie Kinderwagenkette Regenbogen von GOKI sorgt für Unterhaltung unterwegs und lässt sich einfach am Kinderwagen befestigen. Sie ist für Säuglinge geeignet und bietet viele optische und akustische Reize. Maße von ca. 43 x 2,5 x 8 cm aus hochwertigem Holz gefertigt mit praktischen Clips zur einfachen Befestigung kleines Glöckchen für akustische Anreize Die farbenfrohe Kette besteht aus bunten Holzkugeln und einem zentralen Wolkenelement. Daran ist ein Regenbogen mit sechs tropfenförmigen Elementen befestigt, der bei Bewegung sanft schaukelt. Das integrierte Glöckchen erzeugt dabei leise Töne, die die Aufmerksamkeit des Kindes auf sich ziehen. Dank der beiden Clips an den Enden kann die Kette schnell und sicher am Verdeck des Kinderwagens oder an der Babyschale angebracht werden.17,50 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Kinderwagenkette "Eichhorn" - onesizeKinderwagenkette "Eichhorn" von Eichhorn - - Material: Holz - mit Tierfiguren wie einem Faultier, Krokodil und Leopard - ausgestattet mit Perlen und Glöckchen - Clips zur einfachen Befestigung am Kinderwagen12,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Celebration-Kinderwagenkette
-
Herrera, Carolina: Mario Testino. I Love You. A celebration of weddingsMario Testino. I Love You. A celebration of weddings , Mit seinem Buch I Love You präsentiert Mario Testino ein wahres Hochzeits-Feuerwerk: jenen einmaligen Moment im Leben, der nicht nur Höhepunkt, sondern zugleich auch Versprechen ist. In seinen Aufnahmen zeigt Testino aus seiner ganz eigenen fotografischen Perspektive die Schönheit jenes besonderen Tages, die sich nicht nur in den Emotionen und der gelebten Tradition widerspiegelt, sondern vor allem in den vielen intimen Momenten gemeinsamen Glücks. Zusammen mit Beiträgen der bekannten Modeschöpferin Carolina Herrera und dem Partyexperten Riccardo Lanza versammelt das Buch Testinos bekannteste Hochzeitsaufnahmen sowie viele bisher unbekannte Momente aus seinem privaten und familiären Umfeld. Durch eine beispiellose Nähe zu den Brautpaaren gelang es Testino immer wieder, die Geheimnisse, Zärtlichkeiten, Verrücktheiten und den Glanz der Feiern einzufangen, von denen manche zu den sagenumwobensten Hochzeiten der letzten vier Dekaden zählen. I Love You ist eine fotografische Hommage an die Hochzeit und all das, was sie symbolisiert. Eine Liebeserklärung in Buchform mit intimen Einblicken in die Vorbereitungen der Braut, in Gebräuche und Riten unter Freunden sowie hemmungslose und ausschweifende Partys. Ein Fotoalbum voll unbändiger Fantasien über ein Leben zu zweit. "LANG LEBE DIE LIEBE!" - Mario Testino Auch erhältlich in einer Art Edition mit der signierten Fotografie Chiara Slewett, Rio de Janeiro, 2005 , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20220906, Beilage: GER, Hardcover, Autoren: Herrera, Carolina~Lanza, Riccardo, Fotograph: Testino, Mario, Edition: MLL, Seitenzahl/Blattzahl: 248, Themenüberschrift: PHOTOGRAPHY / Individual Photographers / Artists'Books, Keyword: 20. Jahrhundert; 21. Jahrhundert; Porträtfotografie; Hochzeitsfotografie; 20th Century; 21st Century; Portrait Photography; Wedding Photogrpahy, Fachschema: Farbfotografie~Fotografie~Photo~Photographie~Fotograf - Fotografin~Fotografie / Dokumentarfotografie, Geschichte~Hochzeit, Fachkategorie: Fotojournalismus, Interesse Alter: Hochzeit / Trauung, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 355, Breite: 264, Höhe: 31, Gewicht: 2216, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann man eine Kinderwagenkette selbst herstellen? Was sind sichere Materialien, um eine Kinderwagenkette herzustellen?
Um eine Kinderwagenkette selbst herzustellen, benötigt man Materialien wie Holzperlen, Schnur und eventuell kleine Stofftiere oder Figuren. Man kann die Holzperlen auf die Schnur auffädeln und mit Knoten sichern, um die Kette zu gestalten. Sichere Materialien sind unbehandeltes Holz, ungiftige Farben und Stoffe ohne Kleinteile, die verschluckt werden könnten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.