Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Chopin
Top-Angebote
Produkte zum Begriff Chopin:
-
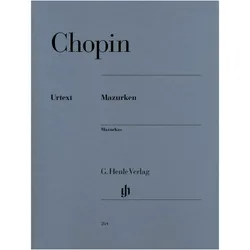
Mazurken, Fachbücher von Ewald Zimmermann, Frédéric Chopin, Theopold Zimmermann, Chopin Frederic, Chopin, FredericDie Mazurken von Frédéric Chopin sind eine bedeutende Sammlung von fast 60 Stücken, die die dritte Tanzform neben Polonaisen und Walzern darstellen. Diese Werke sind nicht nur musikalische Kompositionen, sondern auch ein tiefes Bekenntnis Chopins zu seiner polnischen Heimat. Von seinen Jugendjahren bis zu seinen letzten Lebensjahren widmete sich Chopin intensiv den Mazurken, die von den verschiedenen Ausprägungen des polnischen Tanzes inspiriert sind. Jedes Stück zeugt von seinem feinen Gespür für die Mentalität seines Volkes und vereint elegante Melodien mit raffinierter Harmonik und rhythmischer Kraft. Die Mazurken sind somit nicht nur ein musikalisches Erbe, sondern auch ein kulturelles Dokument, das die Seele Polens widerspiegelt.38,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Für Anfänger: Chopin
Chopin ist ein polnischer Komponist und Pianist des 19. Jahrhunderts. Seine Musik zeichnet sich durch ihre emotionale Tiefe, ihre lyrische Schönheit und ihre technische Anspruchsvolle aus. Einige seiner bekanntesten Werke sind seine Klaviersonaten, Nocturnes und Etüden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Chopin:
-
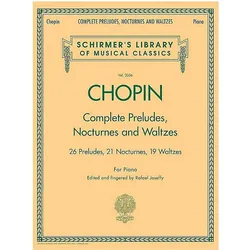
Frederic Chopin, Fachbücher von Frédéric ChopinDas Buch "Frederic Chopin: Complete Preludes, Nocturnes & Waltzes" bietet eine umfassende Sammlung der bedeutendsten Klavierwerke von Frederic Chopin. Herausgegeben von Rafael Joseffy, umfasst es 26 Préludes, 21 Nocturnes und 19 Walzer, die sowohl für Studierende als auch für erfahrene Pianistinnen und Pianisten von Interesse sind. Die sorgfältige Zusammenstellung und die qualitativ hochwertige Edition machen dieses Werk zu einer wertvollen Ressource für alle, die sich mit Chopins Musik auseinandersetzen möchten. Der feste Einband sorgt für Langlebigkeit und eine ansprechende Präsentation, während die englische Sprache die Zugänglichkeit für ein breites Publikum gewährleistet. Mit 248 Seiten bietet das Buch ausreichend Material für intensives Üben und Aufführungen.28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Chopin
-
Mazurken, Fachbücher von Ewald Zimmermann, Frédéric Chopin, Theopold Zimmermann, Chopin Frederic, Chopin, FredericDie Mazurken von Frédéric Chopin sind eine bedeutende Sammlung von fast 60 Stücken, die die dritte Tanzform neben Polonaisen und Walzern darstellen. Diese Werke sind nicht nur musikalische Kompositionen, sondern auch ein tiefes Bekenntnis Chopins zu seiner polnischen Heimat. Von seinen Jugendjahren bis zu seinen letzten Lebensjahren widmete sich Chopin intensiv den Mazurken, die von den verschiedenen Ausprägungen des polnischen Tanzes inspiriert sind. Jedes Stück zeugt von seinem feinen Gespür für die Mentalität seines Volkes und vereint elegante Melodien mit raffinierter Harmonik und rhythmischer Kraft. Die Mazurken sind somit nicht nur ein musikalisches Erbe, sondern auch ein kulturelles Dokument, das die Seele Polens widerspiegelt.38,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
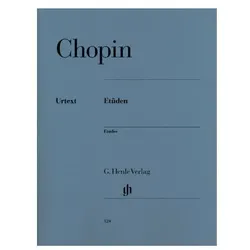
Etüden, Fachbücher von Frédéric Chopin, Ewald Zimmermann, Chopin FredericDie Etüden von Frédéric Chopin, bestehend aus den Zyklen op. 10 und op. 25, sind Meisterwerke der Klavierliteratur, die sowohl technische Herausforderungen als auch musikalische Tiefe vereinen. Diese Urtextausgabe bietet eine authentische Wiedergabe der Kompositionen, die für den Konzertsaal konzipiert wurden. Chopins Etüden sind nicht nur technische Übungsstücke, sondern auch spannende Charakterstücke, die das Repertoire eines jeden Pianisten bereichern. Neben den bekannten Etüden enthält diese Ausgabe auch drei zusätzliche, lyrische Miniaturen, die für eine Pariser Klavierschule im Jahr 1840 komponiert wurden. Diese Werke sind ein unverzichtbarer Bestandteil der Klavierausbildung und bieten sowohl Anfängern als auch fortgeschrittenen Pianist*innen wertvolle Einblicke in Chopins musikalisches Schaffen.27,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Für Anfänger: Chopin
Chopin ist ein polnischer Komponist und Pianist des 19. Jahrhunderts. Seine Musik zeichnet sich durch ihre emotionale Tiefe, ihre lyrische Schönheit und ihre technische Anspruchsvolle aus. Einige seiner bekanntesten Werke sind seine Klaviersonaten, Nocturnes und Etüden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.