Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Comansi-Green-Goblin-8412906960371
Top-Angebote
Produkte zum Begriff Comansi-Green-Goblin-8412906960371:
-
The Army Painter Air Goblin GreenWarpaintsTM Air are acrylic airbrush-ready paints of unparalleled quality. The specially chosen and ultra-filtered vibrant pigments, combined with a very stable and unmatched resin solution, ensure excellent coverage. The WarpaintsTM Air range features our unique Colour Triad System, which allows you to build perfect shadows, midtones and highlights for any painting project. Each paint is ready to use right out of the bottle with perfect consistency for use in your airbrush. WarpaintsTM Air comes in spill-proof 18 ml./0.6 fl.oz. dropper bottles with pre-loaded mixing balls for easy shaking ensuring that your paints will always perform optimally. Filtered airbrush formulated paints Unique Colour Triad System Mixing Balls Pre-loaded in every bottle Perfect blends between every colour Easy Colour Triad Guide on label2,48 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
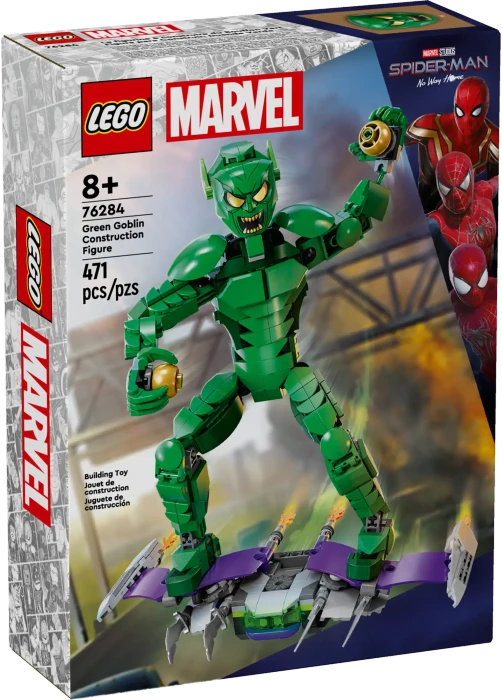
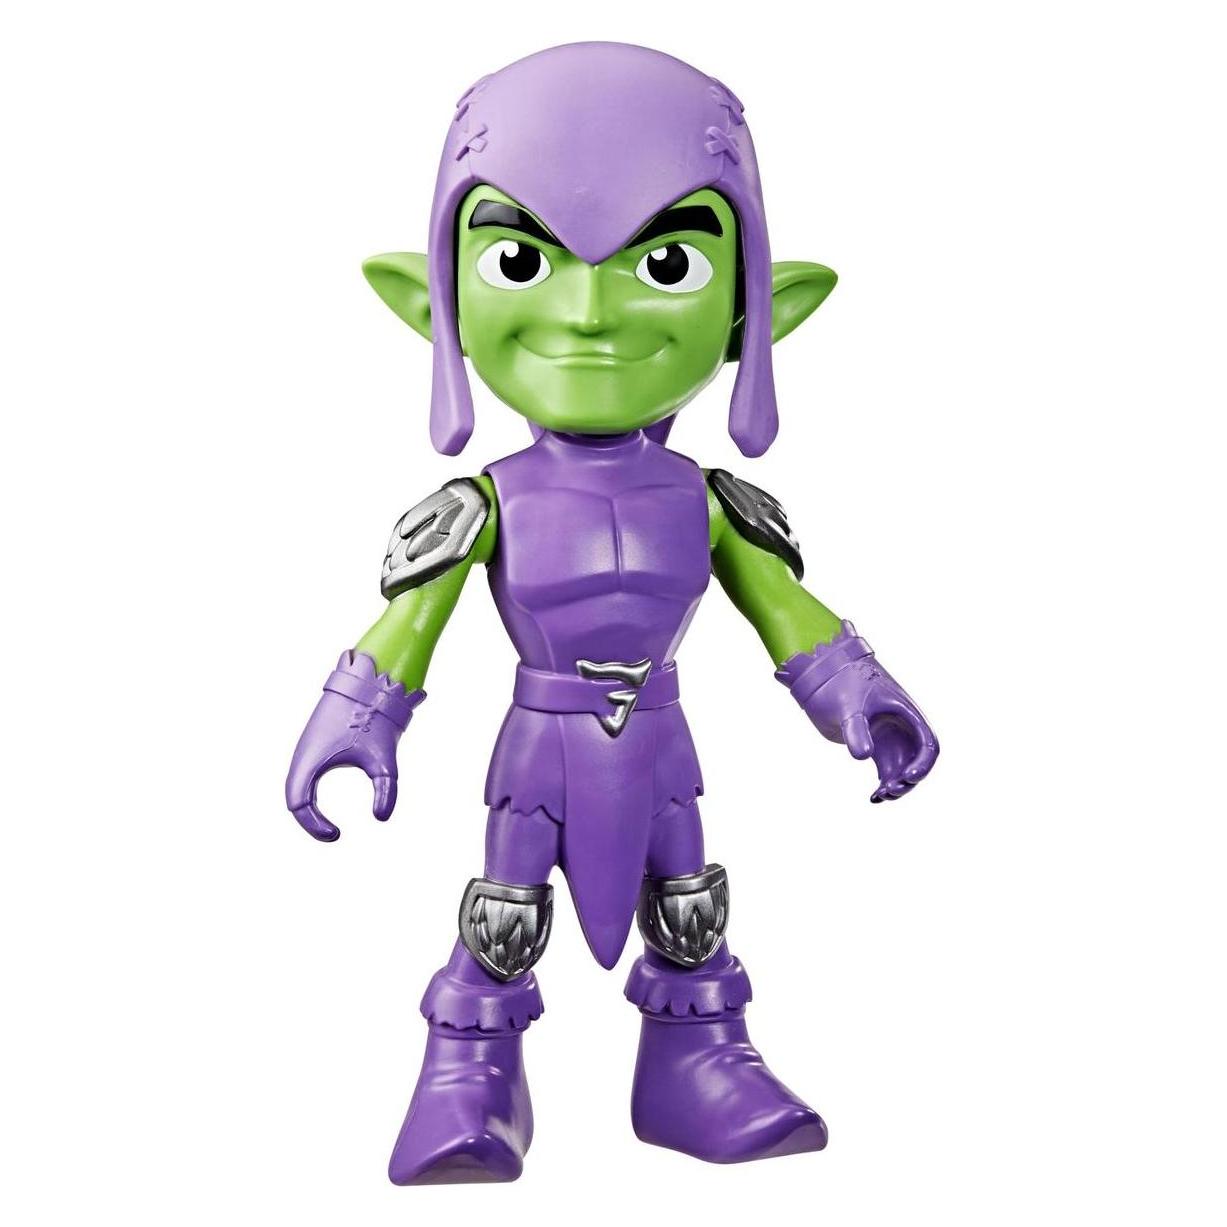
LEGO Marvel 76284 Green Goblin BaufigurLEGO-Bausatz - für Kinder, geeignet ab 8 Jahren, Serie: LEGO Marvel, Einführungsjahr: 2024, 471 Teile im Paket LEGO Marvel 76284 Baubare Figur: Spidey vs. Green GoblinAnspruchsvoller Grüner KoboldBaue eine atemberaubende Green Goblin-Figur, die aussieht wie der echte Bösewicht, wie du ihn aus der Marvel-Welt27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Welchen Bösewicht aus den Spider-Man-Filmen findet ihr am besten: Venom, Doctor Octopus, Green Goblin, Electro, Sandman, Mysterio oder Vulture?
Das ist natürlich eine subjektive Frage, da jeder seine eigenen Vorlieben hat. Aber viele Spider-Man-Fans würden wahrscheinlich sagen, dass Venom einer der besten Bösewichte ist, da er eine faszinierende und bedrohliche Figur ist, die eine starke Verbindung zu Spider-Man hat. Doctor Octopus und Green Goblin werden auch oft als beliebte und ikonische Gegner angesehen. **
Top-Angebote
Produkte zum Begriff Comansi-Green-Goblin-8412906960371:
-
Vallejo Fantasy Color Primer Goblin GreenVallejo Fantasy Color Primer Goblin Green von Vallejo 28027 Fantasy Color Primer Goblin Green Die Vallejo Hobby-Farbsprays sind eine perfekte Kombination aus Grundlack und hochpigmentierter Farbe, die für die Anwendung auf allen Metall-, Kunststoff- und Resinmodellen und Miniaturen entwickelt wurden. Die neue originelle und einzigartige AV-Sprühformel hinterlässt ein perfektes mattes und selbstnivellierendes Finish, das so konzipiert ist, dass selbst feinste Details der Modelle und Miniaturen zur Geltung gebracht werden. Das Vallejo Hobby-Farbspraysortiment umfasst 3 Grundfarben, 19 Fantasy-Farbtöne, 5 AFV-Farben aus dem Zweiten Weltkrieg, 4 Infanterie-Farben aus dem Zweiten Weltkrieg und 3 Lacke (insgesamt 34 Farben). Die neuen Spray-Farben sind perfekt auf die entsprechenden Farbtöne der Spiel- und Modellfarben-Sortimente abgestimmt, so dass beide Maltechniken miteinander kombiniert werden können. Jedes Hobby-Farbspray zeigt die Originalfarbe, die auf dem Farbring um die Oberseite aufgetragen ist, und ist mit 2 verschiedenen Düsen ausgestattet; eine mit einem niedrigen Ausstoß, besonders empfohlen für feine Linien und kleine Details, und die andere mit einem mittleren Ausstoß, empfohlen für dickere Linien und zum Abdecken größerer Flächen; das Niederdruckventil ermöglicht eine ausgezeichnete Sprühkontrolle. Das Sortiment wird durch 3 verschiedene Lacke - Glanz, Matt und Satin - ergänzt, die empfohlen werden, um Ihre Figuren zusätzlich zu schützen und ihnen ein einheitliches Gesamtbild zu verleihen.10,69 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
The Army Painter Air Goblin GreenWarpaintsTM Air are acrylic airbrush-ready paints of unparalleled quality. The specially chosen and ultra-filtered vibrant pigments, combined with a very stable and unmatched resin solution, ensure excellent coverage. The WarpaintsTM Air range features our unique Colour Triad System, which allows you to build perfect shadows, midtones and highlights for any painting project. Each paint is ready to use right out of the bottle with perfect consistency for use in your airbrush. WarpaintsTM Air comes in spill-proof 18 ml./0.6 fl.oz. dropper bottles with pre-loaded mixing balls for easy shaking ensuring that your paints will always perform optimally. Filtered airbrush formulated paints Unique Colour Triad System Mixing Balls Pre-loaded in every bottle Perfect blends between every colour Easy Colour Triad Guide on label2,48 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Comansi-Green-Goblin-8412906960371
-
LEGO Marvel 76284 Green Goblin BaufigurLEGO-Bausatz - für Kinder, geeignet ab 8 Jahren, Serie: LEGO Marvel, Einführungsjahr: 2024, 471 Teile im Paket LEGO Marvel 76284 Baubare Figur: Spidey vs. Green GoblinAnspruchsvoller Grüner KoboldBaue eine atemberaubende Green Goblin-Figur, die aussieht wie der echte Bösewicht, wie du ihn aus der Marvel-Welt27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Welchen Bösewicht aus den Spider-Man-Filmen findet ihr am besten: Venom, Doctor Octopus, Green Goblin, Electro, Sandman, Mysterio oder Vulture?
Das ist natürlich eine subjektive Frage, da jeder seine eigenen Vorlieben hat. Aber viele Spider-Man-Fans würden wahrscheinlich sagen, dass Venom einer der besten Bösewichte ist, da er eine faszinierende und bedrohliche Figur ist, die eine starke Verbindung zu Spider-Man hat. Doctor Octopus und Green Goblin werden auch oft als beliebte und ikonische Gegner angesehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.