Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Comelit-Netzgerät-1210A
Top-Angebote
Produkte zum Begriff Comelit-Netzgerät-1210A:
-
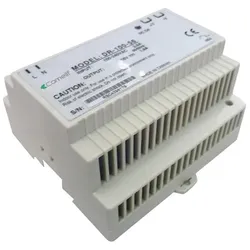
Comelit, Zubehör Gebäudesicherheit, NetzgerätComelit Group Netzgerät 2-Draht-System 1210A Hersteller: Comelit Group Beschreibung: Netzgerät für ein 2-Draht-System mit 1 Steigleitung, SB2 Typ: 1210A Anwendung: Video Eingangsspannung: 230 V Frequenz: 0 Hz Stromart: Gleichstrom Ausgangsspannung: 34 V Max. Ausgangsstrom: 500 mA Kurzschlusssicher: Nein Schutzklasse (IP): Sonstige Breite in Einheiten: 8 Höhe: 62 mm Breite: 143 mm Tiefe: 90 mm Installationstechnik: 2-Draht Integrierter Türöffnerkreis: Nein Steuerungsfunktion: Nein Auswertungsfunktion: Nein Anzahl der anschliessbaren Benutzer: 100 Servicedisplays: Nein Montageart: DIN-Schiene Programmiersperre: Nein Mit Kontakt: Nein Weitere Details: Netzgerät mit toroidalem Transformator, Überlast- und Kurzschlussschutz für das 2-Draht-System (SB2) zur Versorgung der Aussenstelle (L1-L1) und der Steigleitung (L2-L2). Ausgestattet mit einem Anschluss für die Leitungsabschlusstechnik Art. 1216. Eingangsspannung 110-240V AC. Kompatibel mit Lautsprechermodul Art. 4681, Art. 1621 VC, Art. 1621, Art. UT2010, Art. UT2010VC und Art. UT2020. Abmessungen: 8 DIN-Module.141,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Comelit, Zubehör Gebäudesicherheit, IKALL-NetzgerätDas IKALL-Netzgerät von Comelit ist eine zuverlässige Energiequelle für Gegensprechanlagen, die eine stabile und sichere Stromversorgung gewährleistet. Mit einer Eingangsspannung von 110-230V und einer Ausgangsspannung von 33V DC ist dieses Netzgerät ideal für den Einsatz in Türstationen. Es bietet eine maximale Ausgangsleistung von 1,2A für kurze Zeit und 500mA für den Dauerbetrieb, was es zu einer leistungsstarken Lösung für verschiedene Anwendungen macht. Das Gerät ist mit einem internen Schutz gegen Überspannung und Kurzschlüsse ausgestattet, was die Sicherheit und Langlebigkeit des Systems erhöht. Die Montage erfolgt einfach auf einer Hutschiene, was die Installation in bestehenden Systemen erleichtert. Mit der Fähigkeit, bis zu 100 Teilnehmer anzuschliessen, ist das IKALL-Netzgerät besonders geeignet für grössere Wohnanlagen oder gewerbliche Anwendungen. - Eingangsspannung von 110-230V für flexible Nutzung - Maximale Ausgangsleistung von 1,2A für kurze Zeit - Internen Schutz gegen Überspannung und Kurzschlüsse - Geeignet für bis zu 100 Teilnehmer - Einfache Montage auf Hutschiene.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Comelit-Netzgerät-1210A:
-
Comelit Group Netzgerät 43082Spannungsart der Versorgungsspannung=DC1. Ausgangsspannung=12..13 V2. Ausgangsspannung=0 V3. Ausgangsspannung=0 VMax. Ausgangsstrom 1=1,33 AMax. Ausgangsstrom 2=0 AMax. Ausgangsstrom 3=0 AAusgangsspannung einstellbar=neinNennwert Ausgangsspannung 1=12 VNennwert Ausgangsspannung 2=0 VNennwert Ausgangsspannung 3=0 VNennwert Ausgangsstrom 1=1,33 ANennwert Ausgangsstrom 2=0 ANennwert Ausgangsstrom 3=0 AKurzschlussfest=neinBemessungsversorgungsspannung bei AC 50 Hz=100..240 VBemessungsversorgungsspannung bei AC 60 Hz=100..240 VBemessungsversorgungsspannung bei DC=12..13 VAusgangsspannung geregelt=neinLeistungsaufnahme=20 VALeistungsabgabe=16 WStabilisiert=neinAusführung des elektrischen Anschlusses=sonstigeTragschienenmontage möglich=neinWandmontage möglich=neinGeeignet für Reiheneinbau=neinEinbaubreite=0 mmEinbauhöhe=0 mmDirektmontage möglich=neinBreite=0 mmHöhe=0 mmTiefe=0 mmGeeignet für Si...28,09 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Comelit Group Netzgerät 43015Spannungsart der Versorgungsspannung=DC1. Ausgangsspannung=12..13 V2. Ausgangsspannung=0 V3. Ausgangsspannung=0 VMax. Ausgangsstrom 1=1,5 AMax. Ausgangsstrom 2=0 AMax. Ausgangsstrom 3=0 AAusgangsspannung einstellbar=neinNennwert Ausgangsspannung 1=12 VNennwert Ausgangsspannung 2=0 VNennwert Ausgangsspannung 3=0 VNennwert Ausgangsstrom 1=1,5 ANennwert Ausgangsstrom 2=0 ANennwert Ausgangsstrom 3=0 AKurzschlussfest=neinBemessungsversorgungsspannung bei AC 50 Hz=110..254 VBemessungsversorgungsspannung bei AC 60 Hz=110..240 VBemessungsversorgungsspannung bei DC=12..13 VAusgangsspannung geregelt=neinLeistungsaufnahme=25 VALeistungsabgabe=18 WStabilisiert=neinAusführung des elektrischen Anschlusses=SchraubanschlussTragschienenmontage möglich=jaWandmontage möglich=jaGeeignet für Reiheneinbau=jaBreite in Teilungseinheiten=3Einbaubreite=38 mmEinbauhöhe=51 mmDirektmontage möglich=jaBreite=38 mmHöhe...46,21 €*Versand: 99,89 €Sichere Weiterleitung zum Anbieter
-
Comelit, Zubehör Gebäudesicherheit, NetzgerätComelit Group Netzgerät 2-Draht-System 1210A Hersteller: Comelit Group Beschreibung: Netzgerät für ein 2-Draht-System mit 1 Steigleitung, SB2 Typ: 1210A Anwendung: Video Eingangsspannung: 230 V Frequenz: 0 Hz Stromart: Gleichstrom Ausgangsspannung: 34 V Max. Ausgangsstrom: 500 mA Kurzschlusssicher: Nein Schutzklasse (IP): Sonstige Breite in Einheiten: 8 Höhe: 62 mm Breite: 143 mm Tiefe: 90 mm Installationstechnik: 2-Draht Integrierter Türöffnerkreis: Nein Steuerungsfunktion: Nein Auswertungsfunktion: Nein Anzahl der anschliessbaren Benutzer: 100 Servicedisplays: Nein Montageart: DIN-Schiene Programmiersperre: Nein Mit Kontakt: Nein Weitere Details: Netzgerät mit toroidalem Transformator, Überlast- und Kurzschlussschutz für das 2-Draht-System (SB2) zur Versorgung der Aussenstelle (L1-L1) und der Steigleitung (L2-L2). Ausgestattet mit einem Anschluss für die Leitungsabschlusstechnik Art. 1216. Eingangsspannung 110-240V AC. Kompatibel mit Lautsprechermodul Art. 4681, Art. 1621 VC, Art. 1621, Art. UT2010, Art. UT2010VC und Art. UT2020. Abmessungen: 8 DIN-Module.141,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Comelit, Zubehör Gebäudesicherheit, IKALL-NetzgerätDas IKALL-Netzgerät von Comelit ist eine zuverlässige Energiequelle für Gegensprechanlagen, die eine stabile und sichere Stromversorgung gewährleistet. Mit einer Eingangsspannung von 110-230V und einer Ausgangsspannung von 33V DC ist dieses Netzgerät ideal für den Einsatz in Türstationen. Es bietet eine maximale Ausgangsleistung von 1,2A für kurze Zeit und 500mA für den Dauerbetrieb, was es zu einer leistungsstarken Lösung für verschiedene Anwendungen macht. Das Gerät ist mit einem internen Schutz gegen Überspannung und Kurzschlüsse ausgestattet, was die Sicherheit und Langlebigkeit des Systems erhöht. Die Montage erfolgt einfach auf einer Hutschiene, was die Installation in bestehenden Systemen erleichtert. Mit der Fähigkeit, bis zu 100 Teilnehmer anzuschliessen, ist das IKALL-Netzgerät besonders geeignet für grössere Wohnanlagen oder gewerbliche Anwendungen. - Eingangsspannung von 110-230V für flexible Nutzung - Maximale Ausgangsleistung von 1,2A für kurze Zeit - Internen Schutz gegen Überspannung und Kurzschlüsse - Geeignet für bis zu 100 Teilnehmer - Einfache Montage auf Hutschiene.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Comelit-Netzgerät-1210A
-
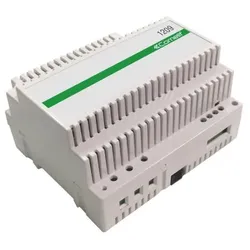
Comelit 1209 Netzgerät Quadra, Ciao, 1 Steiger, SB2Netzgerät mit Überlast- und Kurzschlusssicherung für QuadraKit, CiaoKit, und Quadra-, Ciao Türstationen (SB2) zur Versorgung der Außensprechstelle (L1-L1) und der Steigleitung (L2-L2). Eingangsspannung 110-240V AC. Kompatibel mit Quadra-Türstation 4893M. Abmessungen: 105x85x85mm (6 DIN-Module).82,06 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Comelit 1212/B Netzgerät 20V DC für Zusatzinnenstation 1212BNetzgerät mit 230V AC Eingang, 0-20V DC / 15VA Ausgang für zusätzliche Monitore. Das Netzgerät ist mit einem internen PTC-Schutz ausgestattet. Abmessungen: 87,5x105x65mm (5 DIN-Module).100,90 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.