Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Core-Übungen
Top-Angebote
Produkte zum Begriff Core-Übungen:
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
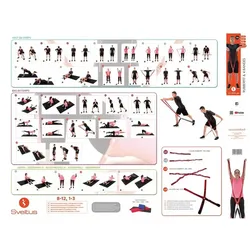
Was sind effektive Übungen für ein ganzheitliches Core-Training?
Effektive Übungen für ein ganzheitliches Core-Training sind Planks, Russian Twists und Mountain Climbers. Diese Übungen trainieren die gesamte Bauch- und Rückenmuskulatur sowie die seitlichen Bauchmuskeln. Durch regelmäßiges Training dieser Übungen können Stabilität, Kraft und Ausdauer im Core-Bereich verbessert werden. **
Top-Angebote
Produkte zum Begriff Core-Übungen:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Core-Übungen
-
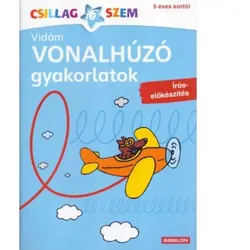
Fröhliche Linienzieh-Übungen – SchreibvorbereitungDie Heiteren Linienzieh-Übungen – Schreibvorbereitung sind ein 48-seitiges, spielerisches Übungsheft für Kinder im letzten Kindergartenjahr und für Grundschulkinder. Mit verschiedenen Linienführungsaufgaben unterstützt es die Schreibvorbereitung sowie das Üben der Stifthaltung und der Handbewegungen. Die von einfachen zu komplexeren Aufgaben fortschreitenden Muster geben den Kindern Sicherheit bei der Vorbereitung auf das Schreiben von Buchstaben und Zahlen. Produkteigenschaften: Marke: Tessloff-Babilon Produktkategorie: Förderheft, Aufgabensammlung zur Schreibvorbereitung Empfohlenes Alter: ab 5 Jahren Hauptfunktion: Übungen zum Linienziehen, Nachspuren und Verbinden Geförderte Kompetenzen: Feinmotorik, Auge-Hand-Koordination, grafomotorische Fähigkeiten Material: Papier Anzahl / Zubehör: 1 Stück, 48-seitiges Beschäftigungsheft Weitere wichtige Eigenschaft: zur Schreibvorbereitung, empfohlen für Kinder im letzten Kindergartenjahr und für Grundschulkinder Die Heiteren Linienzieh-Übungen – Schreibvorbereitung führen die Kinder Schritt für Schritt durch die Aufgaben. Zuerst begegnen sie einfachen Geraden, Bögen und Kreisen, danach folgen Spiralen, Zickzacklinien und Wellenlinien. Die Aufgaben sind mit fröhlichen Bildern verbunden, sodass die Kinder das Üben nicht als „Schreibstunde“, sondern als Spiel erleben. Das Heft ist eine große Hilfe bei der schulvorbereitenden Arbeit im Kindergarten und beim Üben in der ersten Klasse. Regelmäßiges Linienziehen stärkt Handgelenk und Finger, verbessert die Stifthaltung und erleichtert so das Erlernen von Buchstaben und Zahlen. Die Aufgaben lassen sich auch selbstständig verstehen, daher können die Kinder sowohl mit Unterstützung von Eltern oder Pädagog:innen als auch ganz alleine darin arbeiten. Ein besonderer Vorteil des Heftes ist der thematische Aufbau der Aufgaben: Das Üben der Linien ist mit spielerischen Geschichten verknüpft (z. B. Regentropfen zeichnen, eine Torte in Stücke schneiden, die Linie eines Wasserfalls nachziehen). Das motiviert die Kinder zu ausdauernderem Arbeiten, während gleichzeitig ihre Konzentration sowie ihre visuelle Wahrnehmung gefördert werden. Die rückstichgeheftete Ausführung lässt sich leicht umblättern, die Seiten können am Tisch oder auch unterwegs bequem bearbeitet werden. Für wen ist es geeignet? Die Heiteren Linienzieh-Übungen – Schreibvorbereitung sind für Kinder ab 5 Jahren empfohlen, die vor der Einschulung oder in den ersten Schuljahren Buchstaben und Zahlen sicher und mit einer schönen Linienführung schreiben lernen möchten. Besonders nützlich ist das Heft für Kinder, die gerne malen und ausmalen und mit Freude auf spielerischen Arbeitsblättern üben. Ideal zum Üben zu Hause, für die Gruppenarbeit im Kindergarten, für Förderstunden sowie als Geschenk zum Geburtstag, Namenstag oder zur Einschulung. Die Anwendung ist ganz einfach: Es wird nur ein Bleistift oder Buntstift benötigt, und das Heft kann jederzeit und überall hervorgeholt werden. Verpackungsgröße: 20 x 28 x 0,5 cm2,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind effektive Übungen für ein ganzheitliches Core-Training?
Effektive Übungen für ein ganzheitliches Core-Training sind Planks, Russian Twists und Mountain Climbers. Diese Übungen trainieren die gesamte Bauch- und Rückenmuskulatur sowie die seitlichen Bauchmuskeln. Durch regelmäßiges Training dieser Übungen können Stabilität, Kraft und Ausdauer im Core-Bereich verbessert werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.