Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Crash
Top-Angebote
Produkte zum Begriff Crash:
-
Stephenson, Neal: Snow CrashSnow Crash , Deluxe Edition , > , Erscheinungsjahr: 20221122, Produktform: Leinen, Autoren: Stephenson, Neal, Themenüberschrift: FICTION / Science Fiction / General, Keyword: snow crash neal stephenson;neal stephenson books;sci fi book;cyberpunk books;science fiction and fantasy;satire;dystopian books;dystopian novels;tech;avatars;avatar;metaverse;computer books;litrpg books;litrpg;dystopia;dystopian;adventure;mythology;neal stephenson;artificial intelligence;science fiction;science fiction books;sci fi;action;anarchy;archaeology;babel;comedy;computer;computers;cyber;cyberpunk;drugs;fantasy;future;futurism;geek;hacker;hackers;hacking;humor;young adult books;snow, Fachschema: Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Hard science fiction~Abenteuerromane, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Science-Fiction: Cyberpunk / Biopunk, Text Sprache: eng, Seitenanzahl: VIII, Seitenanzahl: 565, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 168, Höhe: 47, Gewicht: 885, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
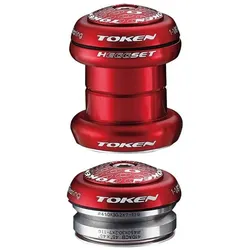
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.46,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ein WhatsApp-Crash-Angriff?
Ein WhatsApp-Crash-Angriff ist eine Art von Cyberangriff, bei dem ein Angreifer eine speziell präparierte Nachricht an ein WhatsApp-Nutzerkonto sendet, die die App zum Absturz bringt. Dies kann dazu führen, dass der Nutzer die App nicht mehr öffnen oder nutzen kann, bis das Problem behoben ist. Oft wird diese Art von Angriff verwendet, um Verwirrung zu stiften oder den Nutzer zu belästigen. Es ist wichtig, vorsichtig zu sein und keine verdächtigen Nachrichten von unbekannten Absendern zu öffnen, um sich vor solchen Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Crash:
-
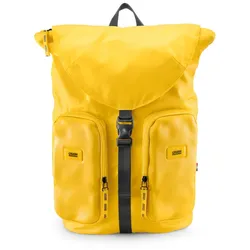
Crash Baggage Crash Not Crash - Yellow Koffer24Crash Baggage - Crash Not Crash Rucksack Crash Not Crash ist die Kollektion urbaner Rucksäcke von Crash Baggage. Die neue Kollektion setzt auf Vielseitigkeit und Benutzerfreundlichkeit. Das Herzstück der Kollektion ist das Dellen-Design, das erstmals auf ein weiches Material (EVA) aus recyceltem Kunststoff aufgebracht wurde. Egal ob fürs Büro oder in der Freizeit – der vielseitige CNC Rucksack ist mit seinen zahlreichen Innenfächern zur Organisation von Kleinteilen, dem gepolsterten Laptopfach für deinen Laptop (bis Größe 13 Zoll) und den beiden praktischen Außenfächern bestens ausgestattet. Produktdetails * Serie: CNC * Typ: Rucksack * Material: Recyceltes PET * Hauptfach mit Laptop-Fach (bis 13") * Innenfächer mit Organizer für Kleingegenstände * Schlüsselclip * 2 gepolsterte Außenfächer mit Reißverschluss * Versteckte Außentasche am Rücken für Wertgegenstände * Trinkflaschenhalter außen * Gepolsterter Rücken mit verstellbaren Schulterriemen * Maße (Höhe x Breite x Tiefe): 42 cm x 27 cm x 19 cm * Gewicht: 0,62 kg Über Crash Baggage Abenteuer, Freiheit, Action – mit Crash Baggage kannst du dich auf Reisen aufs Wesentliche konzentrieren, statt dir Sorgen um deinen Koffer zu machen! Die Philosophie „Handle without care!" steht für trendige, langlebige Gepäckstücke im coolen Used-Look. Neue Beulen sind kein Grund für Ärger, sondern verleihen jedem Rucksack und Koffer eine einzigartige, persönliche Note. Die italienische Marke kombiniert Funktionalität mit modischem Design und richtet sich an urbane Abenteurer und Fashion-Liebhaber.95,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stephenson, Neal: Snow CrashSnow Crash , Deluxe Edition , > , Erscheinungsjahr: 20221122, Produktform: Leinen, Autoren: Stephenson, Neal, Themenüberschrift: FICTION / Science Fiction / General, Keyword: snow crash neal stephenson;neal stephenson books;sci fi book;cyberpunk books;science fiction and fantasy;satire;dystopian books;dystopian novels;tech;avatars;avatar;metaverse;computer books;litrpg books;litrpg;dystopia;dystopian;adventure;mythology;neal stephenson;artificial intelligence;science fiction;science fiction books;sci fi;action;anarchy;archaeology;babel;comedy;computer;computers;cyber;cyberpunk;drugs;fantasy;future;futurism;geek;hacker;hackers;hacking;humor;young adult books;snow, Fachschema: Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Hard science fiction~Abenteuerromane, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Science-Fiction: Cyberpunk / Biopunk, Text Sprache: eng, Seitenanzahl: VIII, Seitenanzahl: 565, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 168, Höhe: 47, Gewicht: 885, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Crash
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.46,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, VelowerkzeugDas BB29BSA/2 BSA Tretlagerwerkzeug ist ein präzises und robustes Werkzeug, das speziell für die Installation und Demontage von 12-Zahn-Lagern mit einem Aussendurchmesser von 46 mm entwickelt wurde. Es ist mit einem 1/2" Drehmomentschlüssel kompatibel, was eine exakte Anwendung des erforderlichen Drehmoments ermöglicht. Dieses Werkzeug ist ideal für Fachleute und Fahrradenthusiasten, die Wert auf Qualität und Zuverlässigkeit legen. Hergestellt in Frankreich, bietet das BB29BSA/2 BSA eine hohe Verarbeitungsqualität und Langlebigkeit. Die kompakte Bauweise mit einer Breite und Länge von jeweils 46 mm sorgt für eine einfache Handhabung und Lagerung. Das schwarze Design verleiht dem Werkzeug zudem eine ansprechende Optik.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer Token Steuersatz ist ein hochwertiges Fahrradkomponentenprodukt, das für eine präzise und zuverlässige Steuerung sorgt. Mit einem integrierten Design bietet dieser Steuersatz eine saubere und aufgeräumte Optik, während die interne Kabelbox eine einfache Handhabung der Kabel ermöglicht. Der Steuersatz ist für Gabeln mit einem Durchmesser von 1-1/8" bis 1,5" geeignet und verfügt über Premium-Lager, die für eine reibungslose Funktion und Langlebigkeit sorgen. Mit einem Gewicht von nur 80 Gramm pro Set ist er leicht und trägt nicht unnötig zum Gesamtgewicht des Fahrrads bei. Hergestellt in Frankreich, erfüllt dieser Steuersatz hohe Qualitätsstandards und ist in der klassischen Farbe Schwarz erhältlich, die sich nahtlos in verschiedene Fahrraddesigns einfügt. Der integrierte Lagerschalentyp (IS) sorgt für eine einfache Installation und Wartung. Dieser Steuersatz ist eine ausgezeichnete Wahl für Radfahrende, die Wert auf Leistung und Ästhetik legen.49,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein WhatsApp-Crash-Angriff?
Ein WhatsApp-Crash-Angriff ist eine Art von Cyberangriff, bei dem ein Angreifer eine speziell präparierte Nachricht an ein WhatsApp-Nutzerkonto sendet, die die App zum Absturz bringt. Dies kann dazu führen, dass der Nutzer die App nicht mehr öffnen oder nutzen kann, bis das Problem behoben ist. Oft wird diese Art von Angriff verwendet, um Verwirrung zu stiften oder den Nutzer zu belästigen. Es ist wichtig, vorsichtig zu sein und keine verdächtigen Nachrichten von unbekannten Absendern zu öffnen, um sich vor solchen Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.