Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Critter-Café
Top-Angebote
Produkte zum Begriff Critter-Café:
-
Critter MatrioschkaEine traditionelle Matrjoschka in einer Tierversion! Critter von ferm LIVING überrascht mit Figuren von wilden Tieren. Vorteile: Das Spielzeug ist in schönen, gedeckten Farben gehalten. Sie besteht aus 5 Teilen, die ineinander übergehen. Er ist natürlich und sieht auch als Dekoration gut aus. Schicksal: Die Critter Matrjoschka ist für Kinder ab 3 Jahren zum Spielen geeignet. Materialien: Es wurde aus FSC™-zertifiziertem Schima-Superba-Holz hergestellt.34,23 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Raubwildlocker Super CritterWeiterentwicklung des MOJO-Critter, besitzt einen magnetisch angebrachten CRITTER-Aufsatz, integrierte versenkbare Stativbeine und ein extra-widerstandsfähiges ABS-Gehäuse. Lieferung mit MOJO-Wildkaninchensound, 3-Wege Schalter und MOJO-Zapfen mit 1⁄4”-Kameragewinde für verschiedene Montageoptionen. Besonders benutzerfreundlich. Stromversorgung mit 4 AA-Batterien (bitte separat bestellen). Achtung! Bitte beachten Sie die aktuelle Gesetzeslage in Ihrem Land.95,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
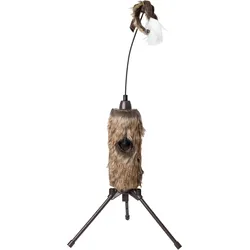
MOJO Fuzzy CritterMOJO Fuzzy Critter: Raubwildköder mit Fell und zyklischer Aktion Der MOJO Fuzzy Critter von MOJO OUTDOORS ist ein Raubwildköder, der mit einem realistischen, beutetierähnlichen Fell und einer intermittierenden, zyklischen Aktion die Aufmerksamkeit von Raubwild auf sich ziehen soll. Er ist leicht und tragbar. Damit passt er zu Jägern, die beim Ansitz auf Raubwild einen sichtbaren Lockreiz setzen wollen. Der Mehrwert liegt in der Kombination aus Optik und wiederkehrender Aktion, nicht in technischen Kennzahlen. Maße und Gewicht nennt der Hersteller nicht. Laut Hersteller lenkt der Köder die Aufmerksamkeit des Raubwilds von dir ab. Einen Jagderfolg garantiert das nicht. Fell Beutetierähnlich Aktion Intermittierend, zyklisch Handhabung Leicht, tragbar Was macht den Köder für Raubwild interessant? Das Fell des Fuzzy Critter ist realistisch und beutetierähnlich gestaltet. Laut Hersteller zieht es die Aufmerksamkeit von Raubwild sofort auf sich und hält sie. So bekommst du am Ansitz einen gut sichtbaren Lockreiz im Revier. Wozu dient die intermittierende, zyklische Aktion? Die Aktion des Köders läuft zyklisch und mit Unterbrechungen ab. Der Hersteller nennt dafür zusätzlichen Realismus. Ein Beutetier bewegt sich in der Natur ebenfalls nicht gleichmäßig. Angaben zu Antrieb und Stromversorgung macht der Hersteller nicht. Wie praktisch ist der Köder im Revier? Der Fuzzy Critter ist laut Hersteller leicht und tragbar. Du kannst ihn deshalb bei einem Wechsel des Ansitzes problemlos mitnehmen. Genaue Maße und das Gewicht sind vom Hersteller nicht angegeben. Einsatzbereiche Lockreiz beim Ansitz auf Raubwild Revierarbeit in der Raubwildbejagung Mitnahme bei wechselnden Ansitzen Häufige Fragen zum MOJO Fuzzy Critter Auf welches Wild wirkt der Köder? Der Hersteller gibt an, dass der Köder auf Raubwild wirkt. Einzelne Wildarten nennt er nicht. Wie gut der Köder bei deinem Raubwild funktioniert, kann niemand garantieren. Wie läuft die aktive Bewegung des Köders ab? Die Aktion ist intermittierend und zyklisch. Sie wiederholt sich also mit Unterbrechungen. Angaben zu Antrieb, Stromversorgung oder Dauer der Zyklen liegen nicht vor. Kann der Köder meine Anwesenheit überdecken? Laut Hersteller lenkt der Köder die Aufmerksamkeit des Raubwilds von dir ab. Wind, Deckung und ruhiges Verhalten am Ansitz bleiben trotzdem deine Aufgabe. Lässt sich der Köder gut mitnehmen? Der Hersteller beschreibt den Köder als leicht und tragbar. Konkrete Maße und das Gewicht nennt er nicht.69,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Critter-Café:
-
Critter MatrioschkaEine traditionelle Matrjoschka in einer Tierversion! Critter von ferm LIVING überrascht mit Figuren von wilden Tieren. Vorteile: Das Spielzeug ist in schönen, gedeckten Farben gehalten. Sie besteht aus 5 Teilen, die ineinander übergehen. Er ist natürlich und sieht auch als Dekoration gut aus. Schicksal: Die Critter Matrjoschka ist für Kinder ab 3 Jahren zum Spielen geeignet. Materialien: Es wurde aus FSC™-zertifiziertem Schima-Superba-Holz hergestellt.34,23 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Critter-Café
-
Raubwildlocker Super CritterWeiterentwicklung des MOJO-Critter, besitzt einen magnetisch angebrachten CRITTER-Aufsatz, integrierte versenkbare Stativbeine und ein extra-widerstandsfähiges ABS-Gehäuse. Lieferung mit MOJO-Wildkaninchensound, 3-Wege Schalter und MOJO-Zapfen mit 1⁄4”-Kameragewinde für verschiedene Montageoptionen. Besonders benutzerfreundlich. Stromversorgung mit 4 AA-Batterien (bitte separat bestellen). Achtung! Bitte beachten Sie die aktuelle Gesetzeslage in Ihrem Land.95,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
MOJO Fuzzy CritterMOJO Fuzzy Critter: Raubwildköder mit Fell und zyklischer Aktion Der MOJO Fuzzy Critter von MOJO OUTDOORS ist ein Raubwildköder, der mit einem realistischen, beutetierähnlichen Fell und einer intermittierenden, zyklischen Aktion die Aufmerksamkeit von Raubwild auf sich ziehen soll. Er ist leicht und tragbar. Damit passt er zu Jägern, die beim Ansitz auf Raubwild einen sichtbaren Lockreiz setzen wollen. Der Mehrwert liegt in der Kombination aus Optik und wiederkehrender Aktion, nicht in technischen Kennzahlen. Maße und Gewicht nennt der Hersteller nicht. Laut Hersteller lenkt der Köder die Aufmerksamkeit des Raubwilds von dir ab. Einen Jagderfolg garantiert das nicht. Fell Beutetierähnlich Aktion Intermittierend, zyklisch Handhabung Leicht, tragbar Was macht den Köder für Raubwild interessant? Das Fell des Fuzzy Critter ist realistisch und beutetierähnlich gestaltet. Laut Hersteller zieht es die Aufmerksamkeit von Raubwild sofort auf sich und hält sie. So bekommst du am Ansitz einen gut sichtbaren Lockreiz im Revier. Wozu dient die intermittierende, zyklische Aktion? Die Aktion des Köders läuft zyklisch und mit Unterbrechungen ab. Der Hersteller nennt dafür zusätzlichen Realismus. Ein Beutetier bewegt sich in der Natur ebenfalls nicht gleichmäßig. Angaben zu Antrieb und Stromversorgung macht der Hersteller nicht. Wie praktisch ist der Köder im Revier? Der Fuzzy Critter ist laut Hersteller leicht und tragbar. Du kannst ihn deshalb bei einem Wechsel des Ansitzes problemlos mitnehmen. Genaue Maße und das Gewicht sind vom Hersteller nicht angegeben. Einsatzbereiche Lockreiz beim Ansitz auf Raubwild Revierarbeit in der Raubwildbejagung Mitnahme bei wechselnden Ansitzen Häufige Fragen zum MOJO Fuzzy Critter Auf welches Wild wirkt der Köder? Der Hersteller gibt an, dass der Köder auf Raubwild wirkt. Einzelne Wildarten nennt er nicht. Wie gut der Köder bei deinem Raubwild funktioniert, kann niemand garantieren. Wie läuft die aktive Bewegung des Köders ab? Die Aktion ist intermittierend und zyklisch. Sie wiederholt sich also mit Unterbrechungen. Angaben zu Antrieb, Stromversorgung oder Dauer der Zyklen liegen nicht vor. Kann der Köder meine Anwesenheit überdecken? Laut Hersteller lenkt der Köder die Aufmerksamkeit des Raubwilds von dir ab. Wind, Deckung und ruhiges Verhalten am Ansitz bleiben trotzdem deine Aufgabe. Lässt sich der Köder gut mitnehmen? Der Hersteller beschreibt den Köder als leicht und tragbar. Konkrete Maße und das Gewicht nennt er nicht.69,90 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Chilli Stuntscooter Critter OctopusCritter sind kleine Kreaturen mit außergewöhnlichen Fähigkeiten - die interessantesten Lebewesen des Planeten Erde. Sie haben unserem neuen Chilli Critter Modell als Inspiration gedient.Der Critter verfügt über die besten technischen Eigenschaften für Stunts und Tricks und besticht mit drei einzigartigen Designs.Level: FortgeschritteneT-Bar Länge: 64cmGewicht: 3,8kg Mit einzigartigen Funktionen die Grenzen verschieben Stabiler T-Bügel mit einzigartigem Critter Hero-Muster Hochleistungs-Schlauchschelle aus CNC-gefrästem Aluminium mit M8-Schraube Spider HIC-Kompressionssystem, entwickelt von Chilli Offenes Aluminiumdeck für einfachere Stalltricks.307,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das Romanische CaféDas Romanische Café , Im Romanischen Café war die geistige Elite der Weimarer Republik zu Hause. Journalisten, Schriftsteller, Maler, Verleger, Prominente aus der Theater- und Filmbranche trafen sich hier täglich an ihren Stammtischen. Max Liebermann, Alfred Döblin, Bertolt Brecht, Else Lasker-Schüler, Billy Wilder, George Grosz, Valeska Gert, Max Reinhardt, Alfred Flechtheim, Kurt Tucholsky, Friedrich Hollaender, Max Schmeling, Egon Erwin Kisch, Erich Kästner, Irmgard Keun, Jeanne Mammen, Mascha Kaléko und viele andere besuchten das Romanische Café. Es lockte auch internationale Gäste wie Ilja Ehrenburg, Elias Canetti, Luigi Pirandello, Antonin Artaud und Samuel Beckett. Unter die Prominenten mischten sich Angestellte, Touristen, Schaulustige, Zeitungsleser und Schachspieler, die "Tauentzien-Girls" waren hier auf Männerfang. Bis 1933 zählte das Romanische Café zu den größten Sehenswürdigkeiten des modernen Berlin. Danach erhielten viele seiner Gäste Berufsverbot, wurden politisch verfolgt, gingen ins Exil, suchten den Freitod oder wurden ermordet. Das Romanische Café ist ein Mythos und zugleich eine Leerstelle in der Erinnerungskultur Berlins. Eine Ausstellung am Originalschauplatz, im Europa Center an der Gedächtniskirche, schließt diese Lücke. Das Ausstellungsteam hat viele neue Fakten, Dokumente, Geschichten und Bilder zusammengetragen, die sich nun erstmals im Buch wiederfinden. Unbekannte Feuilletons über das Romanische Café, eine Chronik und eine rund 500 Namen umfassende Gästeliste ergänzen die opulente Präsentation des Lebens im flirrenden Neuen Berliner Westen der 1920er Jahre. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20240819, Produktform: Leinen, Redaktion: Bienert, Michael, Seitenzahl/Blattzahl: 196, Keyword: 1920er-Jahre; Ausstellung; Berlin; Bildband; Künstler; Michael Bienert; Romanisches Café; Schriftsteller, Fachschema: Berlin / Kunst, Architektur, Design~Cafe~Gaststätte / Cafe~Kaffeehaus~Roaring Twenties~Zwanziger Jahre, Fachkategorie: Europäische Geschichte, Zeitraum: 1920 bis 1929 n. Chr., Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Sozial- und Kulturgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Verlag Berlin Brandenburg, Verlag: Verlag Berlin Brandenburg, Verlag: Frster, Andr, Länge: 228, Breite: 214, Höhe: 21, Gewicht: 784, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.