Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Crm
Top-Angebote
Produkte zum Begriff Crm:
-
Rall, Marcus: Crew Resource Management (CRM) für die NotaufnahmeCrew Resource Management (CRM) für die Notaufnahme , Strategien zur Fehlervermeidung und Optimierung der Teamarbeit , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 2., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20250131, Autoren: Rall, Marcus~Schmid, Katharina~Langewand, Sascha~Op Hey, Frank, Auflage: 25002, Auflage/Ausgabe: 2., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 120, Abbildungen: ca. 29 Abbildungen, ca. 3 Tabellen, Themenüberschrift: MEDICAL / Emergency Medicine, Keyword: Krankenhaus; Medizinische Versorgung; Sicherheit; Teamarbeit, Fachschema: Gesundheitswesen~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin, Fachkategorie: Notfallmedizin, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 5, Gewicht: 166, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Crm:
-
PCE CRM 40 - Farbmessgerät PCE-CRM 40Chromameter PCE-CRM 40 Chromameter PCE-CRM 40 mit Messbereich bis 150000 1x Messung der Farbtemperatur CTT Normfarbtafel CIE1931 und CIE1976 Anzeige der Wellenlänge Darstellung der Tristimulus und RGB Werte mit Datenspeicher und Software Luxmessung bis 150 kLux ideal für LEDs SD Speicher Farb-LCD Produktvorteile: Mit dem Chromameter PCE-CRM 40 können wichtige photometrische Größen im Bereich der Lichtmessung bestimmt werden. Dazu gehören die Tristimulus Werte XYZ, die u ́v ́Farbort Koordinaten nach CIE1976 und die xy Farbort Koordinaten nach CIE1931. Zudem werden weitere Farbmaßzahlen als Absolutwerte und Differenzen gemessen. Die dominante Wellenlänge im Empfindlichkeitsbereich des Lichtfarbmessgerätes zwischen 360 ... 780 nm kann ebenso ermittelt werden wie die Farbdichte Pe und die CTT Farbtemperatur in Kelvin. Außerdem kann das Lichtfarbe Messgerät die Beleuchtungsstärke in Lux (lx) oder foot-candle (fcd) bestimmen sowie den Lichtstrom in Lumen (lm) darstellen und den Farbort im RGB Farbraum anzeigen. Dank ergonomischer Einhandbedienung, großem Display, Speicher, Datenschnittstelle und Software, können die Messungen mit dem Lichtfarbmessgerät schnell und reproduzierbar durchgeführt werden. Die protokollierte Dokumentation der Messergebnisse mittels Software ist ebenfalls möglich. Mit diesen Spezifikationen ist das Chromameter hervorragend geeignet um Beleuchtungsinstallationen und Lichtverhältnisse in unterschiedlichsten Anwendungsbereichen zu klassifizieren und optimieren. Technische Daten: Messfunktionen Tristimuluswerte: XYZ Chromatizität: Ev xy, Ev u'v ' Korrelierte Farbtemperatur: Tc Farbunterschied: ? (XYZ), ? (Evxy), ? (Evuv), ?Ev ?Tc ?uv Chromatizitätskoordinate: ICE1931 (x, y), ICE1976 (u, v) Dominante Wellenlänge: ?d Farbechtheit: Pe Lichtstrom: F RGB-Parameter, Farbtafel, maximale Aufzeichnung und Anzeige Messbereich 0,1 ... 150.000 lx 0,01 ... 15000 fcd Ev: 5 lx / 0,5 fcd oder in vier automatisch gewählten Bereichen (lx oder fcd ist umschaltbar) Spekralbereich 360 ... 780 nm Relative Spektrale Empfindlichkeit Angelehnt an CIE-Standard X (?), y (?) und Z (?) Abweichung unter 6% (f1 ') der CIE-Spektralen Lichtausbeute V (?) Kosinuskorrektur Ev: Genauigkeit Ev: +- 5 % +- 1 Digit des angezeigten Wertes Xy: +- 0,003 lx (bei 500 lx, Standard-A) Wiederholbarkeit Ev: +- 0,5 % + 1 Digit (2s) xy: +- 0,0005 (bei 500 lx, Standard-A gemessen) Temperaturdrift Ev: +- 3% +- 1 Digit des angezeigten Wertes xy: + -0,003 Ansprechzeit 0,5 s (bei kontinuierlicher Messung) Sensorart Silizium Photozelle Schnittstelle USB Slot für SD Karte Display 3,2 " Farb-LCD Betriebsbedingungen -10 ... 40 °C Lagerbedingungen -20 ... 40 °C Spannungsversorgung Li-Ion Akku 2200 mAh Betriebsdauer min. 12 h Abmessungen 210 x 80 x 35 mm Gewicht 300 g inkl. Akku Lieferumfang: 1 x Chromameter PCE-CRM 40 1 x USB Netzteil 1 x USB-Kabel 1 x Leuchtdichtevorsatz 1 x USB-Stick 1 x Gürteltasche 1 x Trageschlaufe 1 x Tragekoffer 1 x Bedienungsanleitung2228,30 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Rall, Marcus: Crew Resource Management (CRM) für die NotaufnahmeCrew Resource Management (CRM) für die Notaufnahme , Strategien zur Fehlervermeidung und Optimierung der Teamarbeit , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 2., erweiterte und aktualisierte Auflage, Erscheinungsjahr: 20250131, Autoren: Rall, Marcus~Schmid, Katharina~Langewand, Sascha~Op Hey, Frank, Auflage: 25002, Auflage/Ausgabe: 2., erweiterte und aktualisierte Auflage, Seitenzahl/Blattzahl: 120, Abbildungen: ca. 29 Abbildungen, ca. 3 Tabellen, Themenüberschrift: MEDICAL / Emergency Medicine, Keyword: Krankenhaus; Medizinische Versorgung; Sicherheit; Teamarbeit, Fachschema: Gesundheitswesen~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin, Fachkategorie: Notfallmedizin, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 202, Breite: 140, Höhe: 5, Gewicht: 166, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Crm
-
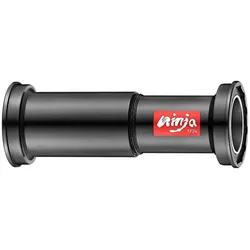
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
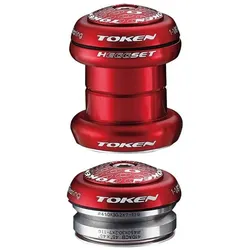
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.