Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für DIGITUS-DIGITUS-Steckdosenleiste-DN-95401
Top-Angebote
Produkte zum Begriff DIGITUS-DIGITUS-Steckdosenleiste-DN-95401:
-
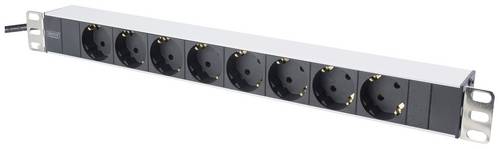
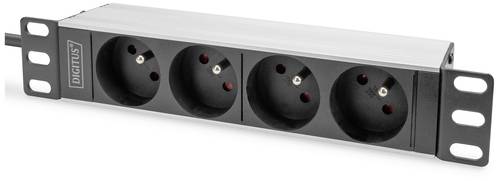
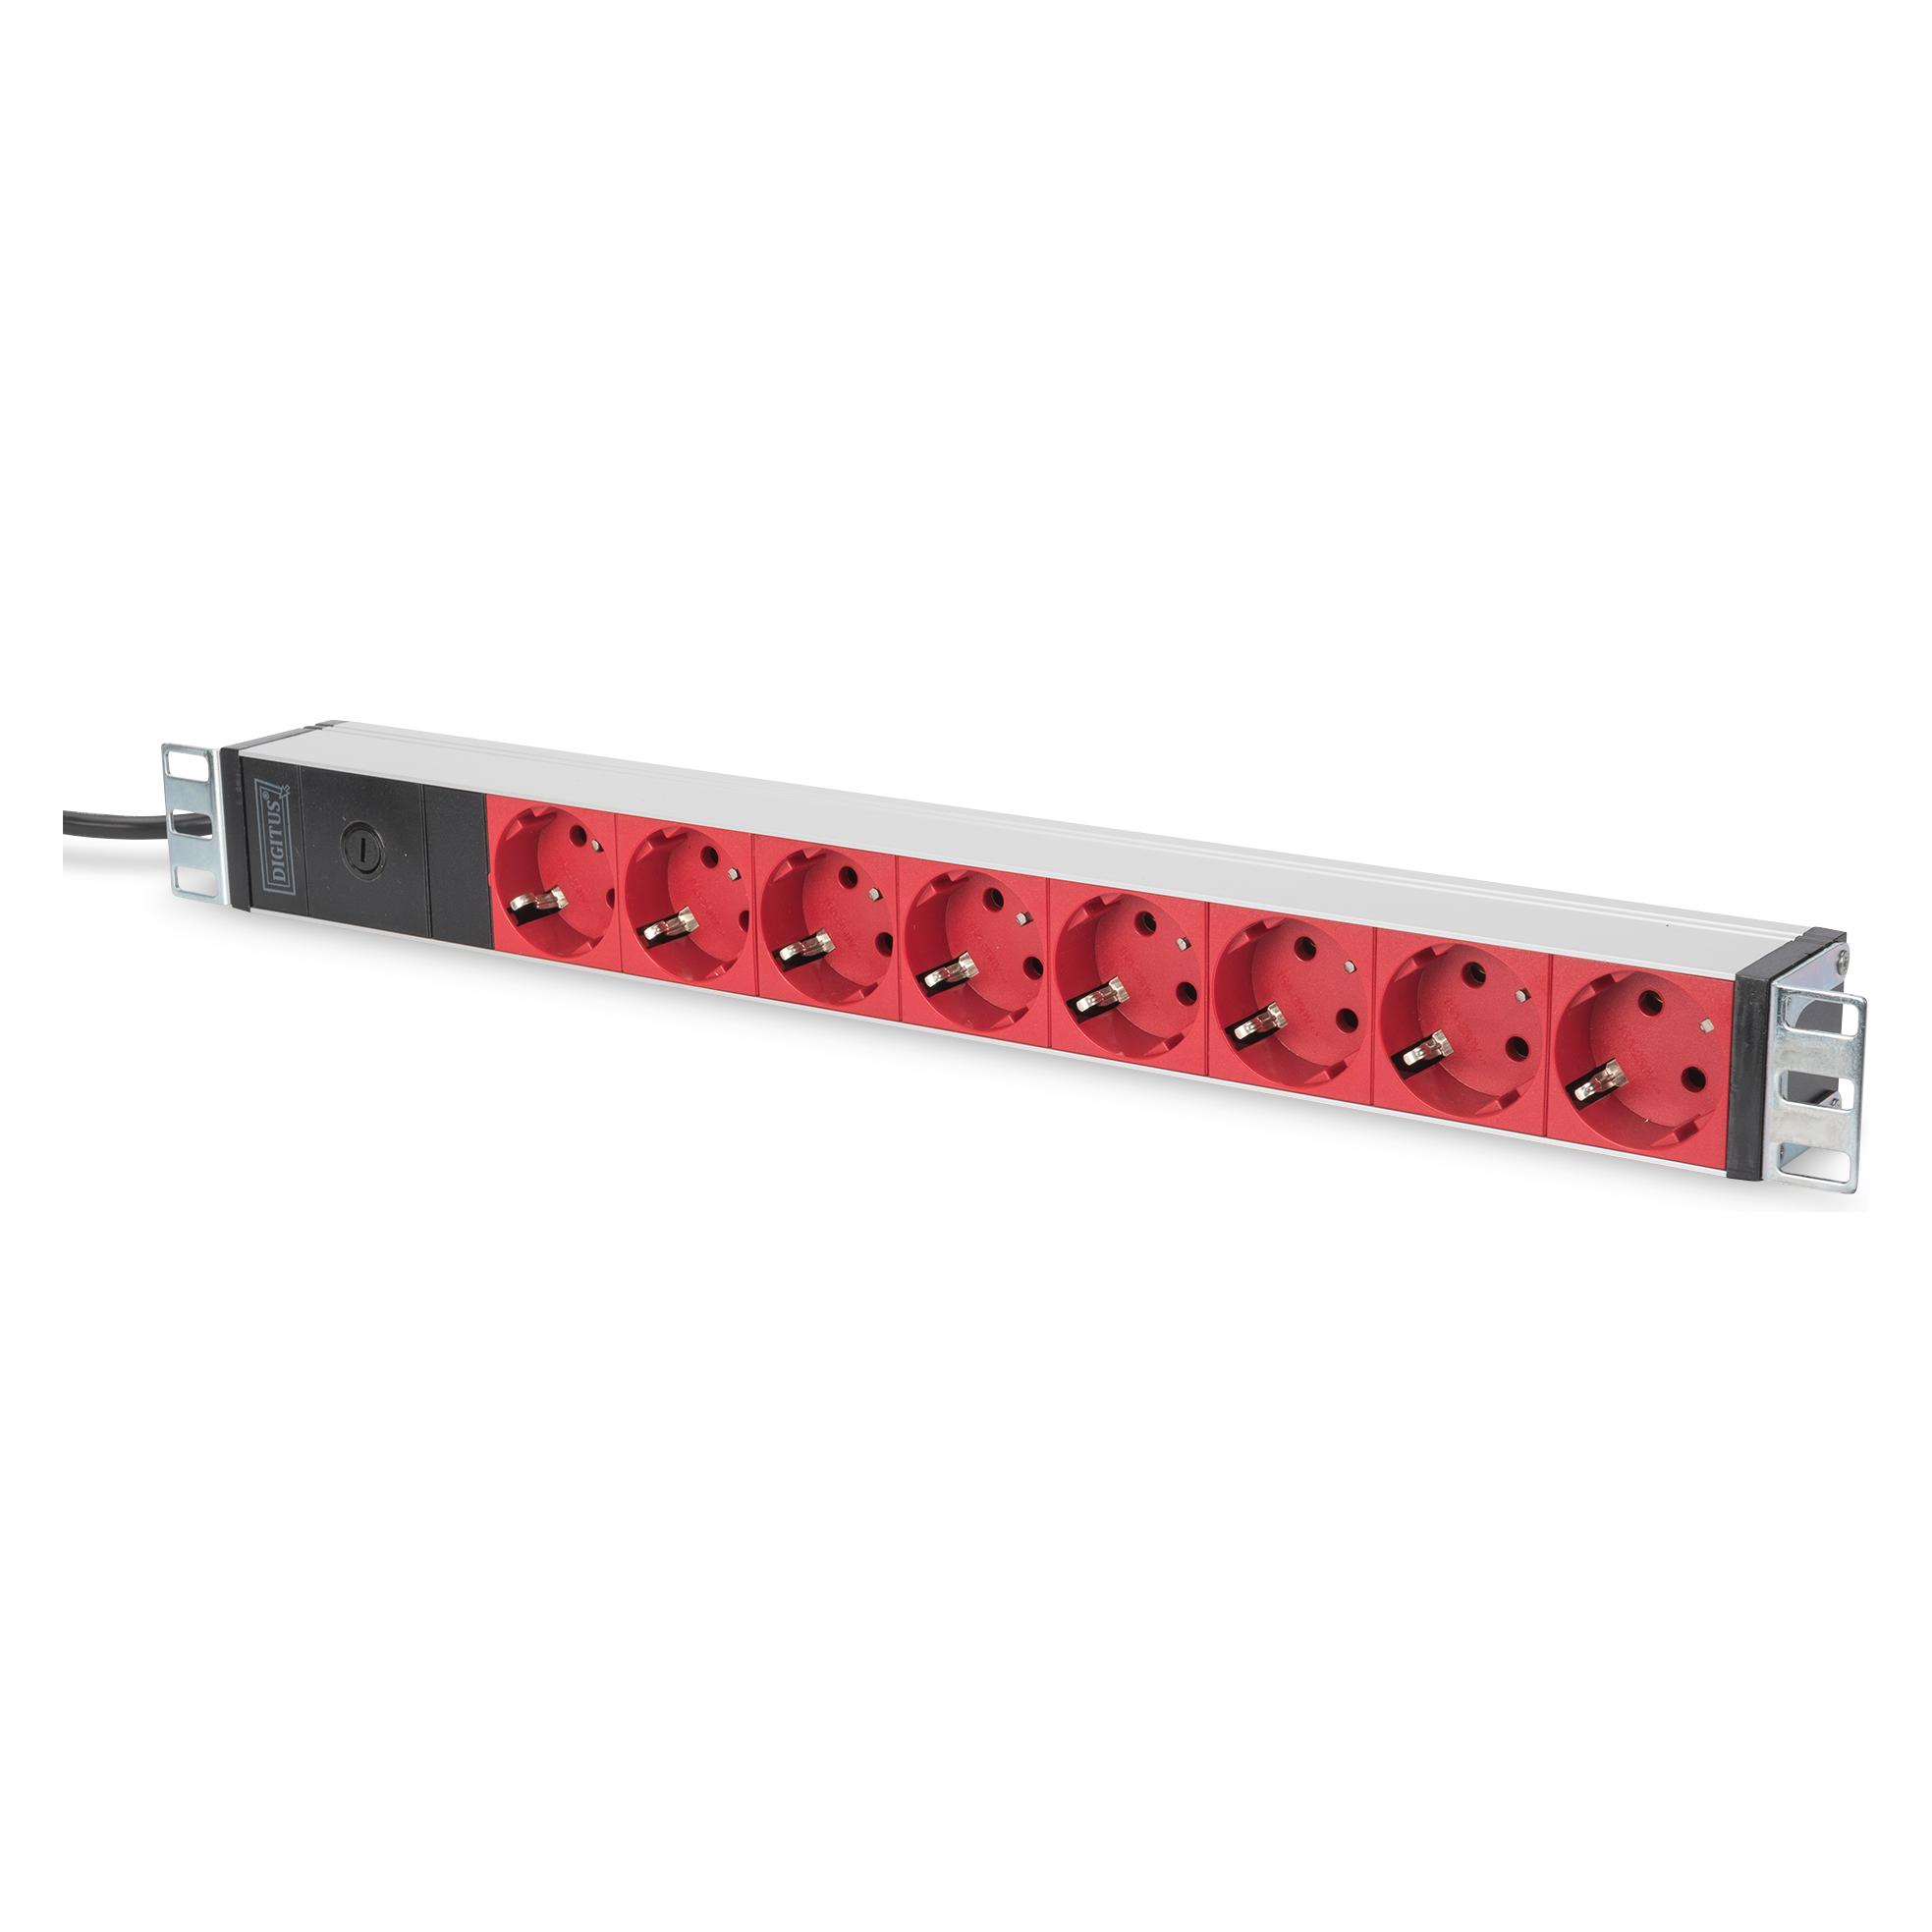
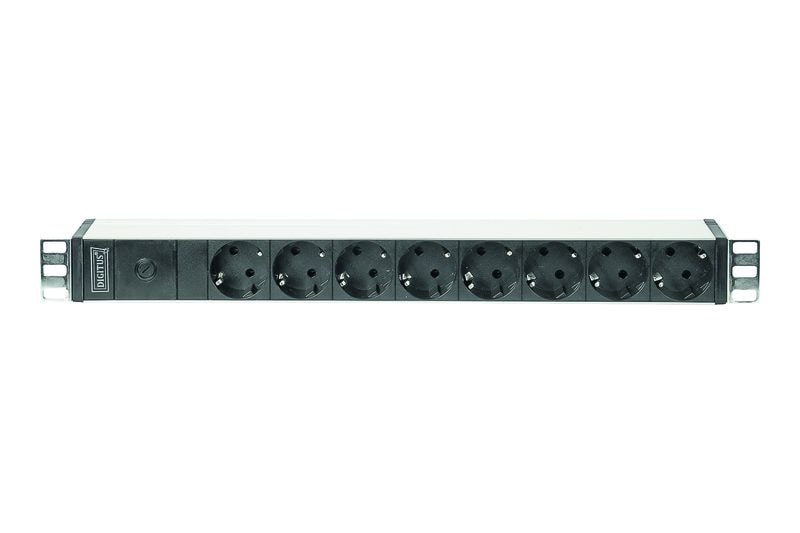
Digitus DN-95401 19 Zoll Netzwerkschrank-Steckdosenleiste 1 HE Schutzkontaktsteckdose inkl. 2 MetallhalterungenDie DIGITUS Steckdosenleisten sind die perfekte Lösung für Ihren 48,26 cm (19")-Netzwerk- oder Serverschrank. Für die Schrankmontage optimiert bieten Ihnen die DIGITUS Steckdosenleisten mit 220-240 V bei 50-60 Hz die beste Performance bei geeigneter Auslastung. Das mitgelieferte 48,26 cm (19")-Befestigungsmaterial sorgt für eine optimale Befestigung an den Profilschienen Ihrer Schränke. Jede Steckdosenleiste kann horizontal sowie vertikal montiert werden und es besteht die Möglichkeit, je nach Schranktyp die Steckdosenleiste mit den Abgriffen nach oben oder unten zu befestigen.23,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Digitus DN-95401 19 Zoll Netzwerkschrank-Steckdosenleiste 1 HE Schutzkontaktsteckdose inkl. 2 Metallhalterungen SchwarzDie DIGITUS® Steckdosenleisten sind die perfekte Lösung für Ihren 48,26 cm (19“)-Netzwerk- oder Serverschrank. Für die Schrankmontage optimiert bieten Ihnen die DIGITUS® Steckdosenleisten mit 220-240 V bei 50-60 Hz die beste Performance bei geeigneter Auslastung. Das mitgelieferte 48,26 cm (19“)-Befestigungsmaterial sorgt für eine optimale Befestigung an den Profilschienen Ihrer Schränke. Jede Steckdosenleiste kann horizontal sowie vertikal montiert werden und es besteht die Möglichkeit, je nach Schranktyp die Steckdosenleiste mit den Abgriffen nach oben oder unten zu befestigen.29,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Digitus DN-95418-FR DN-95418-FR SteckdosenleisteDie DIGITUS Steckdosenleisten sind die perfekte Lösung für Ihren Netzwerk- oder Serverschrank. Hinsichtlich der Stromverteilung erfüllt die PDU Anforderungen vieler Anwendungen in der IT, Netzwerktechnik, Labore sowie auch den Heimbereich. Die Steckdosenleiste kann im 10" Bereich im Schrank platzsparend 1HE montiert werden.18,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist DN 50?
Was ist DN 50? DN 50 steht für den Nenndurchmesser von Rohren und Armaturen und bezieht sich auf einen Durchmesser von 50 Millimetern. Diese Bezeichnung wird häufig in der Industrie und im Bauwesen verwendet, um die Größe von Rohrleitungen und Verbindungsstücken zu standardisieren. DN 50 entspricht einem Innendurchmesser von 50 mm und wird für verschiedene Anwendungen wie Wasserleitungssysteme, Heizungsanlagen oder Abwasserleitungen eingesetzt. Die Auswahl des richtigen DN 50 Produkts ist entscheidend, um eine reibungslose und effiziente Funktion des Rohrsystems sicherzustellen. **
Top-Angebote
Produkte zum Begriff DIGITUS-DIGITUS-Steckdosenleiste-DN-95401:
-
DIGITUS DIGITUS Steckdosenleiste DN-95402Befestigungsmaß (standardisiert)=482,6 mm (19 Zoll)Befestigungsmaß=462 mmMontagerichtung=horizontal/vertikalElektrischer Anschluss=Anschlusskabel mit SteckerAusführung des elektrischen Anschlusses=Stecker CEE 7/4 (Typ F)Anzahl der Phasen=1Kabellänge=2 mAnzahl der SCHUKO-Steckdosen=7Anzahl der Höheneinheiten (HE)=1Länge=482,6 mmBreite=482,6 mmHöhe=45 mmTiefe=44,6 mmVersorgungsspannung=230 VMit Überspannungsschutzmodul=neinÜberspannungskategorie=2Netzentstörfilter=neinSchaltbar=jaMit Zähler=neinSteuerfunktion=neinSNMP=neinMit Display=neinAuswertung=sonstigeMit LED-Anzeige=neinMit Sicherung=neinAmperemeter=neinTemperaturmessung=neinMit Befestigungsmaterial=neinFarbe=schwarz27,42 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Digitus DN-95401 19 Zoll Netzwerkschrank-Steckdosenleiste 1 HE Schutzkontaktsteckdose inkl. 2 MetallhalterungenDie DIGITUS Steckdosenleisten sind die perfekte Lösung für Ihren 48,26 cm (19")-Netzwerk- oder Serverschrank. Für die Schrankmontage optimiert bieten Ihnen die DIGITUS Steckdosenleisten mit 220-240 V bei 50-60 Hz die beste Performance bei geeigneter Auslastung. Das mitgelieferte 48,26 cm (19")-Befestigungsmaterial sorgt für eine optimale Befestigung an den Profilschienen Ihrer Schränke. Jede Steckdosenleiste kann horizontal sowie vertikal montiert werden und es besteht die Möglichkeit, je nach Schranktyp die Steckdosenleiste mit den Abgriffen nach oben oder unten zu befestigen.23,36 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Digitus DN-95401 19 Zoll Netzwerkschrank-Steckdosenleiste 1 HE Schutzkontaktsteckdose inkl. 2 Metallhalterungen SchwarzDie DIGITUS® Steckdosenleisten sind die perfekte Lösung für Ihren 48,26 cm (19“)-Netzwerk- oder Serverschrank. Für die Schrankmontage optimiert bieten Ihnen die DIGITUS® Steckdosenleisten mit 220-240 V bei 50-60 Hz die beste Performance bei geeigneter Auslastung. Das mitgelieferte 48,26 cm (19“)-Befestigungsmaterial sorgt für eine optimale Befestigung an den Profilschienen Ihrer Schränke. Jede Steckdosenleiste kann horizontal sowie vertikal montiert werden und es besteht die Möglichkeit, je nach Schranktyp die Steckdosenleiste mit den Abgriffen nach oben oder unten zu befestigen.29,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für DIGITUS-DIGITUS-Steckdosenleiste-DN-95401
-
Digitus DN-95418-FR DN-95418-FR SteckdosenleisteDie DIGITUS Steckdosenleisten sind die perfekte Lösung für Ihren Netzwerk- oder Serverschrank. Hinsichtlich der Stromverteilung erfüllt die PDU Anforderungen vieler Anwendungen in der IT, Netzwerktechnik, Labore sowie auch den Heimbereich. Die Steckdosenleiste kann im 10" Bereich im Schrank platzsparend 1HE montiert werden.18,61 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Digitus Steckdosenleiste DN-95407 7-fach Aluminium Schalter)Einleitung Die DIGITUS Steckdosenleiste DN-95407 bietet mit sieben Steckplätzen eine praktische Lösung zur Stromversorgung mehrerer Geräte. Eigenschaften • Gehäuse aus Aluminium in kompakter 19" 1HE Bauform \n• 7-fach Steckdosenleiste mit um 45° gedrehten Buchsen für optimales Platzmanagement \n• Integrierter Überspannungsschutz zum Schutz angeschlossener Geräte \n• Schalter mit Abdeckung gegen unbeabsichtigtes Abschalten \n• Geeignet für professionelle Stromverteilung im Netzwerk- und IT-Rack \n• Platzsparende Montage im 19"-Schrankbereich möglich Anwendung • Einsatz in Werkstätten, Büros und Haushalten \n• Versorgung mehrerer elektrischer Geräte gleichzeitig \n• Ideal für den Anschluss von Computern, Monitoren und Büroelektronik \n• Verwendung bei beengten Platzverhältnissen durch kompaktes Design Lieferumfang • 1 x DIGITUS Steckdosenleiste 7-fach Alu+Schalter (DN-95407)39,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist DN 50?
Was ist DN 50? DN 50 steht für den Nenndurchmesser von Rohren und Armaturen und bezieht sich auf einen Durchmesser von 50 Millimetern. Diese Bezeichnung wird häufig in der Industrie und im Bauwesen verwendet, um die Größe von Rohrleitungen und Verbindungsstücken zu standardisieren. DN 50 entspricht einem Innendurchmesser von 50 mm und wird für verschiedene Anwendungen wie Wasserleitungssysteme, Heizungsanlagen oder Abwasserleitungen eingesetzt. Die Auswahl des richtigen DN 50 Produkts ist entscheidend, um eine reibungslose und effiziente Funktion des Rohrsystems sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.