Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Das-habe-ich-wegen
Top-Angebote
Produkte zum Begriff Das-habe-ich-wegen:
-
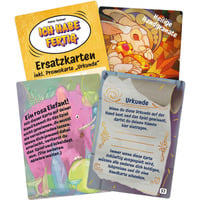
Pegasus - ICH HABE FERTIGPersonenzahl: Für 2 bis 5 Spielende ab 8 Jahren Spieldauer: 5 bis 20 Minuten Dank simpler Regeln und einem einfachen Spielaufbau, der lediglich aus einem durchgemischten Nachziehstapel besteht, kann es direkt losgehen mit ICH HABE FERTIG. Die Spielenden ziehen nacheinander entweder eine Karte vom Nachziehstapel oder spielen eine Handkarte aus, indem sie tun, was draufsteht. Zum Beispiel „Chaos“ stiften und alle Handkarten im Spiel mischen und neu verteilen. Oder alle eigenen Karten verschenken. Oder sich von allen Mitspielenden eine Karte schenken lassen. Gespielt wird der Reihe nach im Uhrzeigersinn. Es sei denn, eine Karte sagt etwas anderes. Die Regeln sind hier also eher Richtlinien, außer einer: Wer zuerst die Karten „ICH“ „HABE“ „FERTIG“ vor sich ausliegen hat, gewinnt. Es sei denn, die „Königsmacherin“ oder der „Schmarotzer“ haben ihre Finger im Spiel, oder es ist zufällig 21:34 Uhr... Ungefähr 72 Spielkarten mit Illustrationen von 30 verschiedenen Künstler*innen sorgen in dem unberechenbaren Kartenspiel für jede Menge Abwechslung.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Samy Deluxe - Liebling, Ich Habe Das Label Geschrumpft - Preis vom 02.11.2026 20:28:08 hBinding : Audio CD, Label : Deluxe Records (Intergroove), Publisher : Deluxe Records (Intergroove), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2008-12-19, artists : Samy Deluxe, Ali As, Tua8,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wegen der Toilette habe ich das Gebet verpasst.
Es tut mir leid, dass du das Gebet verpasst hast. Manchmal können unvorhergesehene Umstände wie der Gang zur Toilette dazu führen, dass man etwas verpasst. Es ist wichtig, sich nicht zu sehr darüber zu ärgern und das Gebet so bald wie möglich nachzuholen. **
Wegen der Schule habe ich das Dhuhr-Gebet verpasst.
Es ist wichtig, das Gebet so bald wie möglich nachzuholen, sobald du die Möglichkeit dazu hast. Du kannst das Dhuhr-Gebet nach der Schule oder in einer freien Zeit nachholen. Es ist auch wichtig, sich daran zu erinnern, dass Allah barmherzig ist und versteht, dass man manchmal aufgrund von Verpflichtungen das Gebet verpassen kann. **
Top-Angebote
Produkte zum Begriff Das-habe-ich-wegen:
-
Pegasus - ICH HABE FERTIGPersonenzahl: Für 2 bis 5 Spielende ab 8 Jahren Spieldauer: 5 bis 20 Minuten Dank simpler Regeln und einem einfachen Spielaufbau, der lediglich aus einem durchgemischten Nachziehstapel besteht, kann es direkt losgehen mit ICH HABE FERTIG. Die Spielenden ziehen nacheinander entweder eine Karte vom Nachziehstapel oder spielen eine Handkarte aus, indem sie tun, was draufsteht. Zum Beispiel „Chaos“ stiften und alle Handkarten im Spiel mischen und neu verteilen. Oder alle eigenen Karten verschenken. Oder sich von allen Mitspielenden eine Karte schenken lassen. Gespielt wird der Reihe nach im Uhrzeigersinn. Es sei denn, eine Karte sagt etwas anderes. Die Regeln sind hier also eher Richtlinien, außer einer: Wer zuerst die Karten „ICH“ „HABE“ „FERTIG“ vor sich ausliegen hat, gewinnt. Es sei denn, die „Königsmacherin“ oder der „Schmarotzer“ haben ihre Finger im Spiel, oder es ist zufällig 21:34 Uhr... Ungefähr 72 Spielkarten mit Illustrationen von 30 verschiedenen Künstler*innen sorgen in dem unberechenbaren Kartenspiel für jede Menge Abwechslung.12,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Samy Deluxe - Liebling, Ich Habe Das Label Geschrumpft - Preis vom 02.11.2026 20:28:08 hBinding : Audio CD, Label : Deluxe Records (Intergroove), Publisher : Deluxe Records (Intergroove), NumberOfDiscs : 1, medium : Audio CD, releaseDate : 2008-12-19, artists : Samy Deluxe, Ali As, Tua8,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Das-habe-ich-wegen
-
Pegasus - Ich Habe Noch Nie - Einzig wahre unverzichtbare PartyspielDas Kartenspiel "Ich habe noch nie" von Pegasus bringt unterhaltsame Anekdoten und überraschende Geständnisse in jede gesellige Runde. Es ist das ideale Spiel, um Freunde auf eine humorvolle Art neu kennenzulernen. geeignet für 2 oder mehr Spieler ab 16 Jahren enthält über 200 unerwartete und entlarvende Aussagen flexible Spieldauer von 10 bis 120 Minuten sorgt für eine lockere und amüsante Atmosphäre Mit diesem Gesellschaftsspiel werden gut gehütete Geheimnisse und peinliche Ausrutscher aufgedeckt. Die einfachen Regeln machen einen schnellen Einstieg möglich und garantieren zahlreiche Lacher. Ob mit alten Freunden oder neuen Bekannten, das Spiel fördert auf spielerische Weise die Kommunikation und lässt faszinierende Erlebnisse ans Tageslicht kommen.18,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
"Ich habe nie gesagt, dass ich der beste Jäger bin..." T-Shirt Herren (Grün), LBequemes, gerade geschnittenes Kurzarm-Shirt mit hohem Rundhalsausschnitt. Ideal für den Jagd-Ausflug, aber auch für den Alltag geeignet. Der große Schriftzug vorne verdeutlicht auf humorvolle Weise Ihre Liebe zum Hobby: "Ich habe nie gesagt, dass ich der beste Jäger bin. Ich kenne nur keinen Besseren". Das Material ist angenehm zu tragen. Farbe: oliv. Material: 100 % Baumwolle.19,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wegen der Toilette habe ich das Gebet verpasst.
Es tut mir leid, dass du das Gebet verpasst hast. Manchmal können unvorhergesehene Umstände wie der Gang zur Toilette dazu führen, dass man etwas verpasst. Es ist wichtig, sich nicht zu sehr darüber zu ärgern und das Gebet so bald wie möglich nachzuholen. **
-
Wegen der Schule habe ich das Dhuhr-Gebet verpasst.
Es ist wichtig, das Gebet so bald wie möglich nachzuholen, sobald du die Möglichkeit dazu hast. Du kannst das Dhuhr-Gebet nach der Schule oder in einer freien Zeit nachholen. Es ist auch wichtig, sich daran zu erinnern, dass Allah barmherzig ist und versteht, dass man manchmal aufgrund von Verpflichtungen das Gebet verpassen kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.